Twilio遭駭客入侵 3,300萬個電話號碼遭外洩 用戶需警惕網路釣魚攻擊

Photo Credit: Twilio

     美國雲端通訊巨頭Twilio週三向證實遭駭,根據TechCrunch的報導,名為ShinyHunters的駭客在知名駭客論壇上的貼文表示,他們入侵了Twilio,能夠識別與Authy (Twilio旗下流行的雙重認證應用程式) 帳戶相關的數據,並取得3,300萬名Authy用戶的電話號碼。Twilio強調Authy帳戶並未受到入侵,然而駭客可能嘗試使用與Authy帳戶關聯的電話號碼進行網路釣魚和簡訊攻擊。                              

     2022年,Twilio遭受了更大規模的資料洩漏,當時一群駭客存取了100多家公司的客戶資料。隨後,駭客發起了大規模的網路釣魚活動,導致至少130家公司的約10,000份員工憑證被盜。Twilio表示,作為當時入侵的一部分,駭客成功瞄準了93名Authy用戶,並能夠在這些受害者的Authy帳戶上註冊其他設備,使他們能夠有效竊取真正的雙因素代碼。

     網路安全專家Rachel Tobac向TechCrunch表示 : 「如果攻擊者可以列舉用戶的電話號碼列表,那麼這些攻擊者就可以對這些用戶冒充Authy / Twilio ,從而增加對該電話號碼進行網路釣魚攻擊的可信度。」

     Twilio發言人Kari Ramirez 告訴TechCrunch,該公司「已偵測到,由於端點未經身份認證,駭客能夠識別與Authy帳戶相關的數據,包括電話號碼。我們已採取措施保護此端點,不再允許未經身份驗證的請求。」

   7 月 1 日,Twilio也在其官方網站上發布了警告,其中包括一封電子郵件中相同的聲明:「我們沒有看到任何證據表明駭客獲得了Twilio系統或其他敏感資料的存取權限。作為預防措施,我們要求所有Authy用戶(在您運行的任何裝置上)更新到最新的Android和iOS應用程式以獲得最新的安全更新,我們鼓勵所有Authy用戶保持警惕,並對接收到的簡訊提高警覺。」

竣盟科技提醒Authy用戶,多種最佳實踐可以幫助降低因資料外洩而遭受網路釣魚攻擊的風險:

  1. 定期更新軟體:定期更新應用程式可確保修補任何已知漏洞,從而更好地防止潛在的漏洞。
  2. 對未經請求的訊息持懷疑態度:使用者應警惕未經請求的訊息,尤其是那些要求提供個人資訊或敦促他們立即採取行動的訊息。
  3. 驗證真實性:如果訊息聲稱來自 Authy 或 Twilio 等合法服務,使用者應在採取任何操作之前透過官方管道驗證其真實性。
  4. 啟用額外的安全措施:在可能的情況下,啟用額外的安全功能(例如生物辨識身分驗證或基於硬體的雙重認證)可以提供額外的保護層。
  5. 自學網路釣魚策略:了解常見的網路釣魚策略以及如何識別它們可以顯著降低陷入此類計劃的可能性。
中國APT駭客組織Velvet Ant利用Cisco Nexus設備的零時差漏洞,傳播惡意軟體 !

Photo Credit: TheHackerNews

根據國外資安媒體TheHackerNews的報道,名為Velvet Ant的中國APT駭客組織利用Cisco交換機中NX-OS軟體的零時差漏洞,編號為CVS-2024-20399 (CVSS評分: 6.0) 的命令注入漏洞,允許經過驗證的攻擊者以root身份,在受影響設備的底層作業系統上執行任意命令,傳播惡意軟體。

     Velvet Ant於上個月首次被以色列網路安全公司紀錄在案,該事件涉及針對東亞一個未命名組織的網路攻擊,持續約三年,透過使用過時的F5 BIG-IP設備建立持久性,秘密竊取客戶和資料。

     網路安全公司Sygnia表示「透過利用此漏洞,Velvet Ant 成功執行了一種以前未知的自訂惡意軟體,該惡意軟體允許威脅組織遠端連接到受感染的Cisco Nexus、上傳其他文件並在設備上執行代碼。網路設備,特別是交換機,通常不受監控,它們的日誌也經常不會轉發到集中式日誌系統。」”缺乏監控給識別和調查惡意活動帶來了重大挑戰。”

     Cisco表示,該問題源於對傳遞給特定配置CLI命令的參數驗證不足,攻擊者可以透過精心設計的輸入作為受影響的配置CLI命令的參數來利用這些參數。更重要的是,它使具有管理員權限的使用者能夠在不觸發系統日誌訊息的情況下執行命令,從而可以隱藏被駭設備上shell命令的執行情況。

     以下為受到CVE-2024-20399影響的Cisco交換機設備 :

  • MDS 9000 系列多層交換機
  • Nexus 3000 系列交換機
  • Nexus 5000 平台交換機
  • Nexus 5600 平台交換機
  • Nexus 6000 系列交換機
  • Nexus 7000 系列交換機
  • 獨立NX-OS模式的Nexus 9000系列交換機

竣盟科技的LogMaster巨量日誌搜尋管理系統,透過設定關鍵字可主動查覺異常日誌紀錄,定期的智能監控日誌內容與收容狀況,主動分析告警讓資安管理人員找出異常行為,從而降低企業資安風險及減輕監控負擔。

中國APT駭客ChamelGang利用勒索軟體 針對全球政府機關基礎設施 進行大規模勒索 !

Photo Credit: SHUTTERSTOCK

      據信中國國家級駭客越來越多地部署勒索軟體,以造成干擾並為其間諜活動提供掩護,美國網路安全公司SentineOne分享的一份報告中顯示,ChamelGang(又名CamoFei)在2022年使用CatB勒索軟體變種針對印度主要醫療機構 (All India Institute of Medical Sciences (AIIMS)和巴西總統辦公室發起的攻擊,以及在2023年針對東亞政府實體和印度次大陸航空組織的攻擊。研究人員表示,ChamelGang 組織反覆部署勒索軟體和加密器,「目的是獲取經濟利益、破壞、分散注意力、入侵歸屬或刪除證據」。 據稱,ChamelGang 先前曾針對多種組織發動攻擊,包括東亞政府、南亞航空組織以及美國、台灣和日本等其他國家的政府和私人組織。

      由於程式碼重疊,研究人員將CatB勒索軟體和BeaconLoader與ChamelGang關聯起來。進一步調查顯示,ChamelGang經常將BeaconLoader偽裝成Windows服務或軟體元件,例如TSVIPSrv.dll和TPWinPrn.dll並可能透過它部署Cobalt Strike來執行偵察命令、其他工具以及竊取NTDS.dit Active Directory等文件資料庫,儲存關鍵資訊。

      ChamelGang的武器庫中擁有許多工具,包括BeaconLoader、Cobalt Strike、AukDoor和DoorMe等後門,以及名為CatB的勒索軟體變種。根據其共通性,該勒索軟體已被確認用於針對巴西與印度的攻擊。

      研究人員還發現ChamelGang使用Jetico BestCrypt 和Microsoft BitLocker來加密端點並索取贖金的入侵,在2021年初至2023年中期影響了北美、南美和歐洲的各個垂直產業。據估計多達37個組織,主要是美國製造業,受到的影響最大。

      使用BestCrypt和BitLocker的入侵以及類似於LIFARS案例中的勒索紀錄,已歸因於名為TimisoaraHackerTeam和DeepBlueMagic的勒索軟體組織。這些組織與針對以色列HillelYaffe 醫療中心等醫療機構的攻擊有關,以色列當局表示懷疑是中國勒索軟體組織為幕後黑手。

      根據俄羅斯資安研究公司Positive Technologies於2021年首次紀錄,ChamelGang被評估為一個與中國有聯繫的組織,其運作動機多種多樣,包括情報收集、資料竊取、經濟利益、拒絕服務(DoS)攻擊和資訊操作。

      SentineOne的報告強調ChamelGang是一個持續存在的全球網路間諜組織,其目標是受戰略利益、區域競爭、地緣政治緊張局勢和技術競爭力驅動的印度和東亞等關鍵基礎設施部門(包含醫療保健、航空和製造業)。

      SentineOne進一步表示,不能排除這些活動是更廣泛的網路犯罪計畫的一部分的可能性,特別是考慮到國家級駭客也不時參與出於經濟動機的攻擊。

      安全研究人員Aleksander Milenkoski告訴  : 「我們觀察到的活動與過去的入侵重疊,涉及與疑似中國和北韓APT駭客組織相關的工作。」他表示,可見性限制可能導致無法檢測到惡意工具本身。偽裝成勒索軟體活動的網路間諜活動為敵對國家提供了一個機會,透過將這些行為歸咎於獨立的網路行為者而不是國家支持的駭客組織,從而聲稱可以進行合理的推諉。

      「網路間諜駭客組織使用勒索軟體模糊了網路犯罪和網路間諜活動之間的界線,從戰略和營運角度為對手提供了優勢。」

中國APT駭客ChamelGang相關的部分的入侵指標(IOCs):

5a6baf931adad480b920394568c52a9d              

7b5bbc29e6addfa1fdaea839e500f995                          

88ef5955f8fa58e141da85580006b284                          

8dfeaaf7351f695024ed3604a4985e98                

b9337830c32f71a6ecccec60ba42de00              

edc87da8654e966bee0e5c9b92ed67cb                       

098e60cd5053ec9613d32a7ced68e44f1a417353             

09959be9b5f8ca21caa55577ce620034632a3f92              

0c762bff5b4a0bf5abbdf28afc15cfc6dce575b1

勒索軟體LockBit的新變種攻擊印尼國家資料中心 造成大規模的公共服務遭受影響

包含機場自動通關系統遭癱瘓

Photo Credit: Shutterstock

      雅加達政府對外聲明表示,兩個臨時國家資料中心(National Data Center)設施在上週遭受勒索軟體LockBit 3.0的新變種攻擊造成資料中斷與外洩,導致共有210個中央和地方政府機構的資料庫受到攻擊影響,其中包含哈達國際機場的移民處理系統癱瘓,迫使移民官員進行人工檢查,導致旅客長時間等待的諸多不便。

      通訊部長(Budi Arie Setiadi)告訴國家通訊社(Antara),攻擊者勒索要800萬美金的贖金,以換取解密數據,並強調政府不會支付或遵守這些要求。

      國家網路和加密機構(National Cyber and Crypto Agency)負責人Hinsa Siburian表示,數位鑑識調查人員發現,攻擊者使用現有惡意軟體Lockbit的新變種勒索軟體Brain Cipher。Lockbit是一種阻止使用者存取電腦系統的勒索軟體,經常被駭客組織Lockbit用於對受害者進行數位勒索。駭客很可能停用了該中心的Windows Defender 安全功能,使他們能夠在不被注意的情況下進入系統,然後使用惡意軟體感染目標系統,刪除重要文件,並停用運行的服務。

      根據印尼當地媒體報導,這次攻擊也影響了學校和大學線上招生平台,迫使地方政府延長註冊期限,據報導該勒索軟體總共中斷至少210個本地服務。

      雖然對於駭客襲擊事件的調查還在進行中,印尼當局表示他們已經「隔離」了受感染的地區,但由於系統已加密,他們可用於分析攻擊的工具有限。截至週一(6月24日),印尼政府正在努力恢復全國範圍內受影響的公共服務,儘管包括護照和落地簽證處理在內的所有移民服務均正常運作。移民局、海事和投資部已於週一恢復服務,但許多其他城市仍處於恢復過程中。

      通訊和資訊部已經將資料暫時儲存在泗水和雅加達的兩個設施中,同時正在建造新的資料中心,以整合中央和地區各級政府機構的資料。這些設施由上市國有電信公司PT Telkom Indonesia的子公司Telkomsigma營運。

      在警方於二月關閉其勒索網站之前,LockBit是最猖狂的勒索軟體活動之一。僅僅三個月後,網路犯罪分子似乎又復活了它。網路安全分析師Dominic Alvieri 表示,這並不是印尼的資料中心第一次成為駭客的目標。2023年,ThreatSec 組織聲稱入侵了該中心的系統,據稱竊取了包括犯罪記錄在內的敏感資料。印尼另一起影響該國最大伊斯蘭銀行BSI的重大資料外洩事件就是由LockBit造成的。據報導去年5月,駭客竊取超過1500萬BSI客戶和員工的個人資訊。

      網路安全專家Ardi Sutedja告訴「雅加達郵報」表示,政府未能確保國家數位基礎設施達到最高安全標準。從事件的規模來看,這不再只是技術中斷,而是一場巨大的災難。他表示,長達數天的恢復時間令人擔憂,因為數位事件的標準恢復時間不應該超過24小時。

Lockbit的新變種Brain Cipher相關的部分的入侵指標(IOCs):

9cb96848386327410ca588b6cd5f6401    

968c4ae64dcb71c9eeffd812ef38a69d5548b3bb               

0ed5729655b3f09c29878e1cc10de55e0cbfae7ac344f574d471827c256cf086

美國以國家安全風險為由 禁售卡巴斯基產品

#BAN

美國政府宣布,由於來自俄羅斯的安全風險,禁止銷售卡巴斯基軟體,並敦促公民更換該軟體

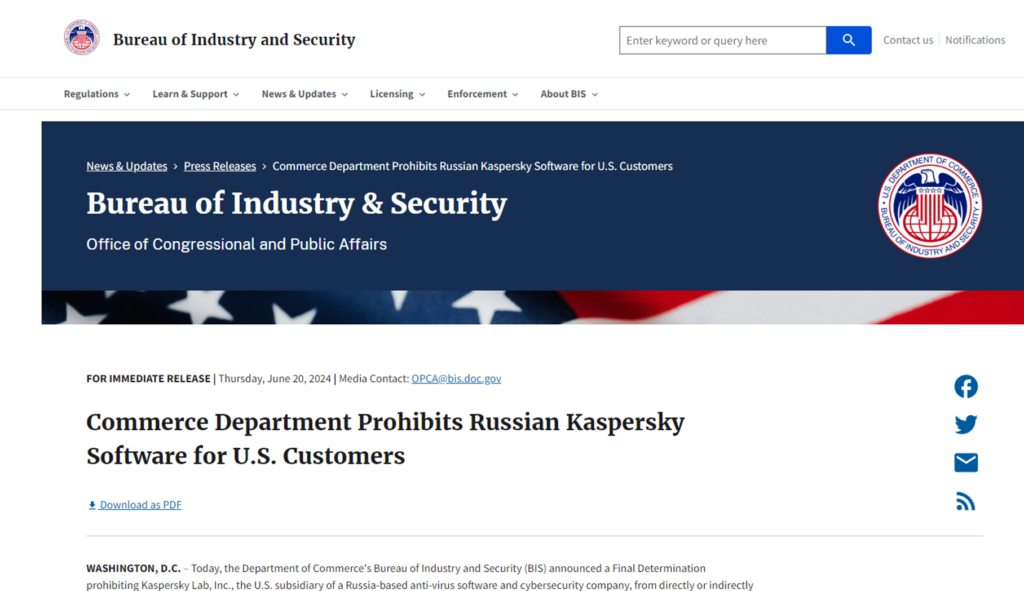
美國政府週四(6/20)宣布禁止在該國銷售卡巴斯基防毒軟體,並且呼籲目前使用卡巴斯基相關產品的美國境內企業、消費者儘快更改到其他軟體服務。拜登政府宣布,由於俄羅斯對美國國家安全構成的風險,將禁止銷售卡巴斯基防病毒軟體。美國政府正在實施一項新規定,以俄羅斯構成國家安全風險為理由並利用在川普政府期間建立的權力來禁止銷售卡巴斯基軟體。美國商務部工業與安全局 (Bureau of Industry and Security,BIS) 宣布了一項最終裁決,禁止俄羅斯防毒軟體和網路安全公司的美國子公司卡巴斯基實驗室直接或間接提供防毒服務。美國商務部長吉娜·雷蒙多(Gina Raimondo)在周四的新聞發布會上告訴記者,當你想到國家安全時,你可能會想到槍支、坦克和飛彈,但事實是,它越來越與技術與軍民有關,而且與數據有關。 根據商務部長雷蒙,俄羅斯已經顯示出其有能力和意圖利用像卡巴斯基這樣的俄羅斯公司來收集和武器化美國人的個人資訊,因此美國政府必須採取行動的原因。

美國政府專家認為,俄羅斯克里姆林宮對卡巴斯基的影響構成了重大風險,據路透社報導,俄羅斯相關駭客可以濫用該軟體對電腦系統的特權存取權,從美國電腦中竊取敏感資料或散播惡意軟體。

這並不是西方政府首次禁止卡巴斯基,但該俄羅斯公司一直否認與俄羅斯政府有任何聯繫。 路透社報導稱,美國政府將採取另一項措施,將卡巴斯基的三個部門列入貿易限制名單。此舉將大大影響該公司在美國的銷售,並將打擊卡巴斯基的聲譽。據TechCrunch報導,該禁令將於7月20日開始,但該公司的活動,包括向其美國客戶提供軟體更新,將於9月29日被禁止。

「這意味著您的軟體和服務將降級。這就是為什麼我強烈建議您立即找到卡巴斯基的替代方案。」雷蒙多說。

雷蒙多呼籲卡巴斯基的客戶更換他們的軟體,並解釋說,已經使用卡巴斯基防病毒軟體的美國客戶並未違法。

「繼續使用或已有卡巴斯基產品和服務的美國個人和企業並未違法,您沒有做錯任何事,您也不會受到任何刑事或民事處罰。」雷蒙多補充說。「然而,我以最強烈的方式敦促您立即停止使用該軟體,並切換到其他替代方案,以保護自己、您的數據和您的家人。」

卡巴斯基回應指,他們相信美國的決定是基於當前地緣政治氣候和理論擔憂,而非對卡巴斯基產品和服務完整性的全面評估。

不僅AMD ?! 知名駭客IntelBroker也聲稱入侵Apple?! 暗網兜售疑是兩家公司的資料

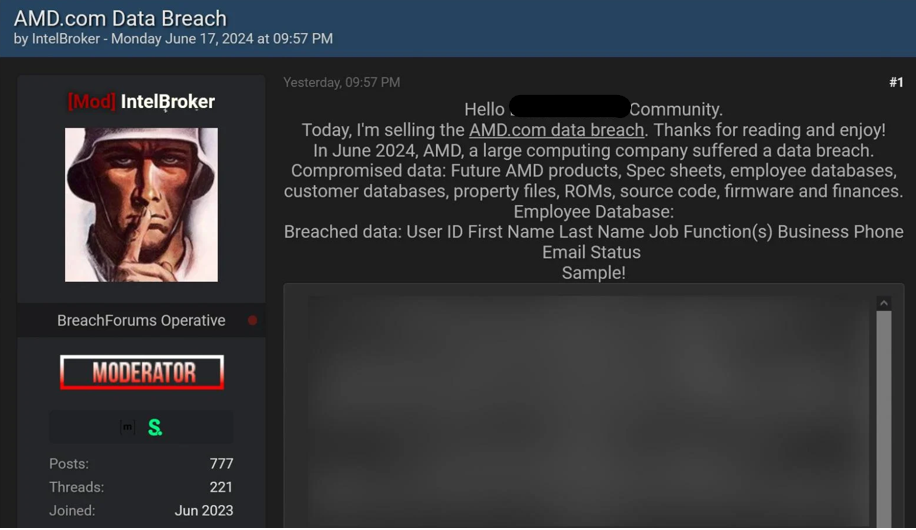
6月19日,美國晶片巨頭AMD( Advanced Micro Devices) 稱正在調查潛在的網路攻擊,根據BleepingComputer報道,化名為「IntelBroker」的駭客正在出售其聲稱是從本月在AMD.com 漏洞中獲得的數據,AMD在一份聲明中證實,他們正在調查這起資料被盜事件。

AMD 在給媒體聲明中表示:“我們發現一個網路犯罪組織聲稱擁有被盜的 AMD 資料。我們正在與執法官員和第三方託管合作夥伴密切合作,調查這一說法和數據的重要性。” 前一天(6月18日),名為 IntelBroker 的網路犯罪組織在一個駭客論壇上發布該消息,聲稱6月某個時間點入侵了 AMD。被盜數據涉嫌包括即將推出的產品規格和計畫的數據,以及涵蓋員工和客戶資料的數據庫。其他被盜數據包括 AMD 的財務狀況、原始碼和韌體和ROM。為了增加駭客稱攻擊的可信度,IntelBroker 公佈了一些被盜數據的截圖,包括 AMD 員工的公司電子郵件地址和內部電話號碼。但顯示的員工資料均被標記為無效(Inactive),可表明這些員工已經不再在公司工作,電子郵件已經失效。IntelBroker 也沒有公佈任何被盜的客戶資訊,因此不清楚具體被盜的資訊有哪些。但其他截圖顯示了似乎是 AMD 內部文件的內容。特別是,一個截圖文件提到了包括 Ryzen 和 EPYC 晶片系列在內的各種 AMD 晶片的規格發布。另外,2022 年勒索軟體組織RansomHouse曾聲稱從AMD竊得450GB 數據。

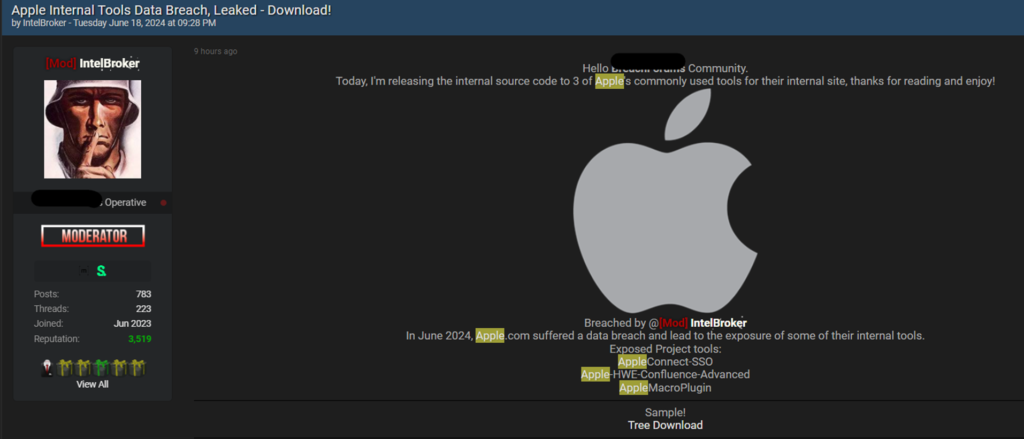
今天6月19日, IntelBroker在同一個駭客論壇聲稱入侵了Apple,並現已獲得了三種常用Apple 工具的原始碼,包含Apple Connect-SSO、 Apple -HWE-Confluence-advanced、Apple巨集插件。目前未看到Apple對駭客的聲稱有任何回應,IntelBroker的聲稱仍未獲得證實。根據CyberNews如果屬實,外洩的工具的名稱可表明Apple用於各種系統的單一登入驗證、協作和自動化,可能會危及公司的內部工作流程。然而,未經證實,其程度和影響仍不確定。另外值得注意的是IntelBroker對AMD及Apple的聲稱入侵都是發生在6月。

IntelBroker 以針對知名目標進行高調入侵而聞名,在過去,曾出售據稱從歐洲刑警組織、家得寶 (The Home Depot ) 、匯豐和健康保險市場 DC Health Link等竊取的數據。

全球至少2萬臺FortiGate防火牆遭到中國駭客Volt Typhoon滲透

    根據近期外媒CRN 和BleepingComputer相繼報導荷蘭軍事情報和安全局(The Dutch Military Intelligence and Security Service-MIVD)發現自2月以來,中國駭客威脅組織在2022年和2023年的幾個月內利用了一個關鍵的FortiOS和FortiProxy遠端程式碼執行零日漏洞CVE-2022-42475,部署於全球至少20,000個易受攻擊的FortiGate防火牆上。

在該活動期間內,Fortinet 於2022年12月披露遠端程式碼執行(REC)漏洞之前的兩個月內,有14000台設備受到滲透並發現西方政府、國防工業國家和國際組織都是目標之一。該活動中利用的RCE漏洞編號為 CVE-2022-42475(CVSS風險評為9.8分),該漏洞與今年早些時候與中國的APT駭客組織Volt Typhoon的攻擊有關。美國相關機構二月份表示,已知Volt Typhoon透過利用包括Fortinet在內的多家供應商的網路設備來獲得相關關鍵基礎設施IT系統的初步存取權限。

 美國機構當時表示,在美國機構分享的一個「已確認的入侵」案例中,Volt Typhoon「可能透過利用網路外圍FortiGate 300D防火牆中的CVE-2022-42475 漏洞獲得關鍵基礎設施IT系統的初始存取權限」。

MIVD表示:”攻擊中使用的Coathanger遠端存取木馬(RAT)惡意軟體也在用於非機密專案研發(R&D)的荷蘭國防部網路中被發現。儘管如此,由於網路分段,攻擊者仍被阻止轉移到其他系統。MIVD發現這種以前未知的惡意軟體可以在系統重啟和韌體升級後幸存下來,是由中國APT的駭客組織在針對荷蘭及其盟國的政治間諜活動中部署的。這使得駭客能夠永久存取系統,即使受害者安裝了FortiGate的安全更新,駭客仍可繼續保留這種存取權限。

Fortinet當時發佈了一篇博文,指出”組織需要制定強大的修補管理計畫,並遵循最佳實踐以確保基礎設施的安全”。Fortinet在2月向CRN提供的聲明中表示:”我們繼續督促客戶即時修補並持續監控其網路是否在異常活動,以幫助減輕網路風險。”

MIVD認為,中國駭客依然可以接觸到許多受害者,因為Coathanger木馬程式很難檢測,因為它會攔截系統呼叫以避免暴露其存在,而且由於它在韌體升級後仍然存在,因此很難將其刪除。

    2024年以來資安產品的CVE漏洞越來越頻繁,尤其以存取閘道資安漏洞最嚴重。所以全方位的存取閘道資安政策(情資)部署,包含身份認證辨識保護、威脅監控、威脅情資搜尋與事件比對、資安強度評估、全面性視覺化資安監控,是強化存取閘道安全最重要的資安防禦措施。竣盟科技的Billows UCM-資通安全威脅偵測管理平台,就是建立存取閘道的資訊安全高強度以及企業完善的資安防護運營。

 外媒報導日系網通設備供應商Allied Telesis遭勒索軟體組織LockBit 滲透攻擊 敏感資料外洩

Photo Credit: The Cyber Express

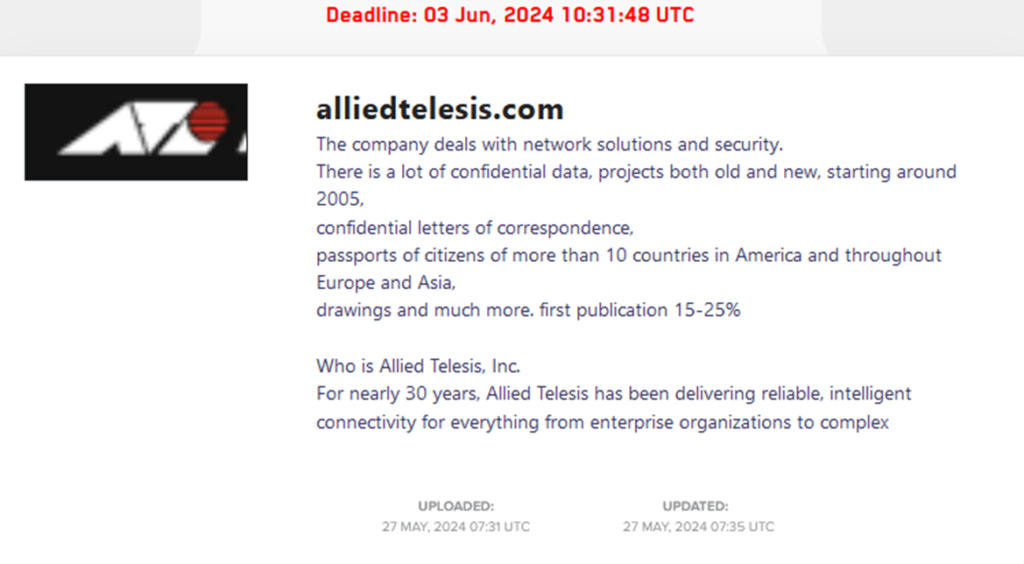
      據Cyber Express外媒報導國際頭號勒索軟體組織LockBit 聲稱入侵Allied Telesis,並於2024年5月27日洩露了該公司的設計藍圖、護照及機密協議等敏感資料,並宣稱於6月3日將發佈全面的資料。而Allied Telesis公司尚未對外說明證實或反駁所謂的駭客攻擊所造成的公司重要敏感資料外洩事宜。

國外相關執法機構先前於2024 年 2 月曾針對LockBit造成的危害嚴重性,關閉與LockBit操作相關的伺服器、沒收管理面板權證、附屬網路資訊和加密貨幣交易等關鍵行動。迄今顯然沒有嚇阻效用,LockBit目前持續更新在加密工具和伺服器的攻擊手法,持續擴大勒索行徑。

LockBit通常會透過Email、惡意程式下載、釣魚網站或漏洞入侵系統再做橫向移動擴大影響範圍,如此造成的攻擊破壞性強大,利用零時差攻擊成功入侵電腦後便竊取檔案加密,對備份檔案進行刪除,強化威脅力道並以公開敏感機密資料威脅勒索企業或組織,常以加密貨幣作為贖金支付。

      國際虛擬貨幣飆漲,也加劇了加密勒索事件頻繁,最近台灣設備大廠也陸續遭受機密資料被竊取勒索的重大資安威脅。企業除了加強使用者與主機管理者的資安防護警覺外(防火牆版本與設定即時更新、提升密碼設定強度、機密或客戶資料的網域做適當隔離),面對狡猾的LockBit網路攻擊手法,單一的安全防護措施是不足的。

與其被動攻擊不如主動防禦,主動式的資安防護已是當前不可或缺的防禦手法,竣盟科技的主動式欺敵、誘捕的資安防護機制近期陸續為各企業與機關單位所採納與建構,有效的資安防禦才是幫助企業降低資安風險及保護核心資產。

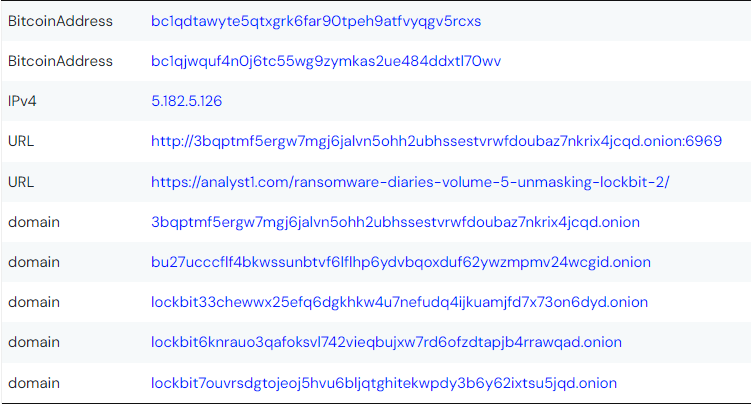
以下提供LockBit相關的部分的入侵指標(IOCs):

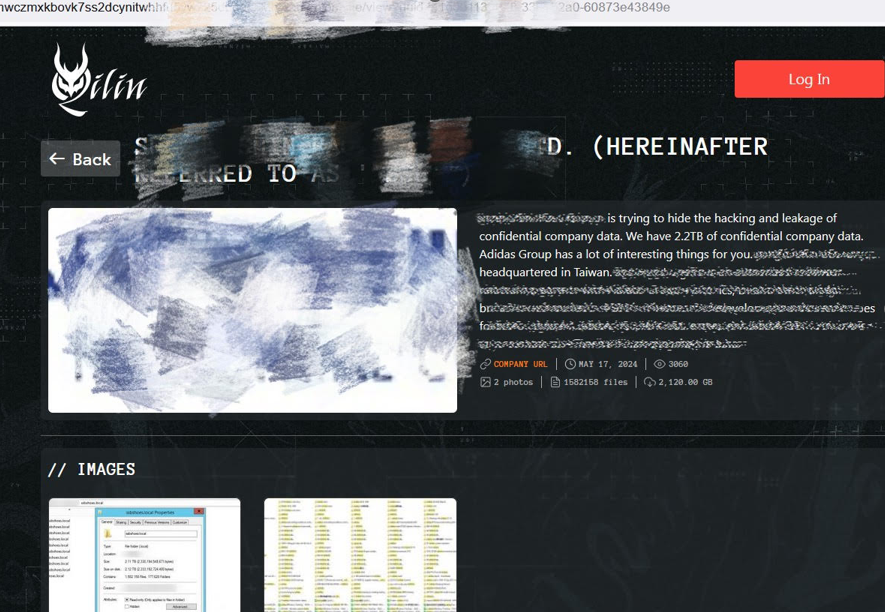
麒麟出手 台灣大型代工鞋大廠疑遭竊2.12 TB 數據

2024 年 5 月 18 日,竣盟科技在勒索軟體麒麟(Qilin)的揭秘網站發現台灣某鞋子代工大廠的頁面,麒麟聲稱盜取了2.12TB的資料約一百五十萬份檔案。作為入侵的證據張貼了兩張截圖,從其中一張截圖顯示包含多款Adidas形號的價格、配方單價、開發文件、化工稽核資料等等。

麒麟也稱為「Agenda」,於 2022 年 8 月首次被發現,因使用 Rust 和 Go 編寫的勒索軟體攻擊組織而聞名,是一種高度複雜且具威脅性的網路威脅,一直活躍且處於發展之中,因使用 Rust 和 Go 編寫的勒索軟體攻擊組織而聞名。麒麟可以透過各種方法傳播,利用不同的載體來感染系統和網路。雖然麒麟的具體分發策略可能會演變,但勒索軟體常用的方法包括:

  1. 網路釣魚電子郵件:傳播勒索軟體最常見的方法之一是透過網路釣魚電子郵件。這些電子郵件通常包含惡意附件或鏈接,當毫無戒心的用戶打開或單擊時,可以啟動勒索軟體下載到系統上。
  2. 利用漏洞:勒索軟體可以透過利用軟體或作業系統中的漏洞進行傳播。攻擊者不斷掃描具有尚未修補或更新的已知漏洞的系統,並利用這些漏洞獲得未經授權的存取並部署勒索軟體。
  3. 偷渡式下載:當使用者造訪受感染或惡意網站時,就會發生偷渡式下載,導致勒索軟體在使用者不知情的情況下自動下載到其裝置上。
  4. 勒索軟體即服務 (RaaS):有些組織在 RaaS 模式下運作,將勒索軟體基礎設施出租給其他網路犯罪分子,然後由他們實施攻擊。隨著各種攻擊者利用勒索軟體,這種方法可能會導致廣泛傳播。
  5. 社會工程策略:除了網路釣魚之外,其他形式的社會工程也可用於誘騙個人安裝惡意軟體。這可能涉及透過虛假軟體更新、欺詐性技術支援電話或其他欺騙手段來操縱用戶。
  6. 網路傳播:一旦網路中的單一電腦受到感染,某些勒索軟體變體就可以在整個網路中自我傳播。他們利用網路協定或使用橫向移動技術傳播到其他連接的系統。
  7. 惡意廣告:這涉及將惡意廣告注入合法廣告網路。點擊這些廣告的使用者可能會被重新導向到託管勒索軟體的惡意網站。
  8. 使用遠端桌面協定 (RDP):攻擊者也可能使用暴力攻擊或竊取的憑證,透過遠端桌面協定 (RDP)(一種遠端管理系統的常用方法)來存取系統。
  9. 供應鏈攻擊:損害供應鏈內的軟體供應商或服務可能會導致勒索軟體分發給受感染軟體或服務的所有使用者。
  10. 可移動媒體:雖然不太常見,但勒索軟體可以透過受感染的可移動媒體(例如 USB 隨身碟)傳播。

在加密過程上,麒麟的技術已經達到了高度成熟。他們對先進加密技術的掌握對於他們成功有效地使受害者無法存取文件和資料至關重要。麒麟加密策略的核心是高級加密標準(AES),金鑰長度為256位,通常表示為AES-256。這種加密演算法因其強大的安全特性而聞名並被廣泛採用。 AES-256 因其絕對的複雜性和大量可能的加密金鑰而以其抵抗加密攻擊的能力而聞名。實際上,這意味著使用 AES-256 加密的檔案在沒有相應解密金鑰的情況下無法解密。至關重要的是,麒麟確保只有攻擊者擁有解鎖加密檔案和資料所需的唯一解密金鑰。該密鑰被安全地保存在他們的控制之下,使其成為難以捉摸且受到嚴密保護的秘密。如果沒有這個解密金鑰,解密加密檔案將成為一項巨大的挑戰。麒麟透過結合 RSA-2048 加密,進一步增強了解密過程的安全性。 RSA 以其發明者 Rivest、Shamir 和 Adleman 的名字命名,是一種廣泛使用的非對稱加密演算法。在 麒麟勒索軟體中,RSA-2048 用於加密解密金鑰本身。這為解密和恢復過程增加了額外的複雜性。實際上,RSA-2048 加密意味著加密檔案的解密金鑰不僅由攻擊者安全地持有,而且還受到計算上無法破解的加密機制的保護。 AES-256 和 RSA-2048 加密的組合為尋求重新存取其加密檔案和資料的人設置了巨大的障礙。

值得一提的是,麒麟似乎專注於滲透那些會造成巨大損失的知名目標,這也意味著麒麟擁有精心設計的攻擊系統和工具, 但有趣的是,據了解,麒麟並不像 Lockbit 等更具攻擊性的勒索軟體攻擊者那樣要求大量的的贖金。相反,麒麟的價格在 50,000 美元至 800,000 美元之間。。

過去曾遭受「麒麟」勒索軟體攻擊的著名受害者包括汽車零件巨頭延鋒和澳洲法院系統。此外,2022年10月,麒麟勒索軟體曾入侵某台灣製藥大廠:

麒麟的部分入侵指標(Indicator of compromise -IOCs):

73b1fffd35d3a72775e0ac4c836e70efefa0930551a2f813843bdfb32df4579a    

e4cbee73bb41a3c7efc9b86a58495c5703f08d4b36df849c5bebc046d4681b70    

afe7b70b5d92a38fb222ec93c51b907b823a64daf56ef106523bc7acc1442e38    

dd50d1f39c851a3c1fce8abdf4ed84d7dca2b7bc19c1bc3c483c7fc3b8e9ab79

美國CISA、FBI警告醫療保健組織 警惕Black Basta勒索軟體攻擊

截至 2024 年 5 月, Black Basta 勒索軟體業者已侵入全球 500 多個組織。為了應對不斷升級的威脅,美國網路安全暨基礎設施安全局(CISA)與美國聯邦調查局(FBI)發布了聯合網路安全諮詢,警告Black Basta勒索軟體業不斷增加的活動,該組織的活動已經影響了包括醫療保健行業在內的數十個關鍵基礎設施組織。至少從 2022 年春季開始,Black Basta 就以RaaS形式運營,主要針對北美、歐洲和澳洲的眾多企業和關鍵基礎設施組織。根據聯合網路安全諮詢 AA24-131A,在長達 2 年的攻擊活動中,該組織已影響了全球 500 多個組織,突顯了提高網路安全意識和主動防禦措施的必要性。 贖金要求因目標組織而異,有報告稱贖金金額可能高達 200 萬美元。據估計,Black Basta 在不到兩年的時間內從 90多名受害者那裡獲得了超過 1.07 億美元的贖金收入。 Black Basta 通常針對製造、運輸、建築和相關服務、電信、汽車業和醫療保健提供者。著名的受害者包括南方水務公司(Southern Water)、BionPharma、M&M Industries、可口可樂、加拿大黃頁、AgCo、Capita、ABB、Merchant Schmidt、Tag Aviation、Blount Fine Foods等等。

有證據表明Black Basta營運商與另一個名為FIN7的網路犯罪組織有聯繫,該組織自 2020 年以來已轉向實施勒索軟體攻擊。涉及勒索軟體的攻擊鏈依賴BITSAdmin、PsExec 和 RDP 等實用程式。他們還可以利用 Splashtop、ScreenConnect和Cobalt Strike 信標進行遠端存取。為了進行權限升級,Black Basta 使用Mimikatz等憑證抓取實用程序,還可以利用漏洞利用,例如濫用ZeroLogon、CVE-2021-42287或 PrintNightmare 已知安全漏洞。

Black Basta 勒索軟體組織利用 RClone 從受感染的系統中竊取資料。在資料外洩之前,他們往往會透過 PowerShell 和 Backstab 實用程式逃避偵測。然後,他們使用 ChaCha20 演算法和 RSA-4096 公鑰對檔案進行加密,附加隨機檔案副檔名,並留下標題為 readme.txt 的勒索字條,同時阻礙系統復原。

CISA 表示:“醫療保健組織因其規模、技術依賴性、個人健康資訊的獲取以及患者護理中斷的獨特影響而成為網路犯罪分子的有吸引力的目標。”為了降低入侵風險,防禦者建議關鍵組織安裝所有必要的軟體和韌體更新,應用多因素身份驗證,安全遠端存取工具包,並維護關鍵系統和設備配置的備份以促進復原過程。 CISA 和合作夥伴也建議應用#StopRansomware針對Black Basta指南中提供的一般緩解措施,以消除勒索軟體攻擊和資料勒索威脅的影響和可能性。隨著 Black Basta 和其他勒索軟體針對關鍵基礎設施組織的攻擊不斷增加,持續加強網路警覺性和強化防禦至關重要。

此外,FBI也公布了Black Basta的入侵指標(IOCs):