【資安觀點】Play 勒索集團橫掃全球:FBI 最新揭露攻擊數突破 900 起,全球防線拉警報

根據美國聯邦調查局(FBI)與美國網路安全暨基礎設施安全局(CISA)、澳洲網安機構聯合發布的最新資安公告,截至 2025 年 5 月,Play 勒索軟體集團已對全球超過 900 家組織發動攻擊,成為當今最具威脅性的勒索勢力之一。

Play 自 2022 年中首次現身以來,不僅攻擊規模快速擴大,手法也日趨複雜。FBI 在 2023 年曾指出該集團首年攻擊約 300 起,而最新統計顯示,僅在 2023 年之後一年半內,新增攻擊事件即超過 600 起,其中涵蓋關鍵基礎設施、政府單位與高科技企業,攻擊足跡橫跨北美、南美及歐洲地區。

勒索戰術升級:客製化惡意程式、電話恐嚇、社交工程並用

FBI 指出,Play 集團對每起攻擊個別重編勒索程式,使得傳統防毒軟體與惡意程式偵測機制難以即時攔截。此外,每位受害者均收到專屬的 @gmx.de 或 @web[.]de 聯絡電子郵件,部分甚至會遭到電話威脅,施壓受害組織支付贖金以防止資料外洩。

有鑑於 Play 過往經常透過社交工程方式鎖定客服人員或 Helpdesk 作為攻擊對象,此一策略不僅提高勒索成功率,也讓事件更具破壞性。

利用漏洞與初始存取商進行攻擊鏈滲透

FBI 警告,Play 勒索集團持續與「初始存取經紀人(Initial Access Brokers, IABs)」合作,透過軟體漏洞取得入侵起點。其中,近期被廣泛利用的漏洞為 CVE-2024-57727,該漏洞存在於遠端監控管理工具 SimpleHelp 中,而該工具在美國中小企業與服務商中廣泛使用。

根據研究人員 2025 年初揭露,超過 3,400 台公開曝露的 SimpleHelp 系統面臨該漏洞風險,使 Play 集團能夠藉此迅速滲透網路邊界,執行後續橫向移動與資料加密。

攻擊案例遍及全球:從美國地方政府到瑞士 IT 業者

Play 過去兩年曾造成多起引發公眾關注的重大事件,包括:

  • 美國奧克蘭市、達拉斯郡、麻州洛厄爾市政府系統遭加密,公共服務中斷數日
  • 攻擊瑞士一間 IT 外包商,導致政府資料外洩
  • 鎖定美國半導體製造商 Microchip Technology 與印第安納州政府單位

初期該集團曾主要攻擊拉丁美洲的政府機構,惟後續迅速轉向鎖定美國與歐洲目標,展現高度適應與攻擊轉型能力。

北韓駭客疑似合作跡象浮現

值得關注的是,根據 Palo Alto Networks Unit 42 於 2024 年 10 月的報告,有跡象顯示 Play 勒索集團與北韓 Reconnaissance General Bureau(偵察總局)所屬駭客存在合作可能。研究人員發現,部分受害系統最初由北韓駭客取得存取權限,隨後同一帳號即被用於部署 Play 勒索軟體,顯示可能存在階段性合作或資源共享情況。

專家觀點:組織應強化「持續監控 + 零信任 + 韌性防禦」

Play 的案例再次證實,勒索攻擊不再只是單一惡意程式的問題,而是由多方協作、漏洞利用、社交工程、後門部署所構成的「完整攻擊鏈」。組織若僅依賴傳統端點防毒與定期修補,已無法有效應對。

建議企業採取以下措施,以強化資安韌性:

  • 導入零信任架構(Zero Trust):不預設任何內部流量為可信,確保每一次存取皆經驗證。
  • 部署端點偵測與回應(EDR/XDR):強化對異常活動的即時偵測與應變能力。
  • 強化多因子驗證(MFA)與帳密安全管理:降低憑證填充攻擊成功率。
  • 落實資產可視性與漏洞管理:特別是第三方工具如 SimpleHelp 等 RMM 工具的弱點控管。
  • 導入持續威脅獵捕與 SOC-as-a-Service:建構持續監控與資安事件快速回應機制。

結語:從合規到韌性,資安戰線已進入深水區

Play 勒索軟體的快速擴張與跨國攻擊證實,現代資安威脅已超越傳統合規思維所能涵蓋的範疇。企業若無從策略層面重新檢視整體防禦能力,未來面對如 Play 般高度動態、戰術多變的攻擊者,只會更加被動。

在資安戰線中,「偵測、延遲、應對、復原」將是企業能否倖存的關鍵。而從 Play 的軌跡來看,對手從不等你準備好。
Play 勒索軟體聲稱入侵 Krispy Kreme,威脅洩露公司機密數據

重點摘要

  1. Krispy Kreme 資料外洩事件:
    知名的 Play 勒索軟體集團公開聲稱對 Krispy Kreme 的資料外洩事件負責,並威脅於 48 小時內公開相關數據。
  2. 數據洩露風險:
    該組織揚言洩露公司內部敏感資料,對企業聲譽與運營構成重大威脅。
  3. 雙重勒索策略:
    Play 勒索軟體採用「雙重勒索」手法,先竊取資料後加密系統,迫使企業支付贖金。
  4. 全球目標與影響:
    Play 勒索軟體集團曾多次對全球多個行業發動攻擊,具備高度威脅性。
  5. 國際背景與連結:
    最新報告指出,該集團與北韓APT駭客存在合作關係,進一步加劇其攻擊的複雜性與破壞性。

事件詳情

Krispy Kreme 作為廣受喜愛的甜甜圈品牌,於 2024 年 12 月 11 日正式披露其美國業務因資料外洩而受到影響。

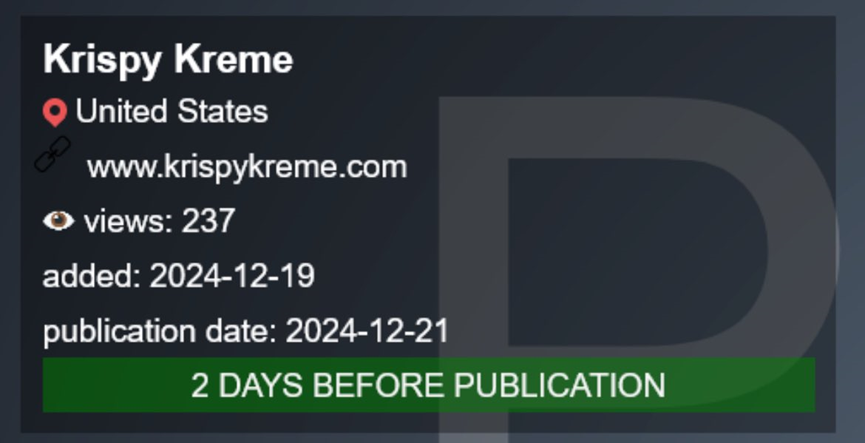
當時攻擊者身份尚未明確,但竣盟科技的暗網研究於 2024 年 12 月 19 日發現,Play 勒索軟體集團(亦稱 PlayCrypt)已在其暗網揭秘網站上公開承認此次攻擊的責任,並表示若企業不在指定期限內回應要求,將公開內部機密資料。根據聲稱,可能洩露的資料包括:

  • 身份證明文件
  • 客戶相關檔案
  • 員工薪資資訊
  • 財務相關數據
  • 預算與會計記錄
  • 稅務文件
  • 私密及個人機密信息

背景與威脅評估

Play 勒索軟體集團自 2022 年 6 月首次現身以來,迅速成為全球網路安全領域的重大威脅。他們專門針對商業、政府、基礎建設、醫療以及媒體等多個領域發動攻擊,足跡遍及北美、南美及歐洲,展現其攻擊範圍與技術的高度成熟性。

該集團採用「雙重勒索模式」,不僅加密受害者的數據,還威脅公開其敏感信息,以進一步施壓受害者支付贖金。2023 年 6 月,該組織針對瑞士政府部門發動的一次攻擊,導致數十萬人個人信息被洩露,成為其最具影響力的事件之一。

在 2024 年 7 月,Play 勒索軟體針對 Linux ESXi 環境推出新型變體,攻擊手段再度升級。同年 10 月,Palo Alto Networks 的 Unit 42 團隊揭示,該集團與北韓政府支持的駭客合作,進一步提升攻擊的國際化與組織化程度。

總結與建議

此次 Krispy Kreme 事件再度凸顯勒索軟體集團的威脅性與其攻擊手段的多樣化。隨著與國家支持駭客合作的跡象浮現,Play 勒索軟體集團已成為全球企業面臨的重大安全挑戰。建議企業加強內部資安防禦能力,採取多層次的應對策略,並確保針對此類威脅具備迅速回應的機制,以降低可能帶來的業務與聲譽損害。

有關PLAY勒索軟體的部分入侵指標(Indicator of compromise -IOCs):

e12f93d462a622f32a4ff1e646549c42                  

f01eae4ee3cc03d621be7b0af7d60411

540853beffb0ba9b26cf305bcf92fad82599eb3c

e3069713add2d99750af6c30580fb3595a0b6abc             

254ae6690c9e37fa7d249e8578ee27393e47db1913816b4982867584be7

99e2ebf8cec6a0cea57e591ac1ca56dd5d505c2c3fc8f4c3da8fb8ad49f1527e   

b1ac26dac205973cd1288a38265835eda9b9ff2edc6bd7c6cb9dee4891c9b449

b4f5d37732272f18206242ccd00f6cad9fbfc12fae9173bb69f53fffeba5553f

“轉貼、分享或引用文章內容,請註明出處為竣盟科技 https://www.billows.tech , 以免觸法”

研究發現PLAY勒索軟體利用新的手法,來繞過Exchange伺服器上ProxyNotShell的緩解措施

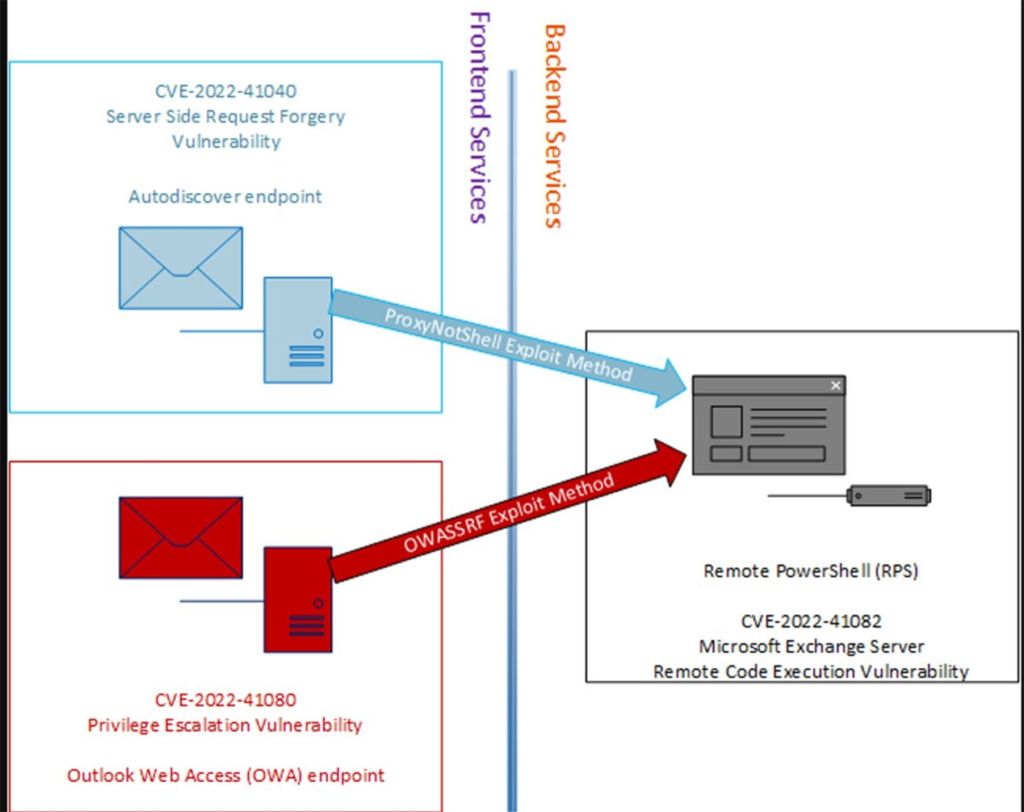
根據 CrowdStrike 的最新研究,PLAY勒索軟體正在使用一種新的利用方法來繞過 Microsoft 的 ProxyNotShell 緩解措施並獲得對 Exchange伺服器的初期存取權限。ProxyNotShell 包含兩個 Microsoft Exchange Server 漏洞,這些漏洞在 9 月公開披露之前已被廣泛利用。攻擊者將一個伺服器端請求偽造 (SSRF) 漏洞(編號為 CVE- 2022-41040)和一個來遠端執行任意程式碼(編號為 CVE-2022-41802)連結在一起,以獲取對用戶系統的存取權限。雖然 Microsoft 發布了 Autodiscover 端點的 URL 重寫緩解措施以回應 ProxyNotShell,但PLAY勒索軟體攻擊者找到了解決方法,可使Exchange 伺服器處於另一波潛在重大攻擊浪潮的中。

CrowdStrike 將 ProxyNotShell 漏洞利用鏈與它發現的PLAY駭客團體使用的新漏洞利用方法進行了比較

CrowdStrike在周二的Blog文章中詳細介紹了企業將面臨的新風險,並指出PLAY勒索軟體背後的駭客團體如何利用 CVE-2022-41080 和 ProxyNotShell 漏洞之一CVE-2022-41082,濫用網頁版郵件管理介面(Outlook Web Access -OWA) 實現遠端執行任意程式碼,CrowdStrike 將此漏洞利用方法稱為“OWASSRF”,根據 CrowdStrike 最近對數個 PLAY勒索軟體入侵的調查,其中共同的入口向量被確認為 Microsoft Exchange伺服器上。駭客通過這種新的手法OWASSRF進行初期存取後,駭客便利用合法的遠端存取工具Plink 和 AnyDesk 可執行檔案來維持存取,並在Exchange伺服器上執行反取證技術以試圖隱藏他們的擊行動。

Microsoft 的漏洞指南將 CVE-2022-41080 歸類為Exchange伺服器特權提升漏洞,屬於攻擊複雜性低且無需與用戶互動。由於 CVE-2022-41080 與 CVE-2022-41040 具有相同的CVSS評級,並且被 Microsoft 標記為有可能被利用,因此 CrowdStrike 評估該新技術很可能與該漏洞有關。

隨後,CrowdStrike 確認 CVE-2022-41080 並未被利用來獲得初期存取權限,而是與 ProxyNotShell 漏洞結合以繞過 Microsoft 的緩解措施。新的利用方法繞過了微軟為回應ProxyNotShell 而提供的自動發現端點的URL 重寫緩解措施,這是一種新穎的、以前未記錄的方式,可以通過OWA 前端端點存取PowerShell 遠端服務,而不是利用自動發現端點。

另一家資安公司Rapid 7,在周三發布的一篇博客文章中表示,已經觀察到通過上述OWASSRF漏洞利用鏈獲得遠端執行Exchange伺服器的入侵數量有所增加, Rapid7 敦促用戶立即安裝最新的 Exchange 更新,並警告他們不要依賴 Microsoft 重寫緩解措施,僅使用 Microsoft 緩解措施的伺服器確實容易受到攻擊,並指出已修補的伺服器不容易受到攻擊。此外,在測試已修補和未修補的系統後,CrowdStrike 敦促組織應為 Exchange 系統安裝名為 KB5019758 的修補程式,以防止被利用。如果組織無法立即修補,建議完全禁用網頁版郵件管理介面(OWA)。

 “轉貼、分享或引用文章內容,請註明出處為竣盟科技 https://www.billows.com.tw , 以免觸法”

新型勒索軟體PLAY來襲,揭秘網站首公開,18家受害公司名單中,驚見某台灣上市顯示卡公司疑遭鎖定

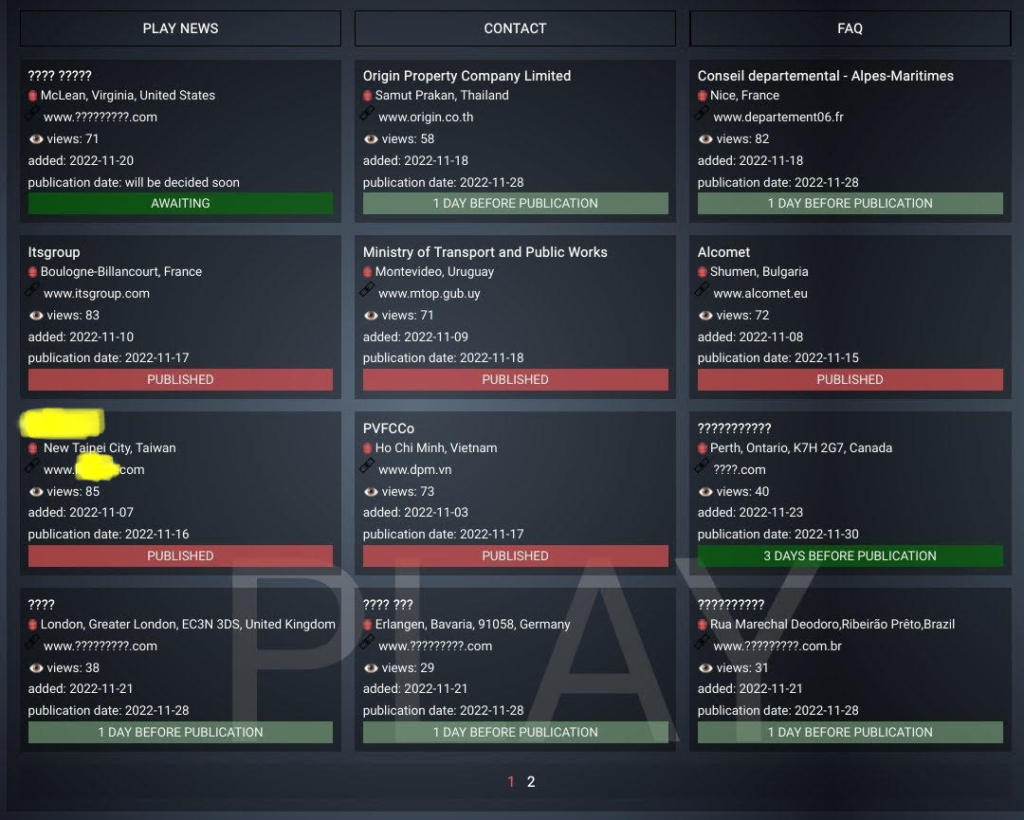
PLAY揭秘網站上的受害公司(頁面1)

竣盟科技於11月27日發現PLAY勒索軟體首度公開其揭秘網站PLAY NEWS,PLAY NEWS上已出現18家受害公司,目前只有八家公司名稱和資訊被披露,其餘10家公司名稱尚未公開,然而,受害名單中出現了台灣顯卡大廠的頁面,該大廠近幾來年積極布局智慧醫療領域,提供多元性的醫療解決方案。據觀察,目前該企業的網站運作正常,在公開資訊觀測站上沒有有關資安事件的重訊。但PLAY聲稱已盜取約355GB的數據,並已先公開外洩10GB數據作為入侵的證據,據PLAY稱,如該企業未在14天內付贖金,將發布所有盜來的數據。在外洩的數據中包含了合約,協議,研究數據及敏感資料的檔案,PLAY也在該顯卡大廠頁面中提供download link及密碼供任何人下載使用。

認識PLAY勒索軟體

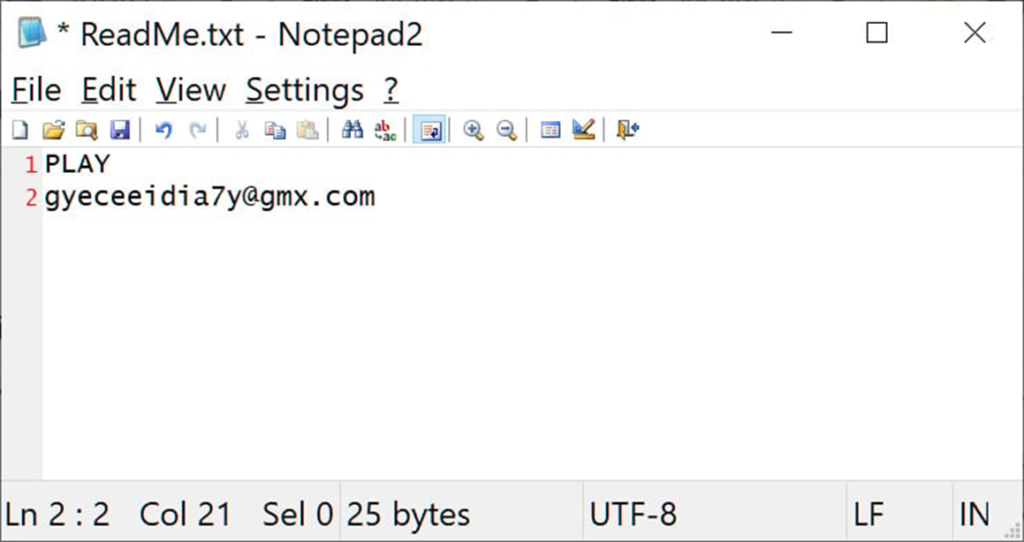
PLAY勒索軟體於2022年 6 月首次出現,並因加密檔案後的.play副檔名而得名。有趣的是,操作PLAY勒索軟體的背後駭客並沒有像其他典型的勒索軟體一樣提供詳細的勒索信或說明,Play的勒索信異常的短且簡單。PLAY 的ReadMe.txt勒索信不會在每個檔案夾中建立,僅建立在硬碟的根目錄 (C:\) 中,並且只包含“PLAY”一詞和聯繫的Email地址,如下圖顯示:

2022 年 8 月中旬,當一名叫Luis Ernesto Zegarra的記者發現阿根廷科爾多瓦司法機構(Argentina’s Judiciary of Córdoba)受害時,宣布了第一起PLAY勒索軟體公開入侵事件,阿根廷司法部證實了這次

攻擊,並將其描述為有史以來對公共機構最嚴重的攻擊,司法部IT系統斷網及其數據庫被破壞,導致職員們被迫使用筆和紙來建立和處理法院的文件。據悉,PLAY使用常見的Big Game Hunting策略,例如利用保持連線的 SystemBC RAT 和Cobalt Strike的滲透工具,並使用自訂義 PowerShell 腳本和 AdFind 進行枚舉,使用 WinPEAS 進行權限升級,並使用 RDP或SMB 在目標網路內進行橫向移動。

PLAY是如何攻擊?

Play使用被入侵的有效帳戶、暴露的RDP 伺服器和 FortiOS 漏洞 CVE-2018-13379 和 CVE-2020-12812 來獲得對組織網路的初期存取。在獲得存取權限後,開始使用“ lolbins ”二進製檔案,將其用作攻擊的一部分,之後通過群組原則(GPO)在內部網路中分發可執行檔,然後運行任務排程的PsExec 或 wmic,在獲得對內部網路的完全存取權後,他們會使用“.play” 副檔名的加密檔。

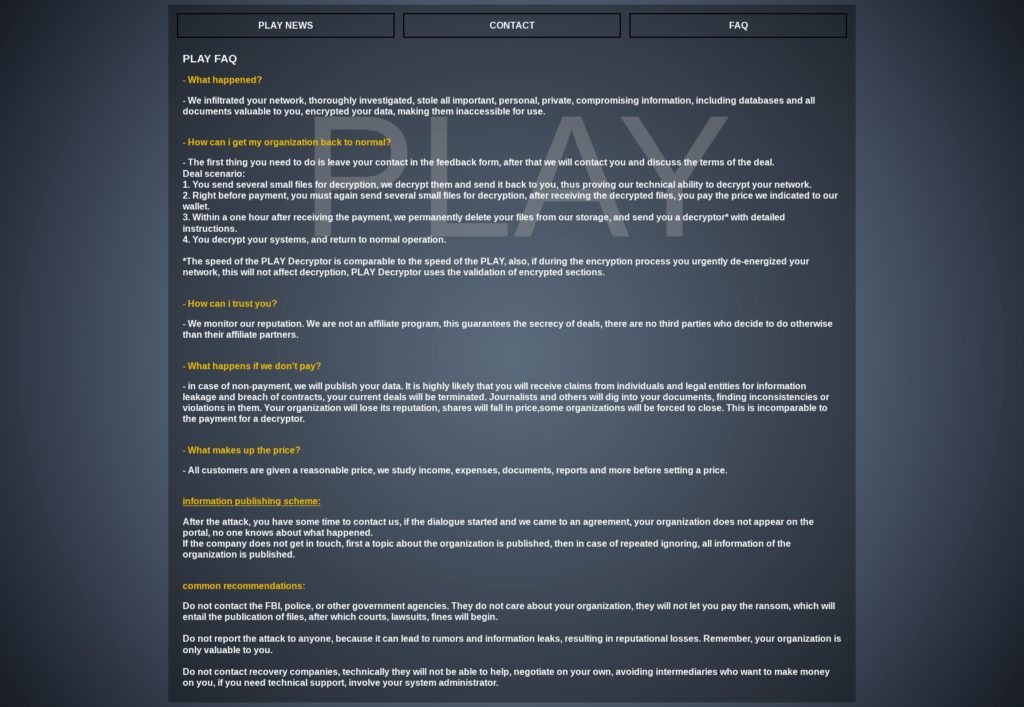
值得指出的是,根據研究PLAY是擅長一個採取間歇性加密(Intermittent Encryption)的勒索軟體組織,間歇性加密是通過只加密部分檔案而非所有內容,可加速加密或是毀損資料的程序,也可躲避以統計分析為檢測方式的安全系統。另外, PLAY在常見問題中表示,會在收到贖金的一個小時內刪除盜來的數據及提供解密工具給受害者,然而根據PCrisk 的統計及評估,儘管受害者滿足贖金的要求,但通常不會收到解密數據的必要工具。

PLAY揭秘網站上的FAQ頁面

有關PLAY勒索軟體的部分入侵指標(Indicator of compromise -IOCs):

006ae41910887f0811a3ba2868ef9576bbd265216554850112319af878f06e55

fc2b98c4f03a246f6564cc778c03f1f9057510efb578ed3e9d8e8b0e5516bd49

 “轉貼、分享或引用文章內容,請註明出處為竣盟科技 https://www.billows.com.tw , 以免觸法”