駭客不必竊取資料,也能利用遭入侵的設備賺錢;更值得警惕的是,當攻擊流量透過一般住宅 IP 傳送,企業熟悉的登入地點與 IP 信譽判斷,也可能成為資安防線的盲點。
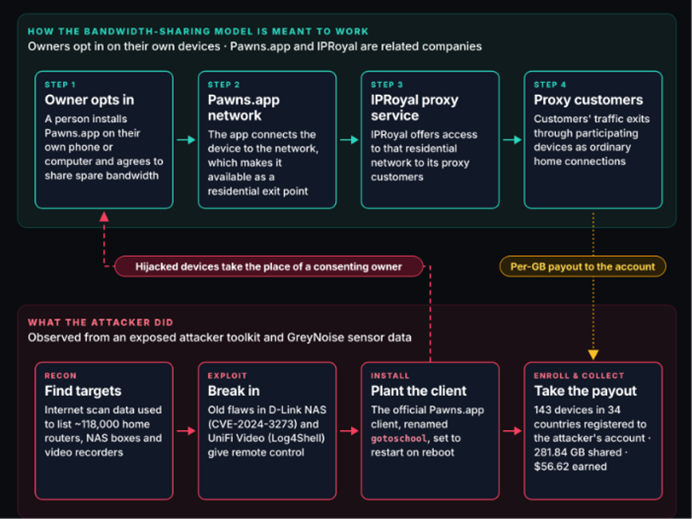
資安威脅情資公司 GreyNoise 揭露,一波代理流量劫持(Proxyjacking)攻擊已波及全球 34 個國家,至少 143 台設備遭到入侵。攻擊者利用 D-Link 網路儲存設備、Ubiquiti 網路錄影系統及其他設備的已知漏洞,未經所有人同意,偷偷安裝合法的頻寬共享應用程式 Pawns.app,將受害設備納入商業住宅代理網路,藉此轉送網路流量並獲利。
但這起事件真正值得企業注意的,不只是網路頻寬遭到劫持。
GreyNoise 在調查企業身分驗證紀錄時,發現部分與惡意活動相關的 IP 位址來自看似正常的住宅網路,地理位置也沒有立即呈現明顯異常。進一步調查還發現,多名使用者透過同一個住宅 IP 位址進行驗證,成為研判企業遭到入侵的重要線索。
這揭示了住宅代理網路帶來的另一層風險:當攻擊者借用一般住宅 IP 傳送流量,企業若只依賴 IP 信譽與地理位置判斷登入安全,就可能錯失異常訊號。
一、駭客劫持你的網路,讓 IP 成為攻擊跳板
代理流量劫持(Proxyjacking),是指攻擊者未經設備所有人同意,入侵網路設備並利用其網路連線轉送其他人的流量,藉此從商業代理服務獲利。
這次事件涉及的 Pawns.app,本身是合法的頻寬共享應用程式。使用者可以自願分享網路連線,並依服務規則取得報酬。然而,攻擊者利用設備漏洞,將應用程式偷偷安裝到其他人的設備上,讓原本合法的服務成為未經授權的獲利工具。
整個攻擊流程可以分為四個階段:
- 尋找漏洞設備: 掃描暴露於網際網路的 NAS、網路錄影設備及企業系統。
- 入侵並安裝程式: 利用已知漏洞取得設備存取權限,部署頻寬共享應用程式。
- 劫持網路連線: 將受害設備納入住宅代理網路,透過受害者的 IP 位址轉送流量。
- 利用設備獲利: 攻擊者取得收益,設備所有人卻可能承受 IP 被封鎖及網路活動遭調查的風險。
對受害者而言,問題不只是頻寬被占用。當其他人透過遭劫持的 IP 位址對外連線,外部服務看到的可能是受害者的網路來源,而非實際操作的人。
如果相關流量涉及可疑活動,受害者的 IP 可能被列入封鎖名單,甚至需要進一步釐清設備是否遭到入侵,以及相關網路活動是否與自己有關。
二、D-Link、Ubiquiti、SAP 成為攻擊目標:已知漏洞仍是入侵入口
GreyNoise 研究人員辨識出多項與這波攻擊相關的已知漏洞,涉及網路儲存設備、網路錄影系統及企業應用系統。
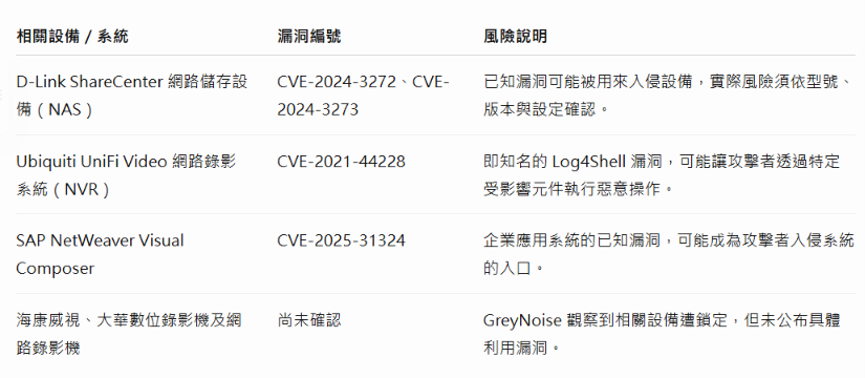
這份清單反映出一個容易被忽略的問題:企業的資安風險不只存在於核心伺服器,也可能藏在長期沒有更新的周邊設備。
NAS 可能存放重要檔案與備份;網路錄影設備可能連接監控系統;企業應用系統則可能與內部業務流程相連。只要設備存在可被利用的漏洞,又缺乏適當的網路存取控管,就可能成為攻擊者入侵的入口。
需要注意的是,這不代表所有相關品牌或型號都已遭到入侵。企業應依實際設備型號、軟體版本及廠商公告確認是否受影響。
真正的風險在於,設備即使仍能正常運作,也可能已被安裝未經授權的程式,甚至被用來執行與原本用途完全無關的工作。
三、住宅 IP 為什麼會讓企業更難發現異常登入?
企業常利用 IP 信譽、地理位置、登入時間及裝置資訊,判斷使用者是否可能遭到冒用。
例如,員工平常在台灣登入企業系統,卻突然出現來自另一個國家的登入活動,系統可能觸發異常登入警示。
但當攻擊者透過住宅代理網路轉送流量時,登入請求可能呈現一般住宅網路的特徵,來源地理位置也可能看似合理。這會增加只靠 IP 位址與地理位置判斷風險的難度。
GreyNoise 的研究便凸顯這項盲點:研究人員在調查企業身分驗證活動時,發現部分可疑 IP 具有看似合理的住宅網路來源及地理位置。後續觀察到多名使用者透過同一個住宅 IP 進行驗證,成為進一步調查的線索。
該報告並未公開完整的入侵經過,因此不能據此推定攻擊者的所有入侵步驟,但這些發現足以提醒企業,必須重新檢視單靠來源 IP 判斷登入安全的做法。
企業應特別留意三個問題:
- IP 看起來正常,不代表登入者就是本人。 住宅代理可能讓攻擊流量呈現一般使用者的網路來源特徵。
- 地理位置合理,不代表存取行為合理。 即使登入地點沒有明顯異常,帳號、裝置及登入模式仍可能存在風險。
- 合法服務也可能被濫用。 單靠惡意程式黑名單或已知惡意 IP,未必能辨識所有未經授權的活動。
因此,企業應從單純判斷「連線來自哪裡」,進一步確認「誰在登入、使用什麼裝置,以及登入行為是否符合正常模式」。
四、企業如何發現住宅代理掩護下的異常登入?
企業應將 IP 信譽、登入行為與裝置資訊交叉分析,而不是只依賴單一指標。
1. 觀察多個帳號是否共用同一個住宅 IP
如果多個不同的企業帳號在短時間內,透過同一個住宅代理 IP 進行驗證,應進一步確認原因。
不過,公司共用網路、網路位址轉換(NAT)及其他合法網路架構,也可能讓多名使用者共用同一個 IP。因此,這項特徵應視為調查線索,而非直接判定遭到入侵的依據。
2. 比對裝置識別資訊
確認使用者登入時的裝置是否符合既有紀錄,包括系統能夠提供的裝置識別碼、作業系統及瀏覽器資訊。若同一帳號突然出現不熟悉的裝置特徵,應結合其他訊號判斷是否需要額外驗證。
3. 分析工作階段與用戶端資訊
工作階段相關資訊及 User-Agent 可協助辨識登入環境的變化。若同一帳號在短時間內出現無法合理解釋的裝置或用戶端特徵變化,應進一步檢查。
但這些資訊也可能因瀏覽器更新、網路環境變動或合法共用設備而改變,不能單獨作為入侵證據。
4. 將登入紀錄與網路活動交叉比對
若身分驗證系統出現可疑登入,應進一步檢查相關時間的網路連線、端點活動及設備設定。若同時發現不明程式、未授權的 SSH 金鑰或異常對外流量,就應提高調查優先級。
這類交叉分析有助於避免因為單一指標看似正常,就忽略其他可能的入侵跡象。
五、台灣企業應優先做好哪些防護?
對台灣企業而言,這起事件帶來的警示不只是及時修補漏洞,更要將邊界設備安全、網路行為監控與身分驗證納入整體防禦策略。
第一,盤點所有對外連線設備。
清查 NAS、NVR、DVR、路由器及企業應用系統,確認設備型號、軟體版本、管理介面與外部存取需求。對不再需要的服務應予以關閉,避免管理介面直接暴露於網際網路。
第二,儘速修補已知漏洞。
依廠商公告確認受影響版本並執行更新。對已停止支援、無法修補的設備,應評估隔離、限制連線或汰換。
第三,檢查是否存在持續存取管道。
若設備出現異常,除了修補漏洞,也應檢查未授權的帳號、SSH 公開金鑰、常駐程序及其他設定變更,避免攻擊者在原始漏洞修補後仍可重新進入。
第四,強化身分驗證與異常登入監控。
將 IP 信譽、登入頻率、地理位置、裝置資訊及工作階段特徵交叉分析,並依風險採取多因素驗證、額外身分確認或限制存取等措施。
第五,建立完整的事件調查流程。
發現設備遭入侵時,應保留相關紀錄與證據,確認攻擊時間、影響範圍、持續存取方式,以及是否波及其他系統。不能只因為設備恢復正常,就認定事件已經結束。
GreyNoise 也提供需註冊帳號的 IP 查詢服務,可協助使用者檢查 IP 是否與已知代理服務相關聯。不過,查詢結果只能作為調查線索,不能單憑是否命中,就認定設備遭到劫持或完全沒有風險。
結語:別讓「看起來正常」成為企業資安的盲點
這波代理流量劫持攻擊表面上是駭客劫持網路設備、利用住宅代理網路獲利,背後卻凸顯兩個企業不能忽視的問題:一是長期未更新的邊界設備可能遭到濫用;二是攻擊者利用住宅 IP 轉送流量,可能讓部分異常活動不容易透過傳統登入規則辨識。
對台灣企業而言,防禦策略不能只依賴已知惡意 IP、登入地理位置或惡意程式告警。更重要的是持續掌握設備實際行為,確認帳號、裝置及網路連線是否符合正常使用情境。
當駭客能借用一般住宅 IP 隱藏網路活動,企業就不能再把「IP 看起來正常」當成「登入安全」的證明。
設備安全、網路監控與身分驗證必須相互配合,才能更早發現設備遭到劫持及帳號遭到濫用的跡象,避免企業在系統仍能正常運作的情況下,錯失處理資安事件的時機。
資料來源:GreyNoise,Proxyjacking Edge Devices Into Residential Proxies。