Acalvio ShadowPlex 深度評測:以欺敵誘捕技術翻轉「事後偵測」的資安防禦模式

Photo Credit: Hackread

在攻擊手法日益自動化、橫向移動速度持續壓縮的今天,傳統依賴行為分析與日誌關聯的防禦機制,正面臨一個根本問題:發現太晚、誤報太多。

以「先發制人防禦(Preemptive Security)」為核心理念的 Acalvio ShadowPlex,正試圖改寫這個現況。這套以欺敵誘捕(Deception)為核心的資安平台,不再被動等待異常發生,而是主動在攻擊路徑中「佈局陷阱」,讓攻擊者在最早期就暴露行蹤。

本篇從實務導向出發,解析 ShadowPlex 在企業 SOC 環境中的實際價值、部署挑戰,以及它是否真的能成為下一代資安架構的關鍵拼圖。

從「偵測異常」走向「驗證攻擊意圖」

ShadowPlex 最大的差異,在於它改變了資安偵測的邏輯。

傳統工具(如 SIEM、EDR)多半依賴:

  • 行為異常(anomaly)
  • 威脅特徵(signature)
  • 統計關聯(correlation)

但這些方法的共同問題是:不確定性高,導致誤報頻繁。

ShadowPlex 則反其道而行——
它創造一個前提:「正常使用者不會碰到這些資源」。

透過在環境中部署:

  • 偽裝伺服器(decoys)
  • 誘導線索(breadcrumbs)
  • 假帳號與憑證(honeytokens)

只要有任何存取行為,就幾乎可直接判定為惡意活動。

換句話說,這不是「猜測攻擊」,而是「驗證攻擊」。

為什麼欺敵誘捕能在攻擊早期就發揮作用?

在現代攻擊鏈中,從初始入侵到資料外洩之間,攻擊者通常會經歷:

  1. 偵察(Reconnaissance)
  2. 憑證蒐集(Credential Access)
  3. 橫向移動(Lateral Movement)

ShadowPlex 的設計重點,就是在這三個階段設下誘捕點。

例如:

  • 在 Active Directory 中植入假帳號
  • 在記憶體或檔案中放置假憑證
  • 在網段中部署看似真實的伺服器

當攻擊者進行常見行為(如 Kerberoasting、DCSync、RDP 橫移)時,極容易誤觸這些陷阱。

結果是:攻擊尚未造成影響,就已被精準攔截。

這也呼應 Verizon DBIR 長期觀察:
「憑證濫用與漏洞利用,始終是最主要的入侵途徑。」

Agentless 架構:降低導入阻力的關鍵

在實務導入上,ShadowPlex 採用 agentless 設計,是其一大優勢。

透過所謂的「Projection Sensors」,系統可在不同網段投射誘捕資源,而無需在端點安裝代理程式。

這帶來幾個實際效益:

  • 減少與既有 EDR 衝突
  • 避開嚴格的變更管理流程
  • 快速覆蓋多個網段與環境

對於金融、政府等高合規產業而言,這種設計顯著降低 PoC 與正式上線的門檻。

身分(Identity)防禦:ShadowPlex 的最大價值場景

若要選一個最具 ROI 的應用場景,答案幾乎是「身分安全」。

在混合環境(Active Directory + Entra ID)中,攻擊者幾乎一定會:

  • 嘗試竊取帳密
  • 探測權限
  • 建立持久存取

ShadowPlex 在此部署:

  • honey accounts(假帳號)
  • service principals(假服務帳號)
  • Kerberos/SPN 誘捕物件

這些機制具備一個關鍵特性:
零誤報(near-zero false positive)

一旦被使用,即可直接觸發:

  • 帳號停用
  • Token 撤銷
  • 強制重設密碼
  • Endpoint 隔離

相較於傳統 ITDR 解決方案需長時間調校,deception 在 identity 層的效果往往是「即插即用」。

與 SIEM、EDR、ITDR 的角色分工

ShadowPlex 並非取代既有工具,而是補上「關鍵缺口」。
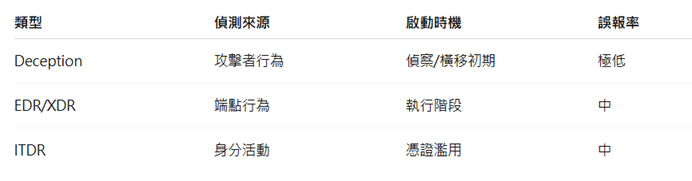
實務上的最佳策略是:

用 欺敵誘捕 提供「確定性訊號」,再由 EDR / ITDR 執行封鎖與鑑識。

這種組合能顯著降低 SOC 的判讀壓力與回應時間。

實測觀點:價值不在「多抓」,而在「更早抓」

在 PoC 測試中,ShadowPlex 的評估指標不應只是告警數量,而是:

  • 平均偵測時間(MTTD)
  • 誤報率(False Positive)
  • 分析時間(Triage Time)

理想狀態應該是:

  • 從攻擊行為到告警:分鐘級
  • Tier-1 分析即可判斷:無需複雜關聯
  • 自動化劇本可立即執行

這代表 SOC 從「分析中心」轉變為「決策中心」。

優勢與限制:導入前必須理解的現實

優勢

  • 高精準度偵測,顯著降低誤報
  • 無代理架構,導入快速
  • 與主流 SOC 工具整合成熟
  • 可取得完整攻擊行為鑑識資料

挑戰

  • 誘捕資源需持續輪替(hygiene)
  • 需要明確的營運責任歸屬(SOC / Identity team)
  • OT 與合規環境仍需額外設計

特別值得注意的是:
欺敵誘捕並非「部署即完成」,而是一個需要持續營運的能力。

先發制人防禦(Preemptive Security):下一個主流趨勢?

根據 Gartner 預測,至 2030 年,超過 50% 的資安支出將轉向「預先防禦技術」。

這代表企業開始從:

  • 被動偵測(Detect)
    轉向
  • 主動干擾(Disrupt)
  • 提前攔截(Preempt)

而欺敵誘捕正是這個轉型中的核心技術之一。

結論:ShadowPlex 適合哪些企業?

ShadowPlex 特別適合以下場景:

  • 混合 AD / 雲端身分架構
  • 高度依賴帳密與權限控管的環境
  • 過去曾發生橫向移動或憑證濫用事件
  • 需要降低 SOC 告警疲勞的組織

但若企業尚未建立:

  • SIEM / SOAR
  • EDR / ITDR

則其價值將難以完全發揮。

最關鍵的一句話

ShadowPlex 的真正價值,不在於「看到更多攻擊」,而在於:

讓攻擊者在還沒造成影響之前,就無所遁形。

***本篇 Acalvio ShadowPlex 深度評測,原始內容與測試觀點整理自資安媒體 Hackread,並經過專業觀點重構與在地化詮釋,從企業 SOC 實務導入角度進行延伸分析。

相較於一般產品介紹,Hackread 的評測更偏向實務操作與攻防驗證,涵蓋 PoC 測試流程、偵測準確性,以及與現有資安架構(如 SIEM、EDR、ITDR)的整合效果。本文則進一步從台灣企業常見的混合雲與身分治理場景出發,補充其在實際導入時的策略意涵與營運挑戰。
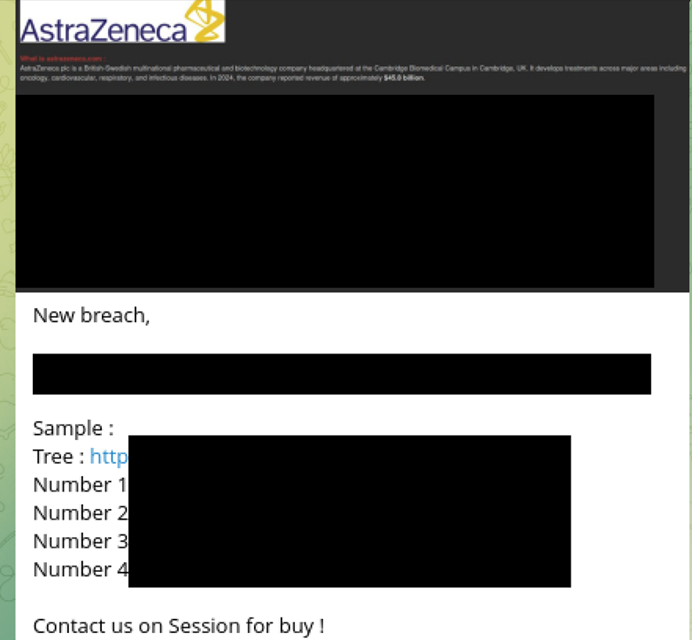
製藥巨頭阿斯特捷利康(AZ)遭駭客點名入侵 LAPSUS$ 宣稱掌握原始碼與雲端金鑰,恐衝擊企業核心系統安全

駭客組織 LAPSUS$ 再度傳出新一波攻擊行動,這次目標指向全球製藥龍頭阿斯特捷利康(AstraZeneca ,簡稱AZ)。攻擊者已在其暗網平台與社群管道公開聲稱,成功竊取該公司的原始碼、雲端基礎設施憑證,以及員工相關資料。若內容屬實,此事件不僅是單純資料外洩,更可能演變為影響企業核心營運的重大資安風險。

核心重點

外洩範圍涵蓋:

  • 原始碼(Source Code)
  • 雲端存取金鑰(AWS Keys / Service Accounts)
  • 員工與開發人員資訊
  • GitHub 內部專案結構
  • 風險本質:
    • 不只是資料外洩,而是存取控制(Access Control)失效
    • 攻擊者可能已具備「合法存取能力」

根據外流資訊,駭客宣稱取得的資料涵蓋範圍廣泛,包括完整原始碼、內部資料庫、GitHub Enterprise 使用者資訊,以及多項關鍵存取憑證,例如 API 金鑰、AWS 金鑰與服務帳號,同時亦包含 MongoDB 與 MySQL 等資料庫存取憑證。這類資訊一旦被濫用,將可能使攻擊者直接進入企業內部系統。

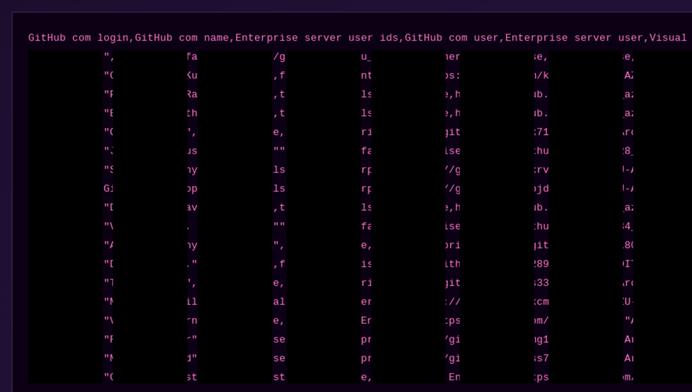
資安研究人員進一步分析駭客釋出的樣本資料,發現其中部分內容具備真實性。例如,樣本中包含 AZ內部開發人員的 GitHub 使用資訊,涵蓋工作群組名稱、員工角色、個人帳號連結,以及對應的公司信箱。此外,另一批資料則涉及臨床研究相關公司的員工資訊,包括姓名、識別碼與所屬單位,顯示此次事件已觸及企業營運與研發體系。

外洩的資料樣本Photo Credit: TheCyberNews

值得注意的是,駭客亦公開疑似內部原始碼的目錄結構。從資安角度來看,原始碼外洩將大幅提升攻擊者對系統的掌握程度,使其能進行靜態分析以尋找潛在漏洞,甚至發掘未移除的敏感資訊,例如硬編碼憑證或內部 API 呼叫邏輯,進一步發動更精準的滲透攻擊。

另一方面,若 AWS 金鑰與服務帳號確實外流,風險層級將進一步升高。攻擊者可藉此存取雲端資源、建立持久性存取權限,甚至進行橫向移動,擴大入侵範圍。這類情境意味著企業的防禦邊界已從「網路層」轉移至「身分與憑證」,一旦控管失效,攻擊行為將難以與正常操作區分。

此外,員工資料的曝光亦為另一項關鍵風險。攻擊者可利用這些資訊發動高度客製化的社交工程攻擊,特別是針對具備高權限的內部人員,例如開發人員或系統管理員。由於 LAPSUS$ 過去曾與多個以社交工程見長的駭客團體合作,此類攻擊手法的成功率不容低估。

回顧 LAPSUS$ 過往行動,該組織曾攻擊多家大型企業,其特點並非依賴複雜漏洞利用,而是透過帳密竊取、內部滲透與人為弱點快速取得高權限存取,再透過資料外洩進行施壓。這也顯示,現今威脅型態已從傳統「漏洞導向」逐步轉向「身分與存取控制導向」。

整體而言,若本次事件最終獲得證實,AZ 將面臨的不僅是資料外洩問題,還包括研發機密外流、系統持續性風險,以及供應鏈安全擴散等多重衝擊。對高度依賴長期研發與智慧財產的製藥產業而言,其影響層面將更加深遠。

資安建議,企業應立即檢視憑證管理機制,全面輪替 API 與雲端金鑰,並針對原始碼進行敏感資訊掃描,同時強化身分驗證與存取控管措施。此外,亦應提升員工對社交工程攻擊的警覺性,避免成為攻擊鏈中的關鍵突破點。

勒索軟體Interlock 零時差攻擊曝光:Cisco FMC 高風險漏洞早已遭武器化

Photo Credit: TheHackerNews

2026 年 3 月 4 日,Cisco 發布資安公告,揭露其防火牆管理平台 Secure Firewall Management Center(Secure FMC)存在兩項重大漏洞:CVE-2026-20079 與 CVE-2026-20131。兩者皆存在於 Web 管理介面,且 CVSS 評分高達 10 分,屬於最高等級風險。

然而,真正的問題不在於漏洞本身,而在於——當漏洞被揭露時,攻擊其實早已發生。

漏洞尚未公開,攻擊已經開始

根據資安媒體 The Hacker News 報導,Amazon 威脅情報團隊指出,勒索軟體組織 Interlock 早於 2026 年 1 月 26 日即已開始利用 CVE-2026-20131 發動實際攻擊,較該漏洞的官方揭露時間提前整整 36 天,顯示攻擊者已具備零時差漏洞的實戰運用能力。

這代表什麼?

這不是單純的漏洞利用,而是典型的零時差(Zero-Day)攻擊場景——

  • 防禦方無法修補
  • 無既有偵測特徵
  • 攻擊行為幾乎無法預警

更值得關注的是,Amazon 在調查過程中,因攻擊者基礎設施設定失誤,意外取得 Interlock 的完整工具鏈,進一步還原其攻擊流程、RAT 惡意程式、偵查腳本與躲避偵測的技術細節。

這讓整起攻擊從「事件」升級為「可完整解析的攻擊模型」。

核心漏洞解析:直接取得 Root 的入口

CVE-2026-20131 本質為一個遠端程式碼執行(RCE)漏洞,源自 Java 反序列化機制的不安全設計。

攻擊者可透過 Web 管理介面傳送特製的 Java 序列化物件,一旦觸發漏洞,即可:

  • 無需驗證(Unauthenticated)
  • 遠端執行任意程式碼
  • 直接取得系統 root 權限

這意味著,攻擊者可以在沒有任何帳密的情況下,完全接管 FMC 系統,進而影響整個網路安全架構。

攻擊如何發生:從一個請求開始的入侵鏈

Interlock 的攻擊並非單點 exploit,而是一條設計精密的多階段攻擊鏈。

攻擊始於對 Secure FMC 特定路徑發送的 HTTP 請求。這個請求中包含惡意 Java 程式碼,以及兩個關鍵的嵌入網址:

  • 第一個網址:傳送漏洞利用所需的組態資料
  • 第二個網址:引導受害系統發送 HTTP PUT 請求,上傳特定檔案,用於回報 exploit 是否成功

這個「回傳機制」讓攻擊者能即時確認哪些系統已成功被攻陷,進而自動化後續攻擊流程。

成功入侵後:真正的攻擊才開始

一旦漏洞成功觸發,受害系統將從遠端伺服器下載 ELF 二進位檔並執行,正式進入第二階段。

接著,Interlock 會部署其完整攻擊工具包,並展開一系列行動:

  • 環境偵查(Reconnaissance)
    使用 PowerShell 腳本蒐集系統資訊、帳號資料、瀏覽器憑證與網路狀態
  • 持久控制(Persistence & C2)
    部署客製化 RAT,支援遠端指令執行、檔案傳輸與代理通道
  • 橫向移動(Lateral Movement)
    建立 SOCKS5 proxy,讓攻擊者可在內網自由移動
  • 隱匿與反鑑識(Defense Evasion)
    清除系統 log、關閉操作紀錄,甚至使用記憶體型 Web Shell 避免落地檔案

在部分案例中,攻擊者甚至濫用合法工具,例如 ConnectWise ScreenConnect,作為持久存取手段,進一步提高隱蔽性。

這起事件真正的警訊

這起攻擊揭露了一個關鍵現實:

企業防禦的最大盲點,不是漏洞,而是「漏洞被利用的時間差」。

即使企業具備完善的修補機制,也無法防禦尚未公開的漏洞。當攻擊發生在揭露之前,傳統以 Patch 為核心的防禦策略將完全失效。

這也是為什麼「縱深防禦(Defense-in-Depth)」已成為必要條件:

  • 單一防線(如防火牆或修補)不再足夠
  • 必須結合行為偵測、端點防護與網路監控
  • 強化可見性與即時應變能力

趨勢觀察:勒索軟體正轉向邊界設備

值得注意的是,這並非單一事件。根據 Google 的觀察,勒索軟體攻擊正逐漸轉向:

  • VPN / Firewall 等邊界設備漏洞
  • 減少對外部工具依賴,改用系統內建功能(LOLBins)
  • 強化資料外洩與雙重勒索模式

當傳統勒索收益下降,攻擊者的策略正變得更加精準且高效。

結語

Interlock 利用 CVE-2026-20131 的行動,不僅是一場成功的入侵案例,更是一個明確的警訊:

在零時差攻擊成為常態的今天,安全的關鍵不再只是「是否修補」,而是「是否具備在未知威脅下持續防禦的能力」。

當攻擊已經發生,你是否看得見?
當防線被突破,你是否還有下一層防護?

這,才是現代資安真正的戰場。

美國醫療科技巨頭 Stryker 遭破壞型網攻,伊朗駭客組織 Handala 宣稱發動 Wiper 攻擊

Stryker針對資安事件發表聲明

包括 Fox News、CNN 與 路透社 在內的多家國際媒體近期報導,全球醫療科技產業正面臨一起重大資安事件。美國醫療設備大廠 Stryker 已正式向監管機構通報,公司遭遇嚴重網路攻擊,導致其 Microsoft IT 環境出現全球性中斷。

目前事件仍在調查中,但多項跡象顯示,這起攻擊很可能涉及破壞型 Wiper 惡意程式。宣稱發動攻擊的是一個與伊朗有關聯的駭客組織 Handala,該組織聲稱在竊取大量資料後,對企業網路進行大規模系統抹除,導致全球營運受阻。

凌晨的異常:全球員工同時發現設備失效

3 月 11 日凌晨,分布在不同國家的員工幾乎在同一時間發現異常——公司筆電與手機突然無法正常使用。

有人嘗試重新登入企業系統,有人重啟裝置,但結果都相同:
設備中的資料已被清空。

幾個小時內,這起看似零星的異常迅速演變為一場全球性的 IT 危機。公司內部多個系統陸續失去連線,企業應用程式無法存取,一些據點甚至被迫暫停數位作業,改回最原始的方式——用紙與筆處理業務流程。

Fortune 500 醫療科技企業遭重創

Stryker 總部位於美國密西根州,是全球重要的醫療科技企業之一,產品涵蓋:

  • 手術設備
  • 神經醫療技術
  • 骨科與植入式醫療設備

公司員工超過 53,000 人,並被列為 Fortune 500 企業。2024 年公司全球營收達 226 億美元。

然而在 2026 年 3 月 11 日,公司發現 IT 系統出現異常,隨後確認企業網路遭遇資安事件,影響範圍遍及整個 Microsoft IT 環境。

公司在提交給 U.S. Securities and Exchange Commission 的 Form 8-K 文件中表示:

公司部分資訊系統受到資安事件影響,導致 Microsoft 環境出現全球性中斷。

公司表示已啟動資安應變計畫,並與外部資安專家合作調查與控制事件。

Handala 宣稱:20 萬系統被清除、50TB 資料遭竊

隨著事件發酵,駭客組織 Handala 在網路上發布聲明,宣稱對攻擊負責。

該組織表示在此次行動中:

  • 清除超過 200,000 台系統、伺服器與行動裝置
  • 竊取約 50 TB 企業資料
  • 導致公司在 79 個國家的辦公室營運停擺

駭客在聲明中指出:

「在這次行動中,超過 20 萬個系統與裝置被清除,我們取得 50TB 關鍵資料。」

這些說法目前尚未被 Stryker 官方證實,但多名員工描述的情況,與駭客宣稱的攻擊模式相當接近。

裝置在半夜被遠端「抹除」

多名自稱 Stryker 員工的人士在網路上表示,攻擊發生於週三凌晨,當時公司設備突然被遠端重置。

受影響裝置包括:

  • 公司筆記型電腦
  • 工作手機
  • 企業伺服器

部分員工指出,公司行動裝置管理(MDM)系統中的設備被遠端 wipe。更令人意外的是,一些員工將個人手機加入企業管理系統以便存取工作郵件,結果這些私人設備也被重置,導致資料一併消失。

同時,攻擊者還竄改企業登入頁面,在 Microsoft Entra ID 的登入畫面上顯示 Handala 的標誌。

企業系統癱瘓:部分據點改用紙本作業

這起攻擊導致公司內部多項核心服務中斷,包括:

  • 企業郵件
  • 內部應用系統
  • VPN 與遠端連線

部分辦公室甚至被迫回到紙本作業(pen-and-paper workflow)以維持基本營運。

公司內部訊息顯示,IT 團隊目前正與 Microsoft 合作調查事件原因,並將此次事件定義為 企業級重大資安事件(critical enterprise-wide incident)。

Handala:與伊朗情報體系相關的破壞型駭客組織

威脅情報研究顯示,Handala 最早出現在 2023 年 12 月,過去主要針對以色列政府與企業發動攻擊。

多個資安研究機構認為,該組織與 Iranian Ministry of Intelligence and Security 可能存在關聯。

該組織常見的攻擊策略包括:

  • 釣魚攻擊取得初始存取權
  • 滲透企業網路
  • 部署 Wiper 惡意程式
  • 竊取資料並公開於資料外洩網站

破壞型攻擊的回歸

從資安威脅趨勢來看,此事件再次凸顯一個值得警惕的趨勢——破壞型網路攻擊(Destructive Cyber Attacks)正在回歸。

與傳統勒索軟體不同,Wiper 攻擊通常具有三個特徵:

  1. 目的在於破壞,而非勒索
  2. 攻擊速度快、破壞範圍廣
  3. 企業復原成本極高

對企業而言,即使沒有資料外洩,只要核心系統被清除,營運仍可能全面停擺。

系統復原時間仍未知

目前 Stryker 表示,攻擊已被控制,但系統復原仍需要時間。

公司指出,事件仍將持續影響:

  • 企業網路存取
  • 內部業務應用
  • 日常營運環境

至於 完整系統何時恢復正常,目前仍沒有明確時間表。

資安觀點:企業正成為地緣政治衝突的新戰場

從資安專家的角度來看,這起事件凸顯了一個逐漸成形的趨勢:
全球企業正成為國家級網路衝突的間接戰場。

尤其是醫療、能源與科技產業,由於其關鍵基礎設施角色,正逐漸成為高價值攻擊目標。

當地緣政治衝突升溫時,網路攻擊往往不再只是犯罪行為,而可能帶有政治與戰略目的。

而像 Stryker 這樣的醫療科技企業,一旦營運受到影響,其衝擊可能不僅限於 IT 系統,更可能波及整個醫療供應鏈。

這也再次提醒企業一個現實:

在今天的數位時代,資安事件已不只是技術問題,而可能是全球政治衝突的延伸。

中國國家級駭客鎖定電信產業:新型惡意工具組曝光

PhotoCredit: BleepingComputer

近期資安研究人員揭露,一個與中國有關的進階持續性威脅(APT)組織正在對全球電信產業展開長期滲透行動。該威脅行動被追蹤為 UAT-9244,自 2024 年起持續鎖定南美洲多家電信服務供應商,成功入侵 Windows、Linux 以及網路邊界設備,顯示攻擊者具備高度跨平台滲透能力。

根據 Cisco Talos 的研究報告,UAT-9244 的攻擊手法與工具鏈與兩個已知中國駭客組織高度相似,包括 FamousSparrow 與 Tropic Trooper。研究團隊基於攻擊工具、戰術、技術與程序(TTPs)以及受害者輪廓的高度重疊,對其關聯性提出高度信心的判斷,但仍將其視為一個獨立的攻擊活動群集。

值得注意的是,UAT-9244 的攻擊目標與另一個知名中國電信滲透行動 Salt Typhoon 類似,但目前尚未找到足夠證據證實兩者之間存在直接關聯。

專門為電信環境打造的惡意工具組

研究人員在此次攻擊活動中發現三個過去未被公開的惡意程式家族,顯示攻擊者已建立一套專門針對電信基礎設施的完整滲透工具鏈:

1.TernDoor(Windows 後門程式)
2 .PeerTime(Linux P2P 後門)
3. BruteEntry(暴力破解與代理節點工具)

這些工具彼此搭配,使攻擊者能從初始入侵、橫向移動到建立代理網路,逐步擴大滲透範圍。

TernDoor:利用 DLL Side-Loading 潛入 Windows 系統

TernDoor 是一款專為 Windows 設計的後門程式,攻擊者透過 DLL side-loading 技術部署惡意程式。

其攻擊流程包括:

  • 利用合法程式 wsprint.exe 載入惡意 DLL BugSplatRc64.dll
  • 解密最終惡意 payload
  • 將程式碼注入 msiexec.exe 記憶體中執行

為了提升控制能力,TernDoor 還內建一個 Windows 驅動程式 WSPrint.sys,可用於:

  • 終止或暫停系統程序
  • 恢復被停止的程序
  • 協助惡意程式維持控制權

在持久化(Persistence)方面,TernDoor 會透過:

  • Windows 排程任務
  • Registry 修改

來確保系統重開機後仍能持續存活,甚至還會刻意隱藏排程任務以降低被發現的機率。

一旦成功植入,攻擊者即可遠端:

  • 執行 shell 指令
  • 啟動任意程式
  • 讀寫檔案
  • 收集系統資訊
  • 或在必要時自我移除以清除痕跡

PeerTime installation flow

PhotoCredit: PeerTime安裝流程圖

PeerTime:利用 BitTorrent 建立隱蔽 C2 通訊

另一個關鍵工具 PeerTime 是一個 ELF 格式的 Linux 後門程式,支援多種 CPU 架構,包括:

  • ARM
  • AARCH
  • PPC
  • MIPS

這意味著它不僅針對一般 Linux 伺服器,也可能鎖定路由器、IoT 設備以及電信網路設備等嵌入式系統。

研究人員發現 PeerTime 有兩個版本:

  • C/C++ 實作版本
  • Rust 語言版本

其中部分工具內部出現簡體中文除錯字串,進一步暗示其開發背景。

更值得注意的是,PeerTime 並未採用傳統的 C2 伺服器模式,而是利用 BitTorrent P2P 協議進行指揮控制。
這種架構具備兩大優勢:

1. 降低單一 C2 被關閉的風險
2. 讓流量更容易隱藏在正常 P2P 通訊中

PeerTime 會從其他節點下載惡意 payload 並執行,同時透過 BusyBox 在主機上寫入檔案,使其能持續擴展功能。

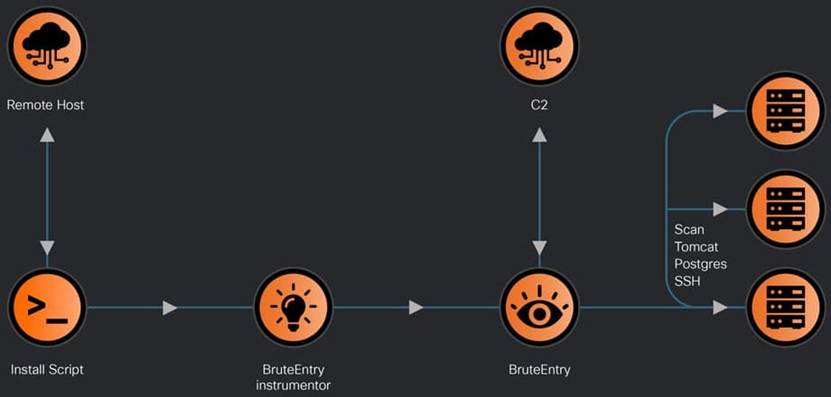
Photo Credit: BruteEntry 感染鏈

BruteEntry:建立全球掃描代理網路

第三個工具 BruteEntry 則扮演「擴散器」的角色。

它由兩個元件組成:

  • Go 語言撰寫的 instrumentor
  • 暴力破解掃描模組

被入侵的設備會被轉換為 Operational Relay Boxes(ORBs),也就是攻擊者的掃描代理節點。

透過這些節點,攻擊者可以持續對網路進行大規模掃描與暴力破解,目標包括:

  • SSH
  • PostgreSQL
  • Tomcat

所有登入嘗試結果都會回傳到攻擊者的 C2 伺服器,包含:

  • 成功或失敗狀態
  • 任務執行進度
  • 攻擊備註

這種架構本質上等同於建立一個分散式攻擊基礎設施,能持續尋找新的滲透目標。

專家觀察:電信產業成為國家級網攻核心戰場

從攻擊工具設計可以明顯看出,這並非一般網路犯罪,而是具有高度戰略意圖的長期滲透行動。

電信業者之所以成為關鍵目標,原因在於其掌握:

  • 大量用戶通訊資料
  • 核心網路流量
  • 重要國家基礎設施

一旦被入侵,攻擊者不僅能進行長期監控,甚至可能進一步滲透政府與企業通訊系統。

從近年的趨勢來看,電信基礎設施正逐漸成為國家級網路間諜戰的重要戰場。對於營運關鍵網路設備的組織而言,加強邊界設備防護、強化身分驗證機制,以及持續監控異常流量與橫向移動行為,已成為不可忽視的資安課題。

開源 AI 攻擊平台 CyberStrikeAI 現身:橫跨 55 國的 FortiGate 自動化攻擊背後真相

近期針對 Fortinet FortiGate 防火牆設備的大規模攻擊行動,出現一個值得高度警惕的關鍵轉折:攻擊者已正式將「AI 原生攻擊平台」納入自動化攻擊流程。

根據 Team Cymru 的調查,這波由疑似俄語系威脅行動者發起的掃描與入侵行動,背後使用了一款名為 CyberStrikeAI 的開源 AI 攻擊工具。攻擊來源 IP(212.11.64[.]250)被發現進行大規模自動化弱點掃描,鎖定存在漏洞的 FortiGate 設備。

AI 不再只是輔助,而是攻擊主體

早在上個月,Amazon 旗下威脅情報團隊已揭露,攻擊者利用生成式 AI 服務(如 Anthropic 的 Claude 以及 DeepSeek)協助分析漏洞與自動化攻擊流程,成功入侵 55 個國家、超過 600 台 FortiGate 裝置。

這代表攻擊模式已從「人工滲透」進化為「AI 驅動的大規模自動化滲透」。

從 OSCP 的實戰角度來看,這種工具大幅縮短了 Recon → Exploit → Lateral Movement 的攻擊時間;
從 CISSP 的治理角度來看,這則意味著風險暴露速度遠超傳統防禦週期。

CyberStrikeAI 是什麼?

根據其 GitHub 說明,CyberStrikeAI 具備以下特性:

  • 使用 Go 語言開發
  • 整合超過 100 種安全工具
  • 支援漏洞挖掘、攻擊鏈分析、知識檢索與結果視覺化
  • AI 原生設計(AI-native offensive platform)

該工具由一名使用別名 Ed1s0nZ 的中國開發者維護。

Team Cymru 觀察到,在 2026 年 1 月 20 日至 2 月 26 日期間,共有 21 個不同 IP 執行該工具,主要伺服器位於中國、新加坡與香港,另在美國、日本與瑞士亦有相關節點。

不只是工具,更是一個生態系

進一步分析 Ed1s0nZ 的 GitHub 活動,可以發現其發布多款攻擊與 AI 操控相關工具,包括:

  • PrivHunterAI:利用 Kimi、DeepSeek 與 GPT 模型檢測權限提升漏洞
  • ChatGPTJailbreak:提供提示詞繞過 AI 安全限制
  • banana_blackmail:Go 語言撰寫的勒索軟體
  • InfiltrateX:權限提升漏洞掃描工具
  • VigilantEye:監控資料庫敏感資訊外洩並透過企業微信告警

這些工具顯示其核心研究方向聚焦於:

  1. AI 模型繞過(AI Jailbreaking)
  2. 權限提升自動化
  3. 攻擊鏈整合
  4. 敏感資料監控與勒索能力

這已不是單點工具,而是一個 AI 攻擊能力的模組化武器庫。

與中國國安體系的潛在關聯

研究人員指出,Ed1s0nZ 與多個與中國政府相關的資安組織有互動紀錄,其中包含:

Knownsec 404

這家公司於去年遭到重大資料外洩,超過 12,000 份內部文件曝光,內容包含:

  • 政府客戶資料
  • 攻擊工具原始碼
  • 南韓通話紀錄
  • 台灣關鍵基礎設施相關資料
  • 進行中的跨國網路行動細節

DomainTools 在今年 1 月分析指出,Knownsec 並非單純商業資安公司,而是「國家對齊型網路承包商」,可支援中國國安、情報與軍事目標。

其工具如 ZoomEye 與關鍵基礎設施目標庫,形同全球級偵察資料庫。

CNNVD 爭議與刻意淡化關聯

Ed1s0nZ 曾在 GitHub 上標示獲得中國國家資訊安全漏洞庫(CNNVD)二級貢獻獎,但近期已刪除相關資訊。

根據 Bitsight 研究:

  • CNNVD 由中國國安部(MSS)管理
  • CNVD 則由 CNCERT 管理
  • 歷史研究(含 Recorded Future)指出,CNNVD 對高 CVSS 漏洞發布時間明顯延遲

這種延遲可能意味著高價值漏洞在公開前,已被國家層級利用。

從治理角度看,這是典型「漏洞情報軍事化」現象。

專業觀察:這代表什麼?

1.  AI 攻擊將快速普及化

CyberStrikeAI 為開源架構,一旦被威脅社群廣泛採用,攻擊門檻將急劇下降。

2. 攻擊鏈自動化程度大幅提升

弱點發現 → 漏洞利用 → 權限提升 → 資料外洩
將成為一條由 AI 驅動的流水線。

3. 國家級技術外溢風險增加

若工具確實與國家承包商生態系存在連結,則代表:

「國家級攻擊能力正逐步商品化與民間化。」

專業建議

面對 AI 驅動攻擊新時代,企業應:

  • 假設已被掃描(Assume Continuous Recon)
  • 強化外部攻擊面管理(EASM)
  • 導入自動化弱點修補流程
  • 監控異常 API 與 AI 互動流量
  • 定期進行紅隊模擬與攻擊鏈驗證

因為現在的對手,不只是駭客。
而是「具備 AI 推理能力的攻擊系統」。

年假無防線?從圓山大飯店到南光製藥:春節連環攻擊揭露企業資安治理的結構性破口

今年農曆春節期間,台灣至少五家企業陸續傳出資安事故。
從圓山大飯店、南光製藥股份有限公司,到機車製造龍頭、醫療機構與國際物流公司——產業橫跨服務業、製造業、醫療體系與供應鏈核心節點。

這不是單一事件。

這是一個趨勢訊號。

而且訊號非常明確。

假期攻擊模式:駭客專挑「防禦真空期」

從多年攻防實務經驗來看,農曆年往往是企業全年「防禦韌性最低」的時段。

這並不是因為企業不重視資安,而是組織運作的自然現象使然——

  • IT 與 SOC 輪班縮編
  • 關鍵決策主管休假
  • 外包與維運支援延遲
  • 變更審核與緊急授權流程放緩

當監控強度下降、決策鏈拉長、應變速度變慢時,對攻擊者而言,這就是最佳滲透窗口。

在國際威脅研究領域,這種現象早已有明確名稱——Holiday Attack Pattern(假期攻擊模式)。
無論是聖誕節、跨年假期,還是亞洲的農曆春節,長假期間向來是勒索軟體集團與入侵組織活躍的高峰。

攻擊者很清楚一件事:

他們不挑你最忙的時候,而是挑你最鬆懈的時候。

當企業進入節慶模式,威脅行為者則進入加班模式。

今年春節:多個勒索集團同時點火

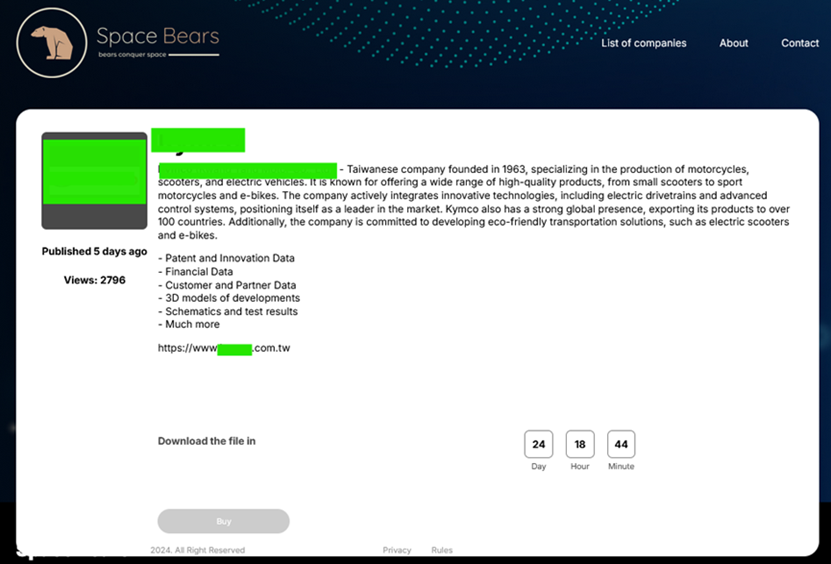
根據竣盟科技 B‑Lab 情資,於 2 月 16 日監測的資料,勒索軟體組織 Space Bears 聲稱已成功入侵台灣某機車龍頭企業,並竊取包括:

  • 專利文件
  • 財務資訊
  • 3D 設計模型
  • 測試與研發結果

這類資料若屬實,已不僅是營運問題,而是涉及長期競爭優勢與智慧財產風險。

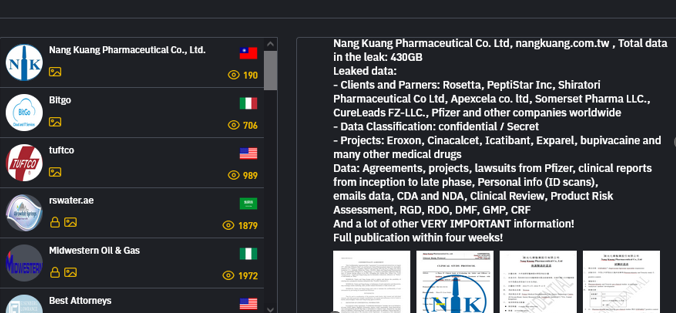
同樣在春節期間,勒索集團 INC Ransom 宣稱南光製藥股份有限公司為其受害者,並聲稱取得 430GB 內部資料,給予 4 週談判期限。

南光於 2 月 21 日發布重大訊息,表示係由合作夥伴通知疑似遭駭,並已啟動相關應變機制。

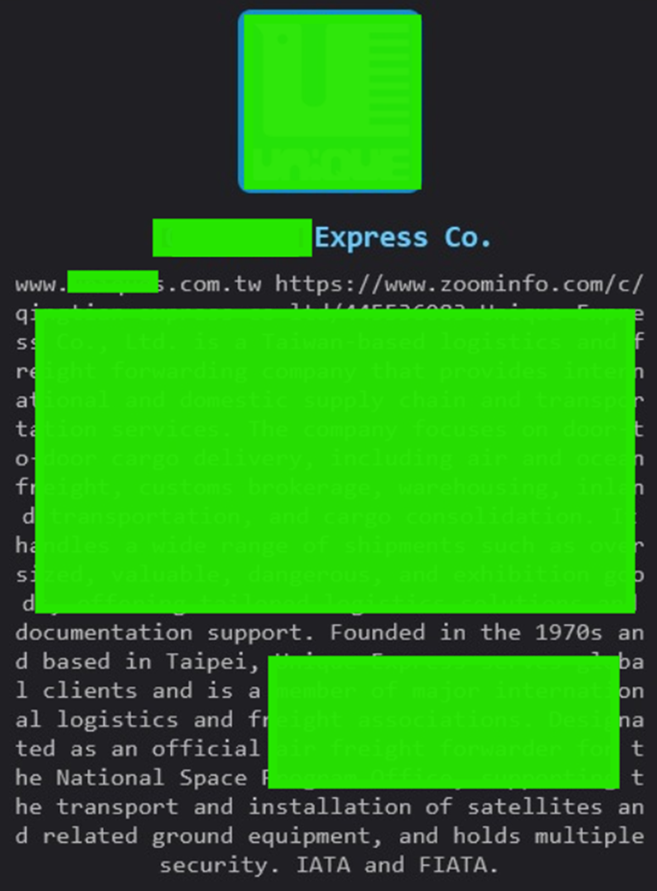
2 月 17 日,國際物流企業則被勒索組織 The Gentlemen 列入其暗網受害名單,目前尚未公開任何外洩樣本。

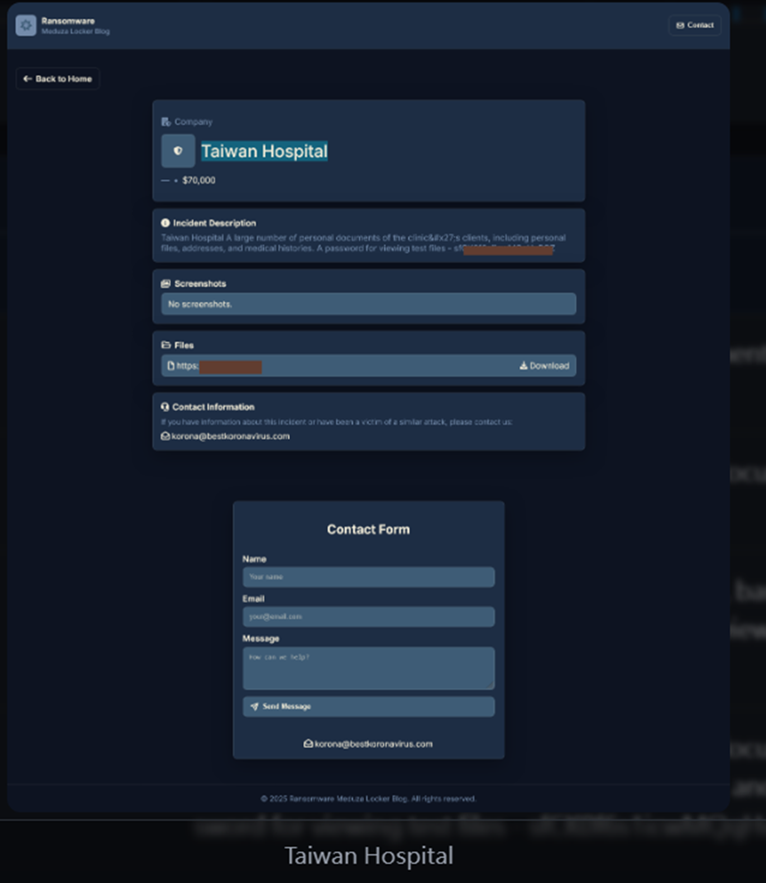
同一天,某醫院亦出現在 Meduza Locker 的勒索名單中。值得注意的是,駭客並未公開該醫院名稱,但開出 7 萬美元(約新台幣兩百多萬元)贖金要求。更耐人尋味的是,3天後該醫院貼文已從其暗網頁面消失——這通常意味著:

  • 私下談判成功
  • 已支付贖金
  • 或雙方達成其他協議

雖無官方證實,但從勒索生態觀察,這種「快速下架」往往不是偶然。

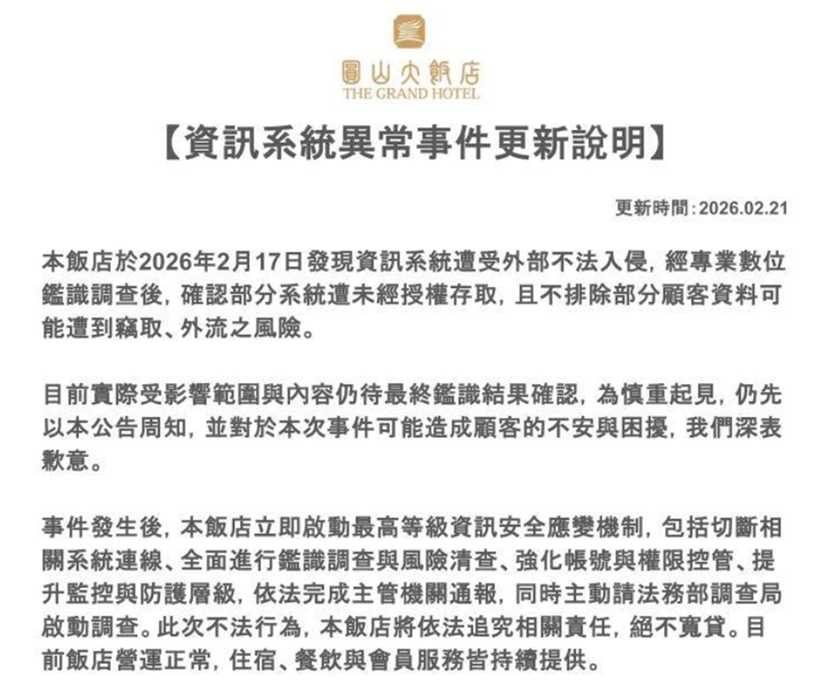
此外,2 月 17 日,圓山大飯店亦對外說明,其資訊系統遭外部不法入侵,已完成通報程序,並主動請求法務部調查局啟動調查,同時提升資安應變機制。

產業分散=攻擊常態化

這波事件最值得警惕的,不是單一企業受害,而是產業分布極度分散:

  • 飯店(服務業)
  • 製藥(關鍵製造)
  • 機車產業(製造龍頭)
  • 醫療機構(關鍵基礎設施)
  • 國際物流(供應鏈核心)

這代表什麼?

這代表攻擊已經不是「針對特定產業」的精準行動,而是:

  • 大規模自動化掃描
  • 批次漏洞利用
  • 勒索軟體即服務(RaaS)營運模式
  • 供應鏈橫向擴散

現代攻擊組織的運作方式更像科技公司,而不是傳統駭客:

  • 自動化弱點掃描引擎
  • 批量化滲透測試工具
  • 模組化勒索部署流程
  • 數據外洩 + 雙重勒索策略

換句話說:

你被攻擊,不是因為你有名。
而是因為你有漏洞。

攻擊已經「工業化」,入侵已經「自動化」。

關鍵基礎設施風險升溫

當醫療機構與物流企業出現在受害名單上,事情的層級就不同了。

醫療和物流是兩個關鍵基礎設施領域。若系統發生癱瘓,影響不僅是企業本身,還可能波及:

醫療:病患安全與治療品質、藥品與醫療物資供應

物流:跨國貿易與運輸運作

社會整體:社會信任與穩定

這顯示攻擊目的已從單純資料竊取,轉向營運中斷與勒索最大化。

攻擊者鎖定的不是資料價值,而是「營運不可停擺性」。

因為越不能停機,就越可能付贖。

這波事件,反映出台灣的三個結構性問題

假期防禦設計不足

多數企業的資安架構,仍以「平日營運模型」設計,而非 365 天 24 小時戰備模型。

但攻擊者沒有假期。

SOC 若無持續監控能力、事件通報若無快速升級機制,假期就是風險真空期。

補丁與資產治理落後

許多成功入侵的根本原因,並非高深零日漏洞,而是:

  • 過期系統
  • 未更新漏洞
  • 對外暴露服務未盤點
  • 遠端存取權限管理鬆散

資產盤點與弱點管理,仍是台灣企業普遍落差所在。

資安仍被視為成本,而非風險治理

在不少企業治理結構中,資安預算排序仍低於營收與營運投資。

但事實是:

一次重大資安事故的代價——

  • 營運停擺
  • 客戶流失
  • 法規罰鍰
  • 品牌信任崩解

往往遠高於多年預防投入的總和。

資安不是 IT 問題,而是董事會層級的風險問題。

更深層的訊號:常態被攻擊時代已經來臨

這波春節連環攻擊透露一個殘酷現實:

台灣企業,已全面進入「常態被攻擊時代」。

問題不再是:

會不會被打?

而是:

什麼時候被打?

真正的差別,只在於:

  • 是否有持續監控機制
  • 是否有即時通報與決策流程
  • 是否演練過勒索軟體應變
  • 是否具備董事會層級風險意識

韌性,不是靠運氣。

而是靠準備。

結語

這次春節期間至少五家企業遭駭,反映的不是偶發事件,而是結構性風險:

  • 假期風險治理不足
  • 防禦成熟度落差
  • 攻擊全面常態化

當駭客全年無休時,企業的資安思維也不能再「放年假」。

真正該問的問題不是:

為什麼他們被駭?

而是:

如果換成我們,撐得住嗎?

Reynolds 勒索軟體新手法:內建 BYOVD 驅動,直接關閉 EDR 防護

Photo Credit: Symantec and Carbon Black

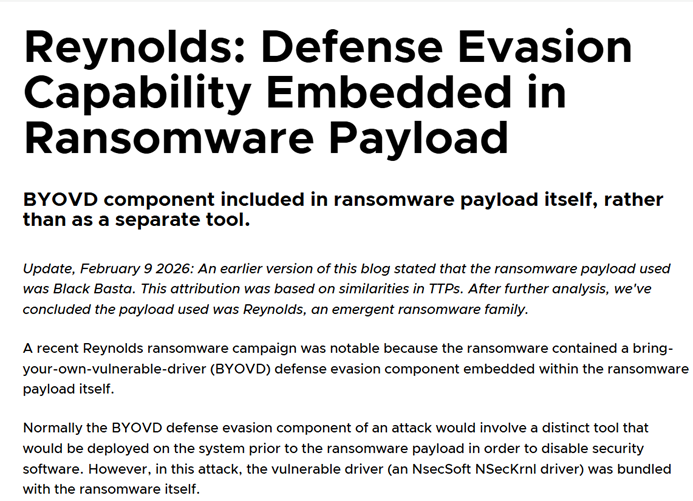
近來資安研究揭露,一個名為 Reynolds 的新興勒索軟體家族,開始將 BYOVD(Bring Your Own Vulnerable Driver)漏洞驅動 直接整合進勒索軟體本體,用以規避終端防護工具(EDR)。這種手法讓攻擊者能在目標系統上「悄無聲息」地關閉安全防護,增加勒索攻擊成功率。

什麼是 BYOVD?

BYOVD 是一種利用「合法但存在漏洞的驅動程式」來取得系統權限並關閉防護工具的技術。傳統上,這類漏洞驅動會由攻擊者先行部署在受害系統,再執行勒索軟體。但 Reynolds 將這個漏洞驅動直接打包在勒索軟體本體中,攻擊流程更緊密,也更難被偵測。

資安公司Symantec 與 Carbon Black 的團隊指出,此次攻擊中使用的驅動程式為 NsecSoft NSecKrnl,可藉由已知漏洞(CVE-2025-68947,CVSS 5.7)終止目標系統上任意進程,包括 Avast、CrowdStrike、Palo Alto Cortex XDR、Sophos、Symantec Endpoint Protection 等安全軟體,讓勒索軟體能無阻執行。

過去一年,資安研究也觀察到 Silver Fox 等攻擊組織曾利用相同或類似漏洞驅動,先行「清除」安全工具,再部署後續惡意程式。

將防禦規避與勒索合而為一:攻擊更沉默、更有效

將防禦規避功能與勒索軟體本體整合,有兩大優勢:

  1. 減少外部痕跡:不需額外下載或執行工具,降低被偵測機率
  2. 簡化攻擊流程:勒索軟體操作者不需額外整合步驟,攻擊更流暢

Symantec 與 Carbon Black 也觀察到,在 Reynolds 攻擊前,受害網路曾出現可疑 side-loaded loader 幾週,勒索軟體部署後,攻擊者又使用 GotoHTTP 遠端存取程式,顯示其目標是建立長期滲透與持續控制能力。

資安專家指出,BYOVD 技術受到青睞,正因為它利用合法簽名檔案,比純惡意程式更難引起警示。

勒索產業持續演進

Reynolds 的新手法也反映勒索軟體產業日益專業化與高效率的趨勢:

  • 全球化攻擊與自動化:LockBit 5.0 導入 ChaCha20 加密、多平台支援、進階反分析與記憶體加密技術
  • 雲端與資料竊取:攻擊者將目標從內部網路轉向雲端存儲,濫用 AWS S3 欄位錯誤設定,低風險高效率地進行資料竊取或破壞
  • 專業化勒索服務:DragonForce 提供「公司資料審核」服務,包含風險報告、執行手冊與策略指導,幫助加盟夥伴高效勒索

根據資安公司Cyble 資料,2025 年勒索軟體事件共計 4,737 起,較 2024 年略增;僅依賴資料竊取的攻擊更成長 23%,顯示勒索手法正從單純加密轉向多元化威脅。

平均贖金也明顯提高,2025 年第四季為 591,988 美元,較上一季成長 57%,凸顯攻擊者利用資料與加密雙管齊下,獲利能力日益提升。

資安觀察

從 Reynolds 事件可見,高階勒索軟體不再只靠單一惡意程式,而是結合 漏洞驅動、EDR 關閉、遠端存取與後續持續滲透,形成完整攻擊鏈。對企業而言,防禦策略不能僅依賴傳統防毒或加密保護,而必須:

  • 強化漏洞驅動管理
  • 監控異常系統進程終止行為
  • 提升網路入侵偵測與橫向移動防護能力

換言之,面對新一代勒索威脅,企業防護必須從「裝置安全」升級至 系統與流程整合的全方位防護。

Reynolds勒索軟體的部分入侵指標(Indicator of compromise -IOCs):

5213706ae67a7bf9fa2c0ea5800a4c358b0eaf3fe8481be13422d57a0f192379

e09686fde44ae5a804d9546105ebf5d2832917df25d6888aefa36a1769fe4eb4

bf6686858109d695ccdabce78c873d07fa740f025c45241b0122cecbdd76b54e

6bd8a0291b268d32422139387864f15924e1db05dbef8cc75a6677f8263fa11d

206f27ae820783b7755bca89f83a0fe096dbb510018dd65b63fc80bd20c03261

230b84398e873938bbcc7e4a1a358bde4345385d58eb45c1726cee22028026e9

中國APT駭客組織 UNC3886 精準滲透電信命脈:新加坡啟動史上最大聯防行動,關鍵基礎設施防線拉警報

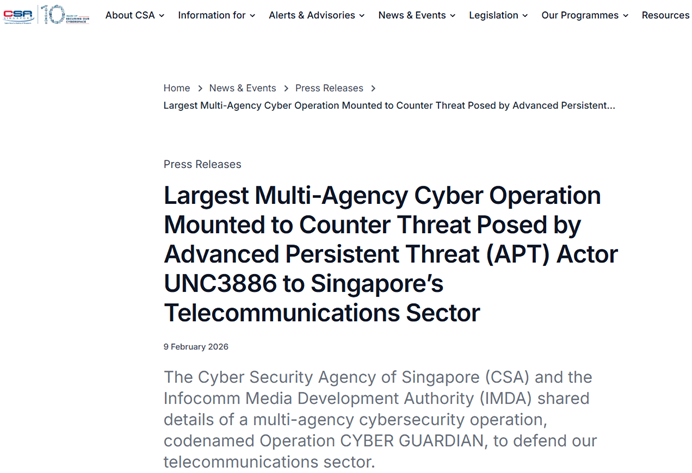
2026 年初,新加坡資安戰線全面升級。當局在偵測到針對全國電信基礎設施的高度精準攻擊後,迅速啟動代號 「Operation Cyber Guardian」 的全國級聯防行動,這也是新加坡歷來規模最大的協同資安防禦作戰。從資安專業角度來看,這起事件不僅是單一國家的資安事件,更是一個關於「國家級 APT 如何測試通訊命脈」的現代案例。

電信成為國家攻防焦點:UNC3886 精準鎖定四大電信

根據新加坡數位發展與資訊部長 Josephine Teo 公布,本次攻擊歸因於被視為中國相關背景的 APT 組織 UNC3886。攻擊行動同時瞄準新加坡四大電信業者——M1、Singtel、StarHub 與 Simba,顯示這並非隨機攻擊,而是一場針對關鍵通訊基礎設施的精密滲透行動。

從攻擊戰略觀察,電信網路是所有數位服務的骨幹,一旦失守,銀行、醫療、交通甚至國防指揮體系都可能受到連鎖衝擊。這也解釋了為何新加坡政府將此事件評估為「潛在比過去事件更嚴重」的國安級威脅。

零時差漏洞開門:APT 如何滲透核心系統

調查顯示,UNC3886 利用一個尚未公開、也尚無修補程式的 零日漏洞(Zero-day) 作為入侵突破口。部長形容,這就像是找到了一把「前所未見的鑰匙」,直接打開電信核心系統的入口。

在取得初始存取權後,攻擊者展現高度成熟的 APT 技術,包括:

  • 滲透網路設備與虛擬化平台
  • 進行橫向移動嘗試
  • 竊取少量技術性資料
  • 刻意清除數位鑑識痕跡以降低曝光

幸運的是,新加坡電信業者與主管機關在異常活動出現後迅速通報,並由 CSA、IMDA、數位與情報部門等六大政府單位組成超過百人的聯合防禦團隊,成功在攻擊深化前加以遏止。目前未發現服務中斷,也沒有證據顯示客戶敏感資料遭竊。

為何這起事件仍極具警示意義?

即使攻擊已被控制,這起事件仍凸顯一個重要現實:APT 攻擊的真正目標,往往不是立即破壞,而是建立長期滲透能力。

新加坡政府明確警告,電力、水資源與交通等關鍵基礎設施,同樣可能成為下一個目標。若攻擊進一步擴大,理論上攻擊者可能具備:

  • 癱瘓電信與網路服務
  • 中斷金融交易與醫療系統
  • 影響交通與城市運作

換句話說,這不是單一產業的危機,而是一場針對現代智慧城市基礎的壓力測試。

國家級防禦模式:未來關鍵基礎設施的新常態

本次事件另一個值得觀察的重點,是新加坡展現的「國家級協同防禦模式」。政府與電信業者之間建立即時威脅情報共享、聯合演練與快速通報機制,成功縮短反應時間。

四大電信業者也指出,他們正面對從 DDoS、惡意程式到長期滲透攻擊的複合型威脅,因此已導入縱深防禦策略與快速修補流程,並持續與政府及產業夥伴合作強化韌性。

從資安專家視角看台灣:這不只是新加坡的問題

UNC3886 長期鎖定美國與亞洲的國防、科技與電信組織,且特別偏好攻擊網路設備與虛擬化環境。這些技術棧正是多數電信與大型企業的核心架構,意味著台灣及區域電信與關鍵基礎設施同樣面臨相似風險。

本次事件再次提醒企業與政府:

  • 零日漏洞防禦能力將成為關鍵分水嶺
  • 電信與網路基礎設施已成為 APT 首要戰場
  • 即使未發生破壞,成功滲透本身就代表高風險

在現代資安戰場中,真正的威脅往往不是爆發當下,而是攻擊者已悄悄進入系統卻尚未被察覺的那段時間。

新興 Tengu 勒索軟體全紀實:從全球崛起到台灣疑似首例,企業不可忽視的滲透故事

過去一年,勒索軟體的生態正在悄然改變。曾經,由少數大型集團主導的勒索市場,如今被一股新興力量重塑——「模組化、小型化、高機動」的新世代 Ransomware-as-a-Service(RaaS)模式正快速崛起。而 Tengu 勒索軟體,就是這股浪潮中浮現的代表之一。

與過去依賴自動化漏洞掃描的勒索家族不同,Tengu 的入侵行動更像是一場精密的滲透演習。它低調潛伏,靠人工操作逐步深入企業內網,再以高壓雙重勒索作最後收割,讓受害企業往往在察覺前就已深陷其中。

一、從暗處崛起:2025 年 10 月的首次現蹤

根據竣盟科技 B‑Lab 情資,Tengu 約在 2025 年 10 月首次被觀察到。雖然曝光時間不長,但其行動模式成熟、流程組織化,背後操作者顯然不是新手,而是熟稔企業網路滲透與勒索營運的專業團隊。

這支團隊的特徵十分明顯:

  • 每一步都靠 Hands-on Keyboard 的人工操作
  • 採用雙重勒索策略(資料洩露 + 系統加密)
  • 建立 Tor 洩密網站與談判平台
  • 攻擊目標跨足製造、能源、教育與資訊服務業

不到半年,Tengu 的攻擊名單已遍及歐洲、中東、非洲與亞洲,顯示其 RaaS 架構已能快速擴散,彷彿一張全球網絡的威脅之網正在鋪開。

二、台灣疑似首例曝光:Tengu 的觸角抵達本地市場

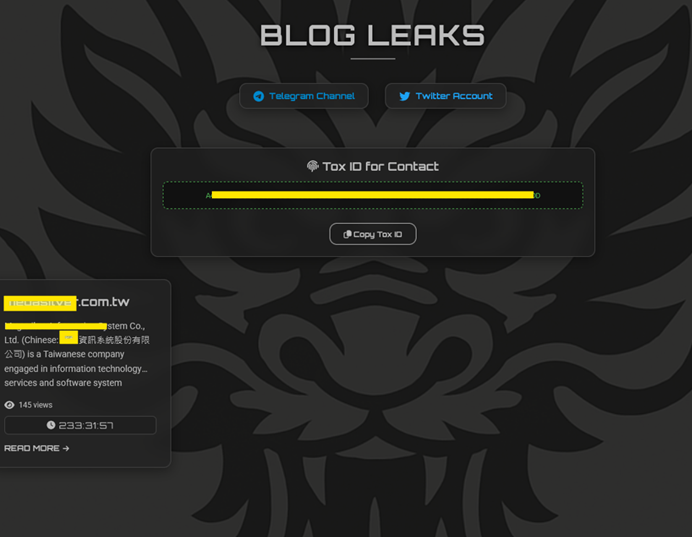
近日,Tengu 洩密網站首次出現疑似台灣企業案例。攻擊者點名一家資訊系統公司,向管理層發出訊息,指控企業 IT 部門試圖隱匿資安事件,並威脅若未回應將公開機密與專案文件。

攻擊者宣稱已取得約 25.6GB 內部資料,並附上三張截圖作證。其中一張疑似 Hyper‑V 管理員畫面,顯示企業虛擬化主機上多台 VM 的 IP、資源使用與運行狀態。這意味著攻擊者可能已掌握 Hyper‑V 高權限控制,一旦控制虛擬化層,整個 IT 核心環境幾乎在他們掌握之中。在另兩張截圖中,駭客疑似進入該公司的NAS,該畫面洩漏了管理員帳號與儲存配置(4.7 TB 容量),使攻擊者能精準評估資料價值並鎖定攻擊對象。掌握快照狀態後,攻擊者極可能優先刪除備份,為後續勒索軟體加密掃清障礙;此外,由於使用非加密的 HTTP 連線,登入憑證面臨遭攔截風險,可能導致系統控制權完全喪失並造成大規模資料外洩。

必須提醒,這些資訊目前仍屬攻擊者單方面揭露,外界需保持謹慎。然而,從威脅情資角度看,這起案例極具指標意義——Tengu 已正式觸及台灣市場,威脅已不再只是海外新聞。

三、為何 IT 與系統整合商成為高價值目標?

在勒索集團的眼中,資訊服務與系統整合商就像是一扇門,一旦入侵,攻擊者可一舉掌握多家企業的敏感資訊:

  • 客戶系統架構與遠端維運權限
  • API 金鑰與開發環境存取
  • 多家企業間的連線通道
  • 商業機密與專案資料

對 Tengu 而言,攻入一家 IT 公司,往往等於打開多家企業的大門。這也是為何它特別鎖定供應鏈關鍵節點,而非只攻擊單一組織。

四、初始入侵:不是零日漏洞,而是日常防護疏忽

有趣的是,Tengu 的成功並不依賴高難度漏洞,而是企業長期忽略的基本防護。

攻擊入口通常包括:

  • VPN 帳密外洩或弱密碼
  • 公網暴露的 RDP
  • 管理介面缺乏來源限制
  • 共用或未輪替的維運帳號

攻擊者優先使用合法帳號登入,使活動看起來就像是正常員工操作。

此外,未更新的 Web 系統、過時設備韌體與暴露的 ESXi 或 VPN 公網漏洞,也都是常見的滲透入口。攻擊者可能先透過 Infostealer 竊取憑證,或從 Dark Web 購買帳號,再進入企業內網,逐步展開滲透行動。

五、內網行動:勒索前的隱蔽舞台

一旦成功入侵,Tengu 的行為幾乎可比擬 APT 攻擊。

活用內建工具,降低偵測風險

攻擊者多使用 PowerShell、PsExec、SMB 及 Windows 內建指令,避開惡意程式偵測。

橫向移動與權限提升

他們會探索 AD 架構、掃描檔案伺服器、竊取帳密,最終取得高階管理權限。

資料外洩優先於加密

典型流程:壓縮資料 → 外傳至遠端伺服器 → 建立洩密威脅 → 部署加密 → 導向 Tor 談判平台。

防禦繞過與復原破壞

攻擊者還會刪除 Shadow Copy、清除 Log、關閉備份與監控、停用安全工具,確保滲透痕跡難以追蹤。

六、早期偵測跡象

企業若希望在加密前察覺入侵,可觀察以下異常行為:

  • 非工作時段管理帳號登入
  • 大量 AD 查詢
  • 批次壓縮檔案行為
  • Rclone / WinSCP 非正常使用
  • Shadow Copy 被刪除
  • 備份服務異常關閉

七、企業不可忽視的三大風險

  1. 合法帳號就是最大破口:尤其是 IT 廠商帳號、第三方維運、VPN 共用帳號及未停用離職帳號。
  2. 缺乏行為監控幾乎難以察覺:Tengu 多使用合法工具,偵測難度高。
  3. 潛伏期可長達數週:很多企業直到資料被公開才發現入侵。

八、專家觀察:台灣企業不再只是旁觀者

Tengu 顯示三個趨勢:

  • 不依賴零日漏洞
  • 自動化與人工操作混合
  • 憑證入侵與供應鏈導向攻擊

只要企業存在 VPN、遠端維運或供應鏈連線,就可能成為目標。

九、結論:Tengu 的威脅不在規模,而在潛伏與精準

小型團隊、模組化 RaaS、低門檻入侵、雙重勒索以及人工操作的結合,使 Tengu 成為極具未來威脅的勒索家族。對企業而言,真正的戰場不在勒索訊息出現的瞬間,而在攻擊者尚未加密前的潛伏階段。

未來防禦重點必須轉向:

  • 身分與存取行為監控
  • 橫向移動偵測
  • 資料外洩分析
  • 主動式威脅狩獵

因為在 Tengu 的攻擊劇本中,勒索只是最後一步——真正的入侵,早已悄悄展開。