一封看似正常的政策文件、一份與立法工作有關的資料,甚至是一則近期國際新聞,都可能成為駭客入侵的第一步。
Cisco Talos 最新揭露一組名為 UAT-11587 的攻擊活動,長期鎖定亞洲政府、政策研究及國安相關組織,其中台灣更是明確被鎖定的目標之一。Talos 認為,UAT-11587 與中國具有高度關聯,並發現其在台灣的攻擊並非大量撒網,而是針對特定對象設計高度客製化的誘餌。
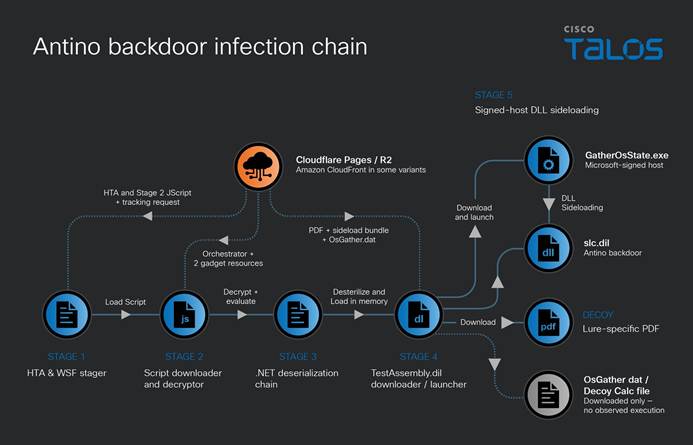
更值得注意的是,這波攻擊並不是單純「寄一封惡意信」這麼簡單。駭客從社交工程、雲端服務,到最後植入具有長期控制能力的 Antino 後門,整條攻擊鏈都經過設計。
台灣為什麼特別值得注意?
Talos 表示,2026 年 3 月曾發現 UAT-11587 針對台灣學術界、智庫及政策研究社群發動魚叉式釣魚攻擊。
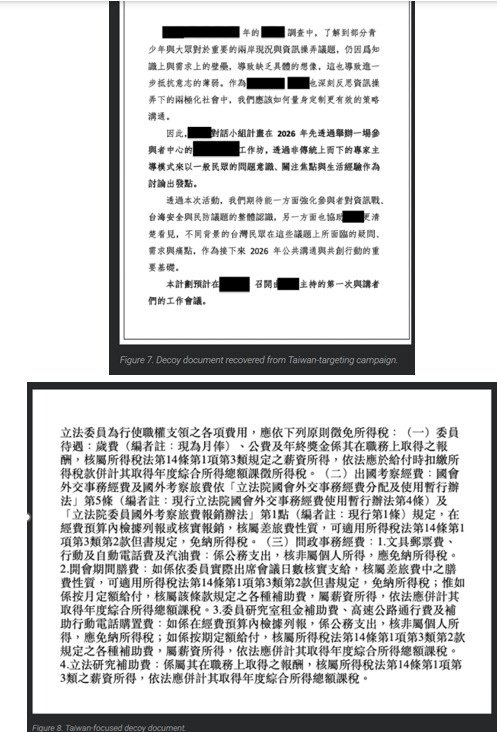
攻擊者使用的誘餌內容,直接貼近台灣環境。
其中一份文件以「台灣資訊戰」為主題,另一份則使用「立法委員行使職務支領之各項費用徵免稅原則」作為誘餌,而且直接重製台灣財政部公開的正式資料,讓文件看起來更像真正的政府文件。
這代表駭客真正利用的,不只是電子郵件技術,而是目標對特定議題的熟悉度與信任感。
對台灣政府機關、學校、智庫及政策相關單位來說,這一點尤其值得注意。
因為當攻擊者知道你的工作內容,就不需要寄一封「恭喜中獎」或「帳號異常」這種粗糙的釣魚信。只要把郵件包裝成近期正在處理的政策、會議、法規或兩岸議題,使用者就可能降低戒心。
不是只有台灣,這是一場區域性的情報蒐集行動
UAT-11587 並非只針對台灣。
Talos 從 2025 年 9 月一路追蹤到 2026 年 7 月,至少發現 16 個受到影響或鎖定的機構環境,遍及亞洲 8 個國家,包括台灣、印度、菲律賓、柬埔寨、巴基斯坦、泰國、緬甸及敘利亞,並觀察到約 350 個遭入侵的端點。
受鎖定的對象包括政府、國防與國安、外交、司法、邊境安全、立法機關、政府資訊服務、智庫、大學及政策研究機構等。
從目標分布來看,這並不像單純追求大量感染的犯罪活動,而更接近針對特定組織進行情報蒐集與長期存取的攻擊模式。
Talos 也指出,這些攻擊活動具備持續存取及資訊蒐集能力,並以中度信心評估其目的涉及情報蒐集。
駭客甚至「仿造 Gmail 附件」
這次攻擊另一個值得台灣企業注意的地方,是駭客非常重視「第一眼看起來像不像真的」。
UAT-11587 不只是寄送惡意附件,而是直接在郵件 HTML 中重製 Gmail 原生附件預覽介面。
使用者看到的畫面,會像 Gmail 正常顯示附件一樣,但實際上整個「附件」都是假的,點擊後會被導向攻擊者控制的網站,再下載後續惡意程式。
換句話說,使用者看到的畫面是真的,背後的連結卻是假的。
這也提醒台灣企業,單靠員工「看寄件者名稱」或「看起來是不是 Gmail 附件」來判斷郵件是否安全,已經不夠。
更麻煩的是:Antino 不一定需要可疑的 C2 網域
UAT-11587 最終使用的 Antino,是以 Rust 編譯的 Windows 後門程式,可以進行主機資訊蒐集、命令及 PowerShell 執行、檔案傳輸、記憶體載入及持久化。
但真正棘手的地方在於它的通訊方式。
Antino 不需要連線到一個一看就很可疑的獨立 C2 伺服器,而是利用 Microsoft 365 的 Outlook 與 OneDrive 傳遞指令、心跳及檔案。
受害主機對外看到的連線,可能只是:
graph.microsoft.com
以及
login.microsoftonline.com
這些都是企業日常會使用的 Microsoft 服務。
因此,從網路流量來看,它不一定會像傳統惡意程式一樣「連到一個奇怪的 IP」,反而可能混在正常的 Microsoft 365 流量裡。
這對台灣企業代表什麼?
從資安的角度來看,這起事件真正值得台灣企業警覺的,不是 Antino 這一支惡意程式本身,而是攻擊者正在把企業每天信任的工具,變成攻擊鏈的一部分。
過去企業可能認為:
「只要擋住惡意網域就好了。」
但現在攻擊者可以使用 Cloudflare、Amazon CloudFront、Microsoft 365 等合法且普遍使用的服務,讓惡意活動更容易混入正常流量。
因此,防禦思維也必須從「這個網址是不是惡意」進一步提升到:
「這個帳號、這台電腦、這個程序,現在做的事情合不合理?」
例如:
- 員工平常不會使用的 HTA、WSF 程序突然執行
- mshta.exe 啟動後連線到雲端服務
- Microsoft 365 帳號出現異常的應用程式存取
- OneDrive 出現不尋常的檔案上傳或下載
- Outlook 出現非正常的自動化郵件存取
- Windows 簽章程式卻載入非預期的 DLL
- PowerShell 在不合理的程序鏈中被啟動
這些行為本身未必代表遭到入侵,但如果多個訊號同時出現,就值得立即調查。
台灣企業真正要防的,是「看起來很正常」的攻擊
UAT-11587 最值得台灣企業借鏡的地方,是攻擊者沒有把攻擊做得很「像駭客」。
相反地,他們大量利用正常的東西:
正常的政策議題、正常的政府文件、正常的 Gmail 介面、正常的雲端服務,以及正常的 Microsoft 365 流量。
這才是現代針對性攻擊最難防的地方。
尤其台灣政府機關、學校、研究機構、金融業及高科技產業,長期處於高度數位化與資訊密集的環境,攻擊者不需要創造一個完全虛假的情境,只要掌握目標正在關注什麼,就有機會把真正的工作內容變成攻擊入口。
所以,台灣企業面對這類攻擊,不能只問「有沒有收到釣魚信」,更要問「如果有人已經進來,我們能不能在他開始蒐集資料、執行命令、建立持久化之前發現?」
這也是為什麼現在的資安防禦,不能只依賴郵件過濾與防毒軟體,而必須把身分、端點、雲端服務及異常行為放在同一個偵測視角下。
UAT-11587 已經示範了一種非常典型的攻擊模式:
先利用台灣議題取得信任,再利用合法雲端服務降低異常感,最後透過後門建立長期控制。
對台灣而言,真正需要提高警覺的,不只是這一次的 Antino,而是下一次攻擊者會不會把台灣最新的政策、產業、國際情勢或企業正在處理的工作內容,直接變成下一封釣魚信。