過去企業談資安,多半聚焦在「怎麼把駭客擋在門外」。但現在的攻擊環境已經不同,攻擊者可能透過釣魚、漏洞、被竊帳密或供應鏈風險取得初步存取權,再利用合法帳號與系統內建工具進行偵察、橫向移動,甚至尋找重要資料。
這也讓「如何在攻擊者進入環境後更早發現他」成為企業資安防禦的重要課題。
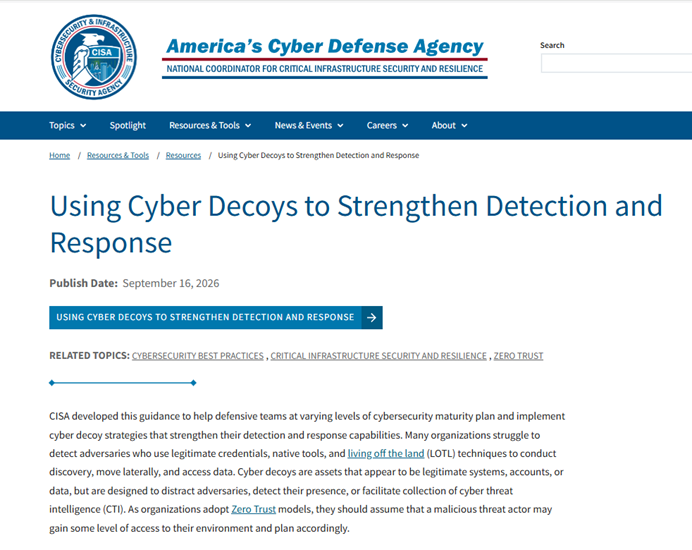
美國網路安全暨基礎設施安全局(CISA)近期發布 Cyber Decoy 指南,將 Cyber Decoy 納入偵測與事件回應思維。核心概念很簡單:既然不能假設駭客永遠進不來,就要設計一套機制,讓駭客進來之後更容易暴露。
Zero Trust 之後,還要思考「駭客進來了怎麼辦」
Zero Trust 的核心精神,是不因為使用者「已經在內網」就直接信任他。
但實務上,即使企業已經導入身分驗證、MFA、EDR、Firewall、SIEM 等防護措施,攻擊者一旦取得合法帳號,仍可能利用正常工具進行系統探索。
例如探索內部網路與伺服器、嘗試存取其他帳號、搜尋重要檔案與資料夾、進行橫向移動,或尋找備份與其他可利用的系統。
這些行為不一定會立即觸發傳統安全設備的高風險告警。
因此,Cyber Decoy 的思維不是再增加大量告警,而是刻意放置一些「正常使用者不應該碰到」的資產,讓攻擊者一旦碰觸,就成為高度可疑的訊號。
不只是 Honeypot,而是完整的欺敵防禦
Cyber Decoy 並不只是傳統的 Honeypot。
企業可以運用不同形式的誘餌,包括 Decoy 系統、帳號、憑證、檔案、URL、網路服務,以及 Honeytoken、Tripwire 等技術。
例如,在企業研發環境中,可以建立看起來像真的「R&D」資料夾,放入沒有實際敏感內容、但具有監控能力的誘餌檔案。
也可以建立一組看似具有管理權限的帳號或憑證。
如果一般員工根本不應該存取這些資源,一旦出現登入、讀取、複製或嘗試使用的行為,SOC 就可以立即收到告警。
這種做法最大的價值,就是降低「到底是不是攻擊」的判斷成本。
一般的登入行為可能是正常的;但一個從未被使用、且不應該被碰觸的 Decoy 帳號突然遭到嘗試登入,安全團隊就有更明確的調查方向。
CISA 提出的三種目的:Expose、Affect、Elicit
CISA 將欺敵防禦的目標概括為三個方向。
Expose:讓攻擊者現形
透過高可信度的誘餌與觸發條件,快速發現攻擊者。例如放置假的管理員憑證、誘餌資料夾或網路服務,只要攻擊者碰觸,就產生告警。
Affect:增加攻擊成本
讓攻擊者花時間在沒有實際價值的目標上,延緩其攻擊進程。例如提供看似重要、實際上沒有敏感資訊的資料,讓攻擊者在錯誤方向上花費更多時間。
Elicit:觀察並蒐集攻擊情報
透過高度擬真的受控環境觀察攻擊者的行為,進一步了解攻擊手法與工具。
不過這種方式對監控、紀錄與事件分析能力要求較高,因此企業通常可以先從 Expose 與 Affect 開始。
真正重要的不是「放了多少誘餌」,而是能不能形成偵測閉環
欺敵防禦最容易犯的錯,就是把它當成「多放幾台假的伺服器」。
實際上,Decoy 只有與既有的監控與事件回應流程整合,才能真正產生價值。
一個完整的流程應該包括:
部署 → 觸發 → 告警 → 分析 → 調查 → 回應 → 持續調整
例如,攻擊者碰觸一個誘餌帳號後,SOC 不只是收到一則告警,而是進一步確認:
這個帳號從哪裡被使用?來源 IP 是什麼?之前是否已經出現其他偵察行為?同一台設備是否還存取其他系統?是否有後續的橫向移動?
透過這些關聯,原本一個孤立的事件,就可能變成完整的攻擊行為軌跡。
對企業而言,最值得注意的是「合法帳號+正常工具」
現在許多攻擊並不是一登入就執行明顯的惡意程式。
攻擊者可能使用已取得的合法帳號,再搭配 PowerShell、遠端管理工具或其他系統原生功能進行操作。
這也是企業為什麼越來越難單純依靠傳統特徵式偵測來判斷攻擊。
從資安實務來看,「攻擊者不應該做的事情」往往比「惡意程式長什麼樣子」更值得監控。
如果一名一般員工突然嘗試存取不存在於正常工作流程中的管理服務,或者某個從未使用過的高權限 Decoy 帳號突然出現登入行為,這類事件本身就具有很高的調查價值。
從 CISA 指南到企業實戰:欺敵防禦如何落地?
這也是 Acalvio ShadowPlex 所對應的企業應用場景。
企業可以在既有 IT、OT、雲端或混合環境中部署不同形式的 Decoy,包括虛擬主機、網路服務、帳號、憑證、檔案與其他誘餌,讓攻擊者在進行網路偵察、帳號嘗試、橫向移動或尋找敏感資料時,一旦碰觸這些 Decoy,就能產生高可信度的安全事件。
與其從大量正常使用者行為中尋找「哪一個可能是攻擊」,欺敵防禦採取的是另一種思維:
不是預測駭客下一步會做什麼,而是預先布置不應該被碰觸的帳號、系統或資料。一旦有人嘗試存取,就能產生高可信度的偵測訊號。
因此,ShadowPlex 並不是要取代 EDR、SIEM 或 SOC,而是補上傳統偵測機制較難處理的一個環節——當攻擊者已經進入環境,甚至使用合法帳號與正常工具進行偵察時,企業如何讓他自己暴露?
這也正是 Cyber Decoy 最值得企業關注的地方。
資安防禦不應只思考「怎麼阻止攻擊者進來」,也要開始思考:
如果駭客真的進來了,我們能不能讓他更早被發現、讓他的行為留下足夠證據,並在造成重大損害之前啟動事件回應?
對已經建立 EDR、SIEM、SOC 等資安防護能力的企業而言,欺敵防禦可以成為下一層的偵測補強,讓企業從「等待告警發生」,進一步走向「主動設計讓攻擊者暴露的環境」。
竣盟科技:從產品導入到長期在地支援
對企業而言,導入欺敵防禦平台不只是購買產品,更重要的是後續的部署、維運、調校與技術支援。
竣盟科技自 2020 年起代理 Acalvio ShadowPlex,持續深耕台灣市場,建立在地技術支援與客戶服務體系。
除了產品導入,我們同步培訓並建立具原廠認證的技術工程團隊,並定期為關鍵客戶與經銷夥伴提供 ShadowPlex 系統操作及維運訓練,協助客戶真正將平台能力融入既有資安環境。
我們也特別重視產品導入後的持續支援,避免企業在導入解決方案後,因缺乏技術資源而形成「孤兒產品」。從系統操作、維運到實際使用需求,提供持續且專業的技術協助。
對於過去曾使用類似欺敵解決方案,但因原廠停止支援而需要轉換平台的企業,竣盟科技也可提供 POC 測試、場地勘查與需求規劃,協助企業評估環境與需求,逐步銜接新一代欺敵誘捕與主動式防禦架構。
想了解 Acalvio ShadowPlex?
如果企業正在評估 Cyber Decoy、欺敵防禦,或希望強化現有 EDR、SIEM、SOC 的偵測能力,歡迎與竣盟科技團隊聯繫。
竣盟科技 Billows Technology
網站:www.billows.tech
Email:sales@billows.com.tw
電話:02-2562-3952