台灣網路設備成為 Linux 後門攻擊鏈的一環。
資安業者 Rapid7 最新揭露一批針對電信與網路邊緣環境的 Linux 惡意程式活動,其中包括此前未公開的 AVERAT 後門。研究人員在台灣設備環境發現 6 個 AVERAT 樣本,並分析出一套疑似專為眾至資訊 (ShareTech)設備環境打造的惡意安裝程式。
更值得台灣企業注意的是,Rapid7 從 AVERAT 的設定資料中進一步發現 3 台位於台灣的設備已遭攻擊者入侵,並被拿來當作 AVERAT 的中繼基礎設施。這些設備分別位於台南、板橋與桃園,皆位於中華電信 HiNet 網路環境。
這代表這起事件不能只理解成「某一款 Linux 後門出現」。
從資安角度來看,更值得警覺的是:攻擊者正在把台灣企業與網路環境中的設備,轉變成自己的隱蔽通訊節點,進一步掩護後續攻擊活動。
AVERAT 最危險的地方,不只是「後門」,而是藏得像正常郵件流量
Rapid7 將這批活動的核心特徵歸納為「區域化偽裝」。
攻擊者會根據目標環境中實際使用的軟體與設備,調整惡意程式的程序名稱、檔案名稱及通訊方式,讓它看起來更像系統原本就存在的正常元件。
AVERAT 就是一個典型案例。
這個後門會透過 TCP/25,也就是 SMTP 常見的郵件通訊埠對外連線,甚至會先進行 EHLO、要求 STARTTLS,再建立自己的加密通訊。對郵件安全設備而言,對外建立 SMTP 連線本來就是正常工作,因此單純從網路流量來看,惡意通訊很可能與正常郵件服務混在一起。
更重要的是,AVERAT 的回連時間也不是固定值,而是在約 600 至 699 秒之間,並且可由攻擊者修改。
也就是說,如果企業只依靠「異常連接埠」或固定週期的網路特徵來抓後門,很可能會漏掉這類藏在正常服務流量裡的攻擊。
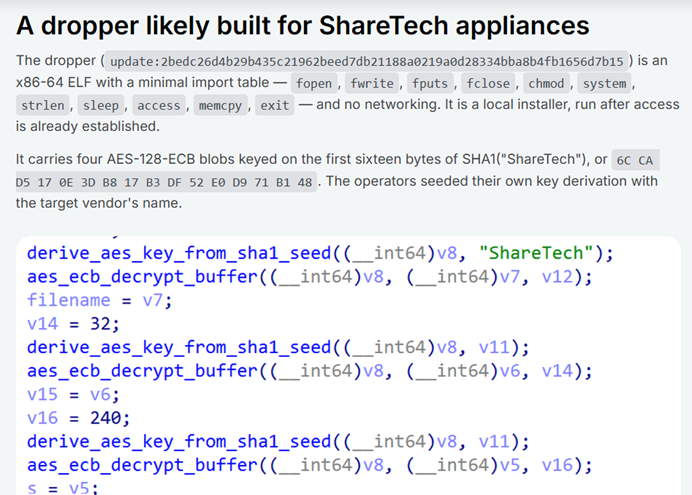
台灣部分最值得注意:疑似針對Sharetech環境打造
Rapid7 發現一個 ELF 格式的 Dropper,極可能是針對眾至資訊設備環境所設計。
其中一個非常特殊的細節是,Dropper 的加密金鑰衍生方式直接使用 「ShareTech」 字串。惡意程式進一步從設備的 /addpkg/sbin/ 目錄取得檔案,將惡意元件複製到 /sbin/,並偽裝成 ntpdate、udevds 等看似正常的 Linux 程序。
執行後,惡意檔案會在約 10 秒內從磁碟刪除,但程序仍持續運作,導致系統管理者即使事後檢查 /sbin/,也可能找不到原本的惡意檔案。
Rapid7 更指出,這種做法讓檔案型偵測變得困難,應改從 /proc/<pid>/exe 是否出現 (deleted)、記憶體中的可執行頁面,以及程序啟動鏈等方向調查。
但目前不能直接說「ShareTech 有漏洞」
這一點必須特別釐清。
Rapid7 的研究證明的是:有一個 Dropper 的技術特徵高度指向眾至資訊設備環境,包括使用「ShareTech」作為金鑰衍生來源,以及從設備特定目錄取得惡意元件。
但 Rapid7 並沒有確認攻擊者最初是透過哪一個漏洞取得設備存取權限,也沒有證實這起事件是由眾至資訊特定產品漏洞造成。
眾至資訊在事件說明中也強調,目前公開研究尚未說明初始入侵方式,亦未確認事件是由特定產品漏洞造成;公司表示現行 ShareTech 郵件伺服器具備異常檔案及可疑執行行為偵測機制,若發現問題將提供必要更新。
因此,目前最精確的說法應該是:
Rapid7 發現疑似針對 ShareTech 設備環境設計的惡意安裝程式,但初始入侵途徑與是否涉及產品漏洞,仍待進一步確認。
這個區分對台灣企業非常重要,避免把「攻擊者針對某設備開發惡意程式」直接等同於「該產品存在已確認漏洞」。
更令人擔心的是:台灣設備被拿來當「跳板」
Rapid7 的調查還揭露另一個台灣企業更容易忽略的風險。
研究人員從 AVERAT 的設定資料中找到 3 個中繼節點,進一步分析後發現,這些都是位於台灣的第三方設備,包括一台台灣燃料零售業者使用的 Synology NAS、一台嵌入式網路設備,以及一台 大華(Dahua) 影像錄影設備。
這些設備並不是攻擊者自己的伺服器,而是先遭到入侵,再被拿來隱藏真正的攻擊來源。
Rapid7 認為,這些設備具有共同特徵:可從網際網路連線、未修補、缺乏監控,而且不容易被定期稽核。攻擊者因此可以利用它們建立中繼層,讓真正的 C2 通訊更難追蹤。
這對台灣企業的警示非常直接:
你的設備即使不是攻擊者真正想攻擊的目標,也可能被拿來當成攻擊別人的跳板。
為什麼「邊界設備」特別危險?
Rapid7 發現的 AVERAT 並不是單純竊取資料的工具。
它具備檔案上傳、下載、目錄探索、程序列舉、程序終止、互動式 Shell,以及 Proxy/Port Forward 等功能。
其中 Proxy 與 Port Forward 尤其值得注意。
一旦攻擊者控制位於網路邊界的設備,就可能利用該設備作為內外網路之間的通道,進一步進行內部偵察、建立隱蔽連線,甚至掩護其他攻擊活動。
這也是為什麼資安團隊不能只監控 Windows 工作站或一般伺服器。
郵件安全設備、NAS、DVR、路由器、閘道器及其他 Linux 型網路設備,同樣需要被納入企業的偵測與事件調查範圍。
台灣企業現在應該檢查什麼?
Rapid7 建議,企業應優先從幾個方向檢查 Linux 與網路邊界設備:
一、檢查異常的 Raw Socket 與 BPF 行為
如果設備本身沒有封包擷取或分析需求,卻出現異常 Raw Packet Socket 或 BPF Filter,應進一步調查。
二、檢查非郵件程序對外連 TCP/25
不能只看到 TCP/25 就認定是正常郵件流量,而要追查「到底是哪一個程序建立連線」。
如果來源是本來不應該發送郵件的網路設備或系統程序,就值得高度注意。
三、檢查程序是否冒用正常名稱
例如惡意程序可能偽裝成 ntpdate、udevds 或其他看似正常的系統服務。
因此應進一步比對程序實際執行路徑、檔案雜湊、父子程序關係,以及 /proc 中的執行檔狀態,而不是只看程序名稱。
四、重新盤點所有直接暴露在網際網路上的設備
尤其是 NAS、DVR、路由器、郵件閘道器及其他嵌入式 Linux 設備。
如果設備已經停止原廠支援、長期沒有更新、管理介面直接暴露在網際網路,風險會更高。
給台灣企業的一個重要提醒
這起 AVERAT 事件最值得台灣企業注意的,並不是又出現一個新的 Linux 後門,而是攻擊者正在把台灣的網路設備環境納入完整的攻擊基礎設施。
一端是疑似針對特定設備環境設計的惡意程式;另一端則是已遭入侵的台灣 NAS、網路設備與影像設備,被進一步拿來當成中繼節點。
這代表攻擊者的目標不一定只是「偷資料」。
控制一台不起眼的網路設備,本身就可能具有攻擊價值。
對台灣企業而言,真正需要重新思考的是:企業現在的資安監控,是否只看「有沒有惡意檔案」,卻沒有看「這台設備現在正在做什麼」。
因為在 AVERAT 這類攻擊中,惡意程式可以刪除自己的檔案、偽裝成正常程序,甚至把 C2 通訊藏進設備原本就應該使用的 SMTP 流量。
當攻擊者開始偽裝成正常服務,防禦的重點就必須從「檔案有沒有異常」,進一步提升到「程序、網路連線與設備行為是否符合正常工作」。
這才是這起台灣 AVERAT 事件對企業最重要的資安警訊。