回顧2024年:十大網路安全事件盤點

2024年是網路安全領域極具挑戰的一年。
我們目睹了多起重大資安事件,包括全球性IT中斷、史上最高額的勒索金支付、政府機構數據被駭以及私人對話資料遭到全面曝光。這些事件不僅對企業和個人造成了深遠影響,也徹底改變了對資安威脅的認知與應對模式。

以下是2024年十大網路安全事件的詳細解析,涵蓋事件背景、駭客使用的技術與手法,並探討對未來可能帶來的影響。

1.克諾司行( Cronos Operation)動重創網路犯罪與LockBit:

2024年2月20日國國家犯罪局(NCA)發起的克諾司行動,成功打擊全球網路犯罪,特別針對 LockBit 勒索軟體集團重拳出擊。行動成就包括: 1. 瓦解犯罪基礎設施,癱瘓多個非法平台。 2. 逮捕超過50名嫌疑人,包括 LockBit 核心成員。 3. 凍結數百萬英鎊非法資產,削弱資金流動。 4. 阻止多起高風險勒索攻擊,曝光 LockBit源始碼與獲得上千個解密金鑰。

技術分析:

  • 伺服器去中心化打擊: 全球定位並關閉34台用於洩密與協調攻擊的伺服器,成功削弱其營運能力。
  • 解密工具發布: 將駭客內部代碼逆向工程,提供免費解密工具,幫助受害企業恢復資料。
  • 假網站誘捕: 透過模仿駭客官方網站,引發內部混亂,削弱其可信度與組織凝聚力。

此次行動導致多名成員被捕,對勒索軟體生態系統形成重創。


2. 醫療巨頭Change Healthcare遭勒索攻擊——弱點配置的重大代價

2024年2月,Alphv/BlackCat勒索軟體組織利用Change Healthcare遠端存取系統中的身份驗證漏洞,成功滲透其內部系統。攻擊導致多家醫療機構的業務中斷,包括藥房、醫院及保險索賠平台,全面癱瘓超過48小時。

攻擊手法:

弱點滲透: 鎖定未啟用多因素驗證(MFA)的Citrix遠端portal,使用暴力破解攻擊登入系統。

雙重勒索策略: 攻擊者在加密資料之前,先將敏感數據外洩到私人伺服器,作為勒索威脅的籌碼。

橫向擴展攻擊:駭客利用內網特權進行橫向移動,快速感染其他醫療合作夥伴的系統。

該事件揭示了醫療產業資安防護的脆弱性,也再度強調MFA及網路分段的重要性。


3. 中國駭客Salt Typhoon入侵多家美國主要電信公司,揭示國家級網路間諜活動的新高度

2024年11月13日,美國CISA和FBI聯合確認,中國國家支持的駭客Salt Typhoon成功滲透多家美國主要電信公司的核心系統,執行了一系列高度精密的網路間諜行動。這些駭客利用攻擊奪取了大量敏感數據,包括客戶的通話記錄、與政府或政治活動相關人士的私人通信,甚至複製了部分受美國執法請求保護的關鍵信息。這類數據對間諜活動和國家安全威脅具有極高價值,可能被用於進一步的定向攻擊或政治操縱。《華爾街日報》進一步披露,受害者包括知名電信企業AT&T、Verizon和Lumen Technologies,T-Mobile隨後也承認遭受攻擊。值得注意的是,攻擊背後可能涉及利用電信網路的漏洞及高階的持續滲透技術(APT)。

此次事件中,攻擊者可能採用了以下技術與策略:

  • 供應鏈攻擊:透過攻擊電信供應商的關鍵設備或服務,獲取持久性的後門訪問權限。
  • 憑證竊取與濫用:利用已洩露或非法取得的管理憑證進行未授權訪問,繞過傳統安全機制。
  • 隱匿性高的持久滲透:在電信基礎設施內維持長期隱蔽的存在,收集高價值數據並將其悄悄滲出。

4. CrowdStrike更新失誤引發IT中斷

2024年7月,由於CrowdStrike Falcon的更新引發內核衝突,導致超過850萬台Windows設備陷入系統崩潰,造成企業業務中斷並引發大規模用戶投訴。

技術細節:

  • 更新驗證不足: 更新檔未經完整性檢查,包含的錯誤文件直接部署到客戶端。
  • 系統內核錯誤: 更新與部分驅動程式不相容,觸發藍屏及無限重啟問題。

該事件再次提醒企業供應鏈安全的重要性,也強調了對更新流程的嚴格管控需求。


5. Dark Angels勒索集團創下7500萬美元贖金紀錄

今年夏季,Zscaler 的 ThreatLabz 團隊揭露了一起重大的勒索軟體案件:一名未具名的受害者向「黑暗天使」(Dark Angels)勒索軟體支付了高達 7500 萬美元的贖金<該組織自 2022 年 5 月以來一直是網路安全界的關注對象。

根據 ThreatLabz 在 7 月發佈的《2024 年勒索軟體報告》,這筆付款刷新了公開記錄中最高的勒索金額。研究人員指出,這筆巨款代表了勒索軟體攻擊者的一項「成就」,可能會激發其他網路犯罪組織效仿,進一步助長勒索軟體威脅的蔓延。Zscaler 隨後在 X(前 Twitter)上的貼文披露,受害組織是一家位列財富 50 強的企業。

隨後在 9 月,彭博社的報導指向一家上市製藥巨頭 Cencora,稱其因「黑暗天使」攻擊而支付了這筆創紀錄的贖金。Cencora 是 2024 年《財富》500 強排名第 18 的企業,儘管該公司未明確承認支付贖金,但早在 2 月便披露了一起資料外洩事件。此次攻擊導致攻擊者洩露了個人識別信息 (PII) 和個人健康信息 (PHI)。

行動建議
企業應迅速審查其安全防禦措施,定期更新員工培訓以提高對社交工程攻擊的警惕,並考慮部署全面的勒索軟體防禦策略,以防範未然。


6. 美國總統競選遭駭,突顯選舉網路安全挑戰

2024年8月,伊朗國家支持的駭客成功滲透川普競選團隊內部系統,意圖利用網路攻擊煽動政治分裂,削弱公眾對民主制度的信任。

CISA指出,雖然此次攻擊未對選舉結果構成實質威脅,但事件凸顯了國家級威脅行為者對選舉基礎設施的持續關注與攻擊企圖。攻擊可能涉及魚叉式網路釣魚、零日漏洞利用和社交工程等技術,表明對手正以更複雜手段影響民主進程。

這起事件警示各方需持續強化選舉安全,包括加強攻擊面管理、實施零信任策略,以及強化選舉系統的威脅檢測與事件應對能力,以捍衛選舉完整性。


7. 23andMe 資料外洩:責任推諉是否掩蓋了更深層的安全漏洞?

基因檢測巨頭 23andMe 去年遭受大規模資料外洩,近 700 萬客戶的基因與血統數據 被攻擊者竊取。駭客通過 暴力破解 方式入侵數千帳戶,進一步擴大資料洩露範圍。然而,該公司直到事件發生後才推出 多重身份驗證(MFA),這項本可顯著降低攻擊風險的基本安全措施。

事件後,23andMe 將責任轉嫁給用戶,聲稱受害者未能妥善保護帳戶安全。此舉遭到廣泛批評,代表數百名受害者的律師稱其指控「毫無根據」,強調企業應承擔其安全防護不力的責任。同時,英國與加拿大監管機構宣布展開聯合調查,以釐清 23andMe 是否在數據保護義務上存在重大疏漏。

事件的影響不僅限於數據外洩。23andMe 在今年進一步裁減 40% 員工,凸顯公司在財務和聲譽上的嚴峻挑戰。更令人關注的是,其龐大的基因資料庫,作為醫療研究和個人隱私的核心資產,也可能成為惡意行為者的目標。

此次事件揭示了基因檢測產業面臨的網路安全挑戰:

  • 零信任架構:加強內部與外部訪問控制,限制數據不必要的共享與存取。
  • 強化帳戶安全:強制實施 MFA、監測異常活動並提供安全教育。
  • 快速應對漏洞威脅:縮短補救延遲,積極協助受害者減輕影響

8. Ivanti零日漏洞引發的國家級威脅——CISA遭駭風波

2024年1月10日,Ivanti Connect Secure產品爆出兩個零日漏洞,被中國國家級駭客迅速武器化。甚至連美國網路安全與基礎設施安全局(CISA)也因該漏洞遭受攻擊,洩露多項敏感數據。

攻擊技術解析:

  • 漏洞武器化:利用CVE-2024-21887實現命令注入與身份繞過,迅速獲取高權限控制權。
  • 資料竊取: 應用隧道協議進行流量隱藏,持續抽取敏感信息至外部伺服器。
  • 建立後門: 植入永久性木馬,確保後續操作不受干擾。

此事件再次證明零日漏洞的高度危險性,並強調資安威脅的國際性與複雜性。


9. 微軟Recall功能的隱私爭議——科技便利的兩面刃

2024年5月,微軟推出新功能Recall,允許用戶快速回顧屏幕操作記錄。然而,由於類似鍵盤側錄的特性,資安專家對其可能被濫用或造成數據洩露提出了強烈批評。

風險評估:

  • 數據集中化問題: 雖然微軟聲稱採用加密存儲,但任何數據集中化的架構都容易成為攻擊目標。
  • 潛在濫用: 該功能可能被用作監控工具,侵犯用戶隱私。

該事件引發社會對隱私權與科技進步間平衡的深刻討論。


10. Synnovis 勒索軟體攻擊:NHS 長期中斷與數據洩露危機

今年 6 月,英國病理學服務提供商 Synnovis 遭到 Qilin 勒索軟體組織攻擊,導致倫敦東南部的國民醫療服務(NHS)遭遇數月中斷,嚴重影響醫療服務。此次攻擊造成 數千名患者無法接受血液檢測,並導致 1,700 多次外科手術取消 及數千個門診預約推遲。

專家指出,此次攻擊可能因缺乏基本的雙重身份驗證(MFA)而得以成功,暴露了 Synnovis 在關鍵基礎設施安全管理上的漏洞。 Unite 工會 指出,事件期間員工被迫超時工作且長期無法使用基本電腦系統,對其心理健康和工作條件造成極大壓力,並宣布於 12 月進行為期五天的罷工。

據 Qilin 勒索軟體組織聲稱,其竊取了 400 GB 的敏感數據,包括患者姓名、醫療系統註冊號碼以及血液檢測相關詳細信息。雖然受影響患者的具體數量尚未完全披露,但數據洩露的潛在影響可能進一步擴大,對患者隱私和信任構成威脅。

此次攻擊凸顯醫療機構在網絡安全方面的不足,也對 NHS 的運營穩定性提出了警示。事件的延續影響表明,增強關鍵基礎設施的安全措施、部署多層防護機制,以及提升員工網絡安全意識已刻不容緩。


結語
2024年的資安事件帶給我們的不僅是震撼,更是一堂深刻的教訓。面對持續升級的威脅,企業與個人必須正視自身的資安策略。這是一場與時間的競賽,而我們每一位都無法置身事外。

“轉貼、分享或引用文章內容,請註明出處為竣盟科技 https://www.billows.tech , 以免觸法”
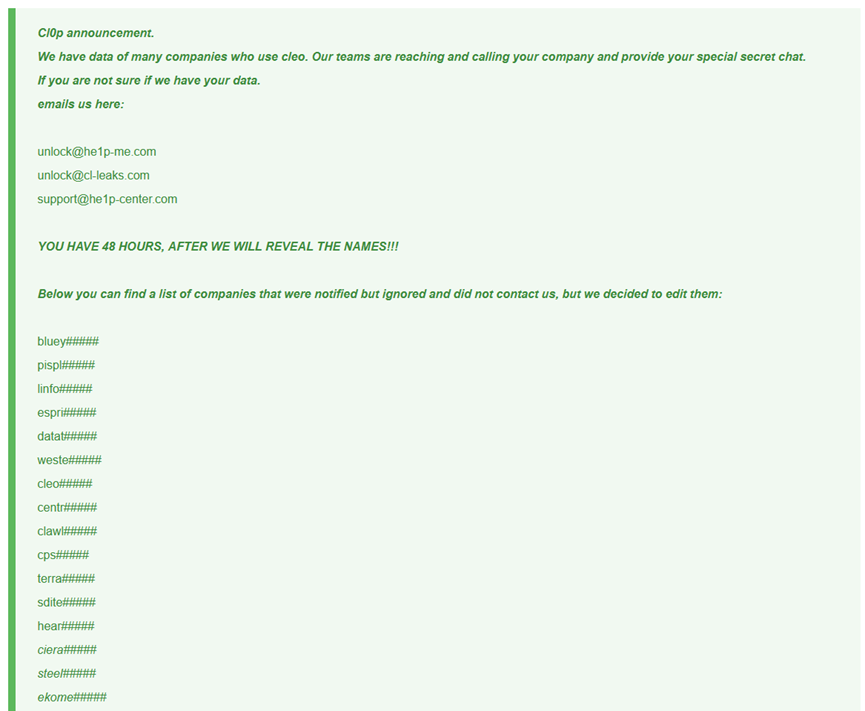
Clop 勒索軟體利用 Cleo 檔案傳輸漏洞進行大規模攻擊 至少 66 家公司數據外洩

近期,Clop 勒索軟體集團再次展開攻擊,聲稱成功利用 Cleo 檔案傳輸工具的安全漏洞,竊取至少 66 家企業的敏感數據。本次攻擊主要針對 Cleo 的企業級 MFT(Managed File Transfer)解決方案,包括旗下系統 Harmony、VLTrader 和 LexiCom,此事件迅速引發全球網路安全領域的高度警戒。Clop 在其暗網的勒索網站上曝光部分受害企業名單,並威脅在 48 小時內公開完整名單,除非企業支付贖金以阻止數據外洩。

2024 年 12 月 13 日,CISA(美國網路安全與基礎設施安全局)證實,攻擊者利用 Cleo MFT 軟體中的關鍵漏洞 CVE-2024-50623,該漏洞允許未經身份驗證的攻擊者在受害主機上執行任意的 Bash 或 PowerShell 指令。此漏洞源自自動運行目錄的預設配置,導致攻擊者能遠端部署惡意程式,並在網路中建立持久化訪問通道。CISA 更在其公告中警告,此漏洞已被實際用於勒索軟體攻擊,對企業安全構成重大威脅。

資安公司 Huntress 於 12 月 9 日首次發出警告,表示從 12 月 3 日開始偵測到針對 Cleo 系列 MFT 工具的攻擊活動,並懷疑攻擊者正在利用未修補的漏洞進行大規模入侵行動。隨後,Huntress 進一步披露,Cleo 曾於 10 月份針對該漏洞發布修補,但修補措施不完整,可能間接導致此次事件的發生。


Clop 勒索軟體的手法分析

1. 攻擊技術與漏洞利用

Clop 展現了高超的漏洞挖掘與攻擊技巧,針對 Cleo 檔案共享系統中的安全漏洞發起精準攻擊。這些工具廣泛應用於企業的大型敏感數據傳輸,其漏洞一旦被利用,便可能對數據安全造成嚴重影響。

此次攻擊的技術特徵包括:

  • 針對未修補漏洞的高效利用:攻擊者可能掌握零日漏洞,並迅速部署攻擊工具。
  • 廣泛但有針對性的目標選擇:Clop 聚焦於依賴 Cleo 工具的企業,目標明確且具有高價值。

2. 雙重勒索策略

Clop 採用了熟練的雙重勒索模式,威脅受害者若不支付贖金,將公開其敏感數據。他們在公告中提到:

「我們擁有許多使用 Cleo 的公司的數據。我們的團隊正在聯繫貴公司,並提供專屬秘密聊天。如果您不確定我們是否擁有您的數據,請通過以下郵件聯繫:
unlock@he1p-me[.com
unlock@cl-leaks[.com
support@he1p-center[.com
您有 48 小時時間,否則我們將公佈受害公司的名稱!」


Huntress 和資安業界的初步應對

Huntress 於 12 月 9 日提醒業界注意 Cleo 檔案傳輸工具中的可疑活動,並呼籲企業立即採取行動修補漏洞。此外,資安專家建議受影響企業採取以下措施:

  1. 漏洞修補:檢查 Cleo 檔案傳輸工具的版本,並應用供應商最新的安全更新。
  2. 數據分類與加密:將最敏感的數據進行加密處理,即使被竊取也難以利用。
  3. 多因素身份驗證(MFA):提高檔案傳輸工具的使用安全性,降低帳戶被攻破的風險。
  4. 網路隔離:對受影響系統進行隔離,防止進一步的攻擊蔓延。

Clop攻擊模式的長期影響

Clop 對 Cleo 工具的攻擊延續了其針對檔案傳輸工具的戰略。在過去數年內,Clop 也曾利用 Accellion、GoAnywhere 和 MOVEit 的漏洞發起類似攻擊,影響數百家企業。此次事件再次強調了以下風險:

  • 供應鏈安全挑戰:企業使用的第三方工具漏洞可能成為重大威脅。
  • 文件傳輸工具的關鍵性:這類工具在數據交換中的核心角色使其成為高價值攻擊目標。

結論與建議

本次 Clop 勒索軟體針對 Cleo檔案傳輸漏洞的攻擊,對全球企業敲響了警鐘。企業應立即加強對檔案傳輸工具的安全監控,並建立完備的應急回應計劃。同時,網路安全業界需要加強威脅情報共享,推動供應商加速漏洞修補流程,以降低此類事件重演的可能性。

對於受影響的組織而言,應保持警惕,與法律機構和資安專家合作,採取全面的應對措施,最大程度減輕攻擊帶來的影響。

有關Clop勒索軟體的部分入侵指標(Indicator of compromise -IOCs):

LockBit 勒索軟體組織透過 4.0 版本策劃強勢回歸

全新 4.0 版本的計劃與背景

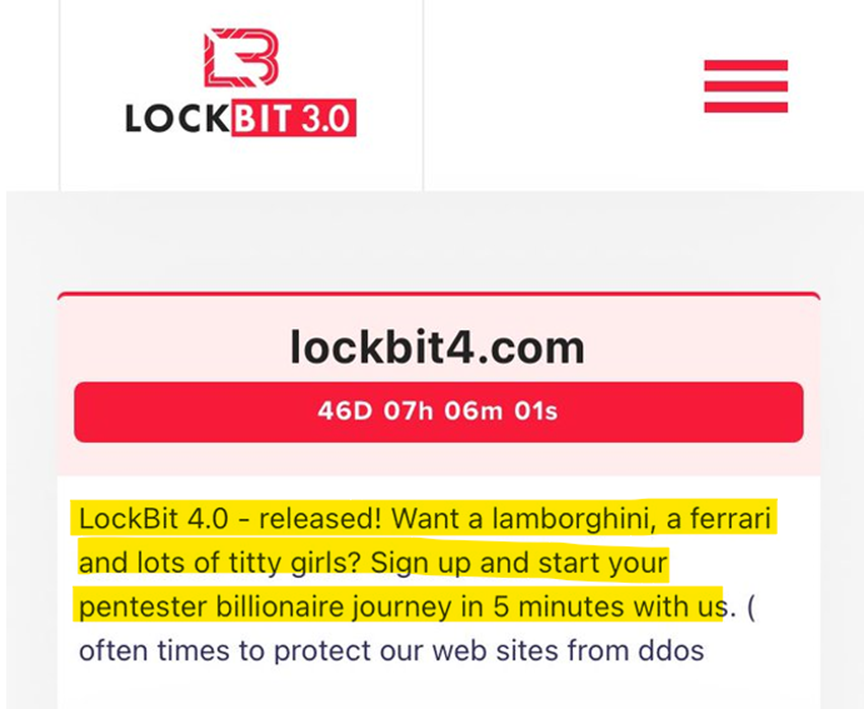
2024年12月19日,竣盟科技的暗網研究發現,LockBit 勒索軟體組織宣布計劃於2025年2月3日推出全新版本 LockBit 4.0,預示其試圖重新進入網路犯罪市場,並恢復因全球執法行動而大幅削弱的影響力。

此次 LockBit 4.0 版本的推出,距離 2024 年初的全球執法行動(Cronos Operation)已近一年。該行動對 LockBit 造成了重大打擊,導致其核心成員被捕,並成功追回近 7,000 把解密密鑰,這在一定程度上為許多受害者帶來了救助。隨著此行動的發生,競爭對手如 RansomHub 等迅速崛起,並迅速成為當前市場中最活躍的勒索軟體組織。

LockBit 在其公告中以挑釁的語氣宣稱:“想擁有蘭博基尼、法拉利,甚至更多……女孩嗎?立即加入我們,僅需五分鐘便可開始你的『滲透測試億萬富翁之路』。” 這種言辭不僅凸顯其對受害者的冷酷態度,也揭示了該組織對新成員的招募策略,藉由誘惑與極端的暴利承諾來吸引更多人加入其犯罪行列,進一步擴大其影響力。

LockBit 4.0 的會員平台

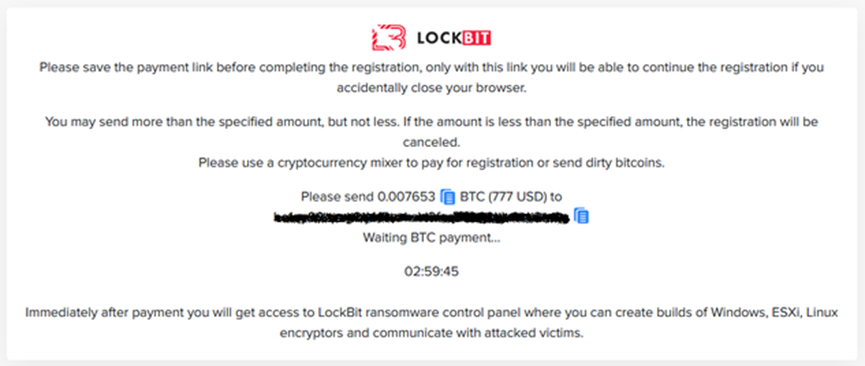
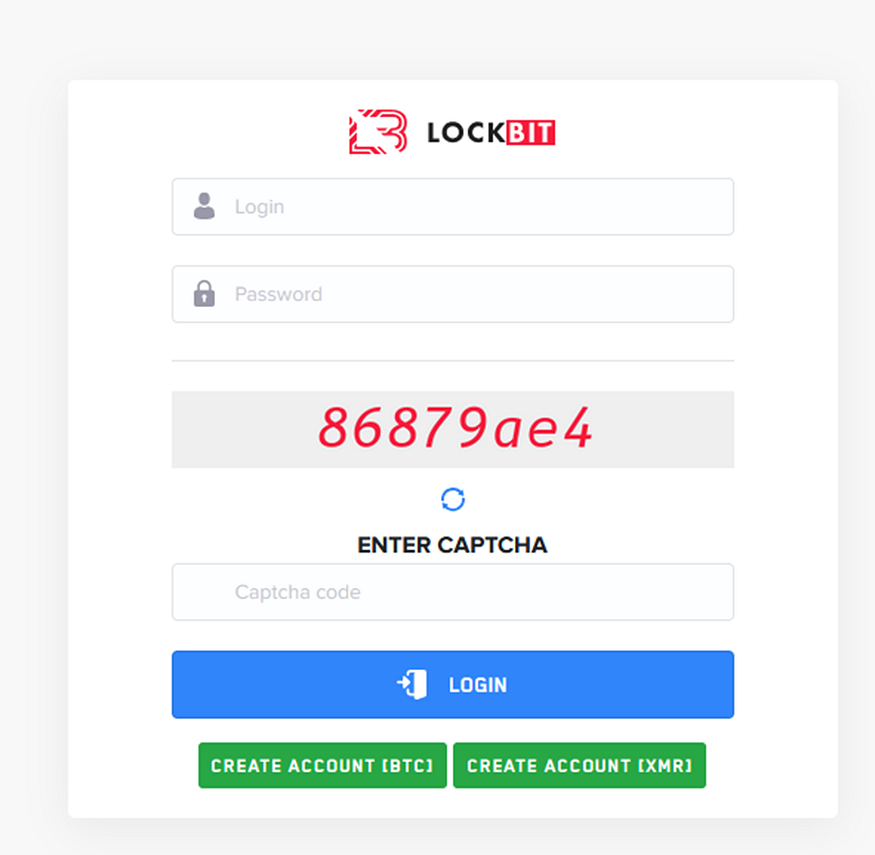
該平台提供了一個簡潔且高效的登入介面,用戶可透過幾個簡單的步驟註冊。登入過程中,用戶需輸入使用者名稱、密碼及驗證碼以完成身份驗證。

此登入過程支援兩種主要的付款方式:

  1. 比特幣 (BTC) — 最常用於暗網交易的加密貨幣,具備廣泛的接受度和流通性。
  2. 門羅幣 (XMR) — 以其卓越的匿名性而聞名,使得交易較比特幣更難以追蹤,增強了隱私保護。

這一雙重支付選項為有意參與的附屬會員提供了更大的靈活性,並顯示出 LockBit 集團在確保交易匿名性與安全性方面的高度重視。

存取費用:777美元

要完全存取 LockBit 4.0 平台並掌握勒索軟體的操作,會員需支付 0.007653 BTC,約合 777 美元。LockBit向任何願意付費的人開放 LockBit 4.0 代表著勒索軟體商業模式的徹底轉變。過去,此類先進工具的存取權限僅限於少數經過挑選且值得信賴的附屬會員。

LockBit 4.0 平台提供什麼?

一旦付款並完成註冊,用戶立即可以存取勒索軟體控制面板。從這個平台可以:

  • 為 Windows、ESXi 和 Linux 系統建立自訂勒索軟體版本。
  • 以有組織且自動化的方式管理勒索軟體攻擊活動。
  • 與受害者溝通協商贖金並處理付款請求。
  • 下載高級加密工具以快速有效地鎖定受害者的系統。

挑戰與不確定性:LockBit 能否重振旗鼓?

LockBit 能否成功以 4.0 版本重返網路犯罪的主導地位仍然存在諸多不確定性。該組織過去一年遭遇的重大打擊,包括成員被捕、執法機構的持續追蹤以及解密密鑰的外洩,已經大幅削弱其信譽和市場影響力。

自 LockBit 3.0 推出以來已超過兩年時間。根據執法行動的時點推測,4.0 版本的開發可能涉及對其技術架構的重大改動,尤其是如果執法機構曾獲得部分源代碼,則可能進一步限制其技術迭代的能力。

LockBit 的回歸之路並不平坦,該組織的可信度因與其他勒索軟體即服務(RaaS)組織的激烈競爭而進一步下降。目前市場中,RansomHub、 Hunters International、PLAY等競爭對手已明顯佔據主導地位。

未來展望:是否轉變策略?

隨著 RaaS 模式的擴展,LockBit 的未來行動策略將受到威脅研究員的密切關注,包括其可能選擇改變目標或攻擊地區以減少國際執法機構的壓力。

LockBit 4.0 的推出標誌著其試圖回歸市場的重大一步。然而,面對激烈的競爭環境以及執法機構的不斷施壓,其能否重新獲得市場主導地位,仍需要時間來觀察。

“轉貼、分享或引用文章內容,請註明出處為竣盟科技 https://www.billows.tech , 以免觸法”
Play 勒索軟體聲稱入侵 Krispy Kreme,威脅洩露公司機密數據

重點摘要

  1. Krispy Kreme 資料外洩事件:
    知名的 Play 勒索軟體集團公開聲稱對 Krispy Kreme 的資料外洩事件負責,並威脅於 48 小時內公開相關數據。
  2. 數據洩露風險:
    該組織揚言洩露公司內部敏感資料,對企業聲譽與運營構成重大威脅。
  3. 雙重勒索策略:
    Play 勒索軟體採用「雙重勒索」手法,先竊取資料後加密系統,迫使企業支付贖金。
  4. 全球目標與影響:
    Play 勒索軟體集團曾多次對全球多個行業發動攻擊,具備高度威脅性。
  5. 國際背景與連結:
    最新報告指出,該集團與北韓APT駭客存在合作關係,進一步加劇其攻擊的複雜性與破壞性。

事件詳情

Krispy Kreme 作為廣受喜愛的甜甜圈品牌,於 2024 年 12 月 11 日正式披露其美國業務因資料外洩而受到影響。

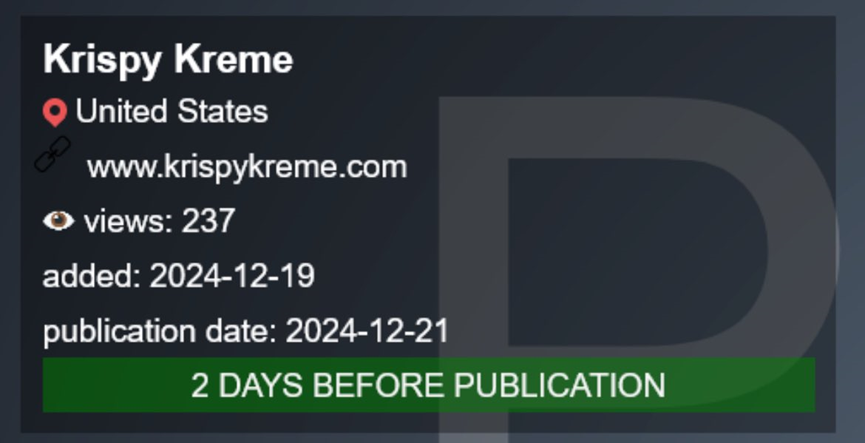
當時攻擊者身份尚未明確,但竣盟科技的暗網研究於 2024 年 12 月 19 日發現,Play 勒索軟體集團(亦稱 PlayCrypt)已在其暗網揭秘網站上公開承認此次攻擊的責任,並表示若企業不在指定期限內回應要求,將公開內部機密資料。根據聲稱,可能洩露的資料包括:

  • 身份證明文件
  • 客戶相關檔案
  • 員工薪資資訊
  • 財務相關數據
  • 預算與會計記錄
  • 稅務文件
  • 私密及個人機密信息

背景與威脅評估

Play 勒索軟體集團自 2022 年 6 月首次現身以來,迅速成為全球網路安全領域的重大威脅。他們專門針對商業、政府、基礎建設、醫療以及媒體等多個領域發動攻擊,足跡遍及北美、南美及歐洲,展現其攻擊範圍與技術的高度成熟性。

該集團採用「雙重勒索模式」,不僅加密受害者的數據,還威脅公開其敏感信息,以進一步施壓受害者支付贖金。2023 年 6 月,該組織針對瑞士政府部門發動的一次攻擊,導致數十萬人個人信息被洩露,成為其最具影響力的事件之一。

在 2024 年 7 月,Play 勒索軟體針對 Linux ESXi 環境推出新型變體,攻擊手段再度升級。同年 10 月,Palo Alto Networks 的 Unit 42 團隊揭示,該集團與北韓政府支持的駭客合作,進一步提升攻擊的國際化與組織化程度。

總結與建議

此次 Krispy Kreme 事件再度凸顯勒索軟體集團的威脅性與其攻擊手段的多樣化。隨著與國家支持駭客合作的跡象浮現,Play 勒索軟體集團已成為全球企業面臨的重大安全挑戰。建議企業加強內部資安防禦能力,採取多層次的應對策略,並確保針對此類威脅具備迅速回應的機制,以降低可能帶來的業務與聲譽損害。

有關PLAY勒索軟體的部分入侵指標(Indicator of compromise -IOCs):

e12f93d462a622f32a4ff1e646549c42                  

f01eae4ee3cc03d621be7b0af7d60411

540853beffb0ba9b26cf305bcf92fad82599eb3c

e3069713add2d99750af6c30580fb3595a0b6abc             

254ae6690c9e37fa7d249e8578ee27393e47db1913816b4982867584be7

99e2ebf8cec6a0cea57e591ac1ca56dd5d505c2c3fc8f4c3da8fb8ad49f1527e   

b1ac26dac205973cd1288a38265835eda9b9ff2edc6bd7c6cb9dee4891c9b449

b4f5d37732272f18206242ccd00f6cad9fbfc12fae9173bb69f53fffeba5553f

“轉貼、分享或引用文章內容,請註明出處為竣盟科技 https://www.billows.tech , 以免觸法”
支付298萬美元贖金無濟於事:角川集團仍難擋BlackSuit勒索軟體洩密風暴

據報導,日本知名媒體巨頭角川公司在2024年6月遭受了嚴重的網路攻擊,最終向與俄羅斯有關的BlackSuit勒索軟體集團支付了298萬美元贖金。然而,即便如此,該組織仍違背承諾,洩露了大量被盜數據。

什麼是 BlackSuit 勒索軟體?

BlackSuit 是一種具有高針對性和高破壞力的勒索軟體,自 2023 年底以來,Darktrace 已偵測到其滲透進入多家美國企業的網路。該勒索軟體的攻擊範圍廣泛,目標行業涵蓋藝術、娛樂、房地產、公共管理、國防以及社會保障等領域。

根據報導,BlackSuit 勒索軟體已索要超過 5 億美元的贖金,單次最高要求達到 6,000 萬美元。在過去BlackSuit針對的目標包括,CDK Global(一家專注於汽車零售技術的全球公司);多家教育機構(特別是美國的高等教育機構);Octapharma Plasma(一家專注於血漿治療的全球生物醫藥公司);巴西政府(影響其多個公共部門運營)等等。

攻擊始末與初步影響

這場網路攻擊於6月8日首次發生,目標鎖定角川的伺服器,涵蓋支援流行視訊串流平台Niconico及其相關服務的系統。攻擊者BlackSuit聲稱對此事件負責,並表示在發動攻擊前幾週已成功滲透角川網路,利用系統漏洞存取了大量敏感數據,包括員工詳細資料、合約文件以及財務記錄等。

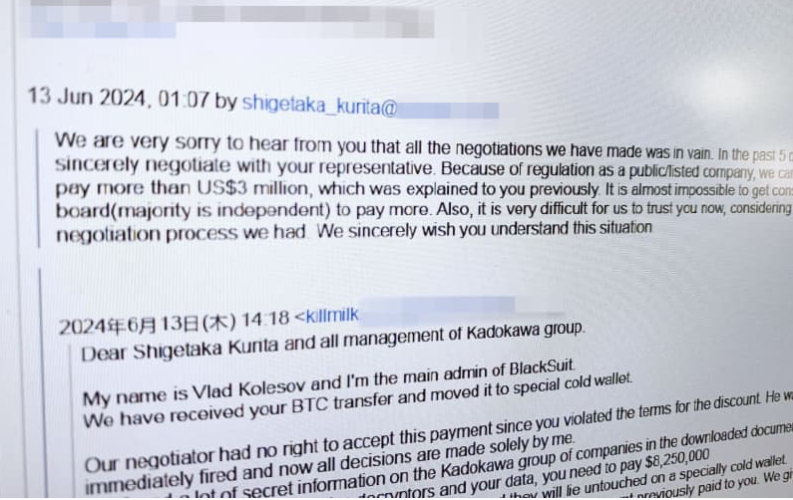
BlackSuit駭客組織向角川高層發送的電子郵件,Photo Credit: 共同通訊社

作為日本媒體領域的龍頭企業,角川以其多元的出版、電影及網路服務業務享譽業界。然而,這次攻擊對其運營帶來了毀滅性影響。Niconico服務被迫中斷數週,角川不得不採取臨時措施以維持部分平台功能。此外,其出版和商品業務也因延誤而受挫,進一步損害了公司聲譽與財務穩定性。

緊張的贖金談判

根據網路安全公司Unknown Technologies曝光的內部信件,角川公司與攻擊者之間的談判充滿緊張與不確定性。BlackSuit初步索要825萬美元的巨額贖金,然而,角川子公司Dwango Co.的營運長栗田茂隆(Shigetaka Kurita)表示該數額無法接受。栗田在與攻擊者的溝通中指出,由於公司在此前涉及東京奧運賄賂醜聞後採取了更加嚴格的合規政策,支付金額被限制在300萬美元以下。

最終,雙方協議支付價值298萬美元的比特幣(44枚),以換取攻擊者刪除被盜數據的承諾。然而,支付完成後,BlackSuit仍洩露了大部分敏感數據,包括Dwango Co.所有員工的個人信息及其他公司機密資料。

資料洩露與後續影響

此次數據洩露對角川公司及其相關利害關係人造成了深遠影響。雖然角川公司聲明未涉及信用卡資訊洩露,但洩露的員工個資與公司敏感數據嚴重損害了其公眾形象,並引發用戶及投資人的強烈不滿。

據分析,這些資料已被BlackSuit在暗網公開展示。角川公司對外表示,警方已介入調查,並拒絕正面回應是否支付贖金。然而,支付贖金的消息經洩露後,再次引發了有關勒索談判的道德與實際效果的激烈討論。專家警告稱,向攻擊者支付贖金不僅可能鼓勵其繼續犯罪,還不能保證資料不被洩露或受害者不被再次攻擊。

結語

角川的經歷提醒我們,面對不斷進化的勒索軟體攻擊,企業不僅需要加強技術防禦,更應在管理層面建立更健全的資安文化與預案。將資源投入於預防與恢復能力建設,才是最有效的應對方式。

BlackSuit勒索軟體的部分的入侵指標(IOCs):

0bb61c0cff022e73b7c29dd6f1ccf0e2                 

1b2b0fc8f126084d18c48b4f458c798b                

3900ebc7766f3894fb1eb300460376ad

3bf1142b3294c23852852053135ec0df

519dc779533b4ff0fc67727fecadba82

6015e6e85d0d93e60041fa68c6a89776    

76a2363d509cc7174c4abee9a7d7ae68   

820cfde780306e759bb434da509f7a91

b54240c98ca23202e58a1580135ad14c

bed5688a4a2b5ea6984115b458755e90

EagleMsgSpy間諜軟體:揭露中國公安監控工具的秘密

Photo credit: Lookout

概述
根據資安業者Lookout,EagleMsgSpy 是一款由中國公司開發的高級監控工具,自 2017 年起 持續運作,主要用於監控特定人群,包括:維吾爾族、藏族、法輪功人士、香港民主倡議者等。

這款間諜軟體被設計為一種全面的數據收集工具,其功能強大且隱蔽,專為實現大規模監控而設。


核心功能與運作機制

EagleMsgSpy 的結構分為兩個部分:

  1. 安裝器 APK:負責將核心監控模組部署到目標設備。
  2. 隱藏式監控客戶端:安裝後在設備背景無界面運行,用戶無法察覺其活動。

該工具能夠從 Android 設備收集以下多種類型的數據:

  • 即時通訊應用訊息(如 QQ、Telegram、Viber、WhatsApp 和微信)
  • 通話記錄、聯絡人清單與 SMS 訊息
  • GPS 位置數據
  • 螢幕錄影與音訊錄音
  • 已安裝應用的清單、外部存儲檔案及網路活動數據

收集到的數據會存儲在隱藏目錄中,經加密壓縮後,通過安全連接傳輸至指揮與控制(C2)伺服器,供進一步分析和處理。


技術特點與安全隱匿性

最新版 EagleMsgSpy 採用了 高級混淆技術,以逃避檢測和追蹤,並使用以下手段強化其隱蔽性:

  • 使用 ApkToolPlus 對代碼進行混淆處理。
  • 通過 WebSocket 與 C2 伺服器通信,並使用 STOMP 協議進行指令交互。
  • 配備加密的管理面板,僅限授權用戶訪問,支持實時數據監控。

研究人員發現該管理面板中存在「getListIOS()」函數,顯示該工具可能有尚未公開的 iOS 版本。


與中國政府及企業的聯繫

調查顯示,EagleMsgSpy 的開發與運營與 武漢中軟通正信息技術有限公司(Wuhan ZRTZ Information Technology Co., Ltd.)密切相關。該公司曾申請多項專利,詳細描述了數據收集與分析技術,例如:

  • 生成嫌疑人社交網路關係圖。
  • 自動化證據蒐集與處理系統。

研究人員進一步發現,其基礎設施的 IP 地址曾與其他知名的中國監控工具(如 PluginPhantom 和 CarbonSteal)共享,這些工具過去針對藏族和維吾爾族社群進行監控。

此外,部分軟體樣本包含寫死的 武漢地區電話號碼,暗示其可能與當地公共安全機構直接合作。


部署方式與法律風險

EagleMsgSpy 的部署需要物理訪問目標設備,例如透過 USB 連接安裝監控模組,或利用掃描 QR 碼的方式激活。

雖然該工具被定位為「司法監控產品」,但資安專家警告,若被不當使用,將對隱私與人權構成嚴重威脅。


結論

EagleMsgSpy 的揭露凸顯了中國利用技術進行大規模監控的持續努力。這一工具的出現反映了全球日益擴大的技術監視趨勢,尤其是在國家安全或執法名義下的應用。

國際社會應對此類工具保持警惕,並推動加強數據隱私與技術濫用的監管,以減少對弱勢群體和普通公民的影響。

EagleMsgSpy間諜軟體的部分的入侵指標(IOCs):

dab40467824ff3960476d924ada91997ddfce0b0

fef7ad2b74db3e42909c04816c66c61c61b7a8c4

ddc729ecf21dd74e51e1a2f5c8b1d2d06ed4a559

f092dfab5b1fbff38361077f87805403318badfa

d4e943ba47f762194bcf3c07be25a9f6ea5a36b0

cea796beb252d1ab7db01d8a0103f7cca5d0955d

5208039ef9efb317cc2ed7085ca98386ec31b0b4

5d935d5ab7b7c6b301a4c79807c33e0bee23e3ff

5e282b0395093c478c36eda9b4ee50c92d8cf6eb

ec580142c0dff25b43f8525f9078dd3d6a99361c

87d925a95d584e4c46545579b01713f6d74eee00

880c46bf7e65e3f9a081f42582af1f072e22cf1a

0b1d3d87a453f63129e73b2a32d95ef3eea94b4e

美國因防火牆入侵與勒索軟體攻擊制裁中國網路安全公司及其員工

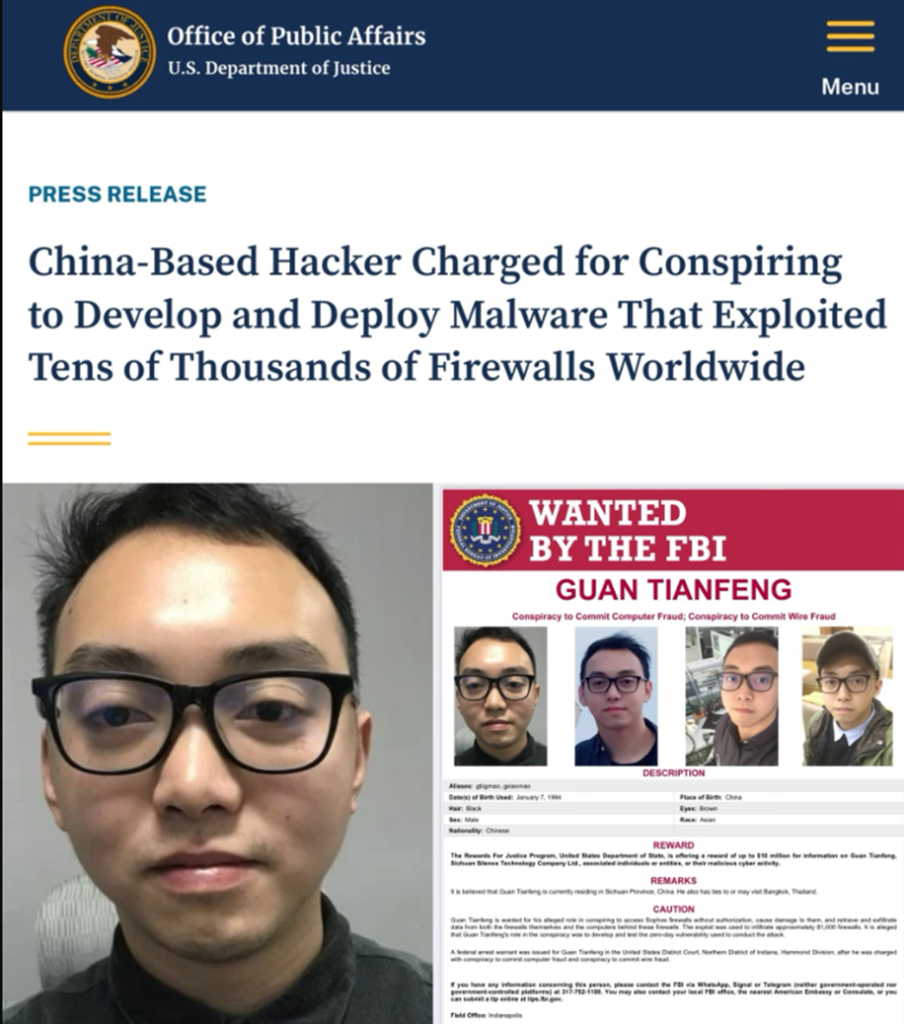
美國星期二(12月10日)美國財政部宣布對中國網路安全公司四川無聲信息技術有限公司(以下簡稱四川無聲)及其員工關天峰進行制裁,原因是他們在 2020 年 4 月發生的全球防火牆入侵將近8.1萬台防火牆,受害者涵蓋美國多個關鍵基礎設施公司。

四川無聲的員工關天峰

四川無聲與環太平洋行動

美國司法部已針對關天峰提起刑事訴訟,並指控其涉及相關攻擊行動。國務院則宣佈提供高達 1,000 萬美元的「正義獎勵」給予提供關鍵線索的人士。

美方表示,五年來針對中國國家支持的網路攻擊行動——代號Pacific Rim「環太平洋行動」——已成功收集大量關鍵情報。證據顯示,四川無聲的「雙螺旋研究所」與多項攻擊活動高度相關。此外,調查發現,名為「Asnarok」的攻擊行動與綽號「GBigMao」的攻擊者直接相關,而該人即為四川無聲的員工關天峰。

2020 年 4 月 Sophos 防火牆入侵事件

此次防火牆入侵由關天峰首先發現 Sophos 防火牆中的一個零日漏洞(Zero-Day Vulnerability)。他利用該漏洞於 2020 年 4 月 22 日至 25 日期間部署惡意軟體,攻擊約 81,000 台防火牆,涵蓋全球數千家企業。

該漏洞的利用目標是竊取機密數據,包括用戶名和密碼。同時,關還試圖部署名為「Ragnarok」的勒索軟體變種以感染受害系統,從感染電腦中竊取資料。後來這項漏洞被列為CVE-2020-12271。此次攻擊對美國影響尤為嚴重,共有超過 23,000 台防火牆被攻擊,其中 36 台屬於美國關鍵基礎設施公司。例如,一家從事能源鑽探的企業在攻擊時期正進行石油鑽井作業,若攻擊未被發現並阻止,可能會導致重大生產事故。

關天峰與四川無聲的角色

關天峰作為四川無聲的安全研究員,負責漏洞挖掘並代表公司參加多項網路安全比賽。他經常以綽號「GBigMao」在漏洞論壇發布最新的零日漏洞利用技術。四川無聲被認定為中國政府的網路安全承包商,主要為中國情報機構提供網路滲透工具、電子監控設備、密碼破解技術以及輿論壓制解決方案。

在此次防火牆入侵中,關使用的預定位設備被證實由四川無聲提供,進一步證明該公司在攻擊行動中的直接參與。

美國的制裁行動

根據美國行政命令 EO 13694 和 EO 13757 的規定,美國財政部外國資產控制辦公室(OFAC)認定四川無聲及關天峰的行為對美國國家安全、外交政策和經濟構成重大威脅。此次制裁標誌著美國針對國家支持的網路犯罪行動所採取的一項重大反制措施,旨在保護全球網無聲生態的穩定性與安全性。

Pacific Rim攻擊行動相關的部分的入侵指標(IOCs):

9a5ed7a3319e99698cb7f3a4b98ccb1dd19202b8            

8a721d68f181c2274c3bb3f34cb492ed

62b690d29808f701b7e30291734a66d78c9cff39

dc64bbdcb4ce0c2c49bb681de35f181f096dee30             

7b1e16548265fe4ef9e882af7f1fdf336d072b5a                   

713f088f02b060f6bbed3c243780e808                

74b0fbbb8cb42609eab31d7abcb05515a271e721            

56e233cebc7f83b48b5cfc947bbbf8f274677305                          

65fc7268778ff81d93b4f368bdb19899ce834998

2025資安風向標:引領未來的關鍵趨勢

AI生成圖


隨著 2024 年接近尾聲,全球資安環境持續快速演變,2025 年將迎來更加複雜且多樣化的威脅形勢,網路攻擊的規模與精準度將進一步升級。竣盟科技針對未來趨勢進行深度分析,以下是我們對 2025 年資安發展方向的預測:

  1. 資安環境持續升溫:威脅行為與技能短缺雙重挑戰
    根據微軟最新報告,今年勒索攻擊企圖次數增長了 2.75 倍,研究顯示,2024 年全球網路攻擊次數將比 2020 年激增 105%。
    生成式人工智慧(Generative AI)降低了攻擊門檻,對資安專業技能的需求更加迫切。英國與澳洲均報告資安技能短缺,且女性僅占業界人數的四分之一,反映出行業在多元性及人力資源上的挑戰。
    除此之外,企業面臨資安資源不足,無法應對威脅行為日益多樣化和複雜化的壓力。攻擊者策略的快速演進,加劇了防禦難度。

  1. 聚焦第三方風險管理與 AI 軟體供應鏈安全
    隨著 CrowdStrike 及 MOVEit 等事件突顯第三方軟體風險,資安專家預測美國政府可能於 2025 年禁止部分高風險軟體的使用。
    生成式 AI 雖為企業帶來創新機遇,但同時揭露了新的漏洞。 HackerOne 的調查顯示,48% 的資安專家認為 AI 是組織面臨的最大威脅。未來供應鏈安全需聚焦於 AI 模型與訓練數據的完整性,防範數據污染與偏差利用。此外,更多企業將採用 零信任架構 強化供應鏈存取的全方位監控。

  1. macOS 崛起為網路犯罪的新目標
    曾被認為相對安全的 macOS,正因普及升而成為攻擊者的新興目標。根據 Moonlock 的報告,2024 年 macOS 相關惡意軟體樣本增長了 3.4 倍。
    主要攻擊技術包括:
    • 假 PDF 與假 Mac 應用程式;
    • 濫用合法軟體;
    • 利用特定系統漏洞的複合型攻擊。
    企業應加速部署針對 macOS 的資安解決方案,並強化員工的使用安全意識。

  1. 身分管理:從 IT 過渡到資安團隊
    身分攻擊成為資料洩露的首要原因,專家預測 2025 年企業將逐步將身分與存取管理(IAM)的責任從 IT 部門移交至資安團隊。
    重點應對範疇包括:
    • 特權帳戶的管理與審核;
    • 第三方存取風險控制;
    • 應用程式與服務帳戶的密鑰分布。
    此轉變有助於減少攻擊面,並加強對身分相關威脅的防禦能力。

  1. 網路法規加速分化:全球協作挑戰升高
    國際資安法規正因地緣政治壓力而加速分化。例如:
    • 美國的 CHIPS 法案 著重保護關鍵技術供應鏈;
    • 出口管制規範則限制敏感技術向敵對國家的流通。
    專家警告,這種分化可能抑制跨國情報合作,助長漏洞的利用。各國需專注於建立更強大的情報分享與威脅獵捕機制,以減少跨境協作障礙。

  1. 生成式 AI 精準鎖定社交工程攻擊
    生成式 AI 與社交媒體的結合使攻擊更加精準。例如:
    • 香港某財務人員因 AI 模擬高層聲音而損失 2500 萬美元;
    • 根據 Gartner,AI 增強的惡意攻擊已成為 2024 年前三季度的首要新興業務風險。
    攻擊目標包括 CEO、高層管理人員、HR 與 IT 團隊。企業必須加強資安教育,並優化針對社交工程攻擊的防禦策略。

前瞻性應對措施
面對持續進化的資安挑戰,企業需採取前瞻性策略:
• 投資生成式 AI 資安技能,確保防禦體系穩固;
• 部署零信任架構,進一步縮小攻擊面;
• 追蹤法規動態,確保合規與風險管理同步;
• 強化資安教育,打造全面的員工防禦網絡。

這些趨勢與應對措施將成為 2025 年企業資安策略的核心要素

“轉貼、分享或引用文章內容,請註明出處為竣盟科技 https://www.billows.tech , 以免觸法”
Salt Typhoon 狂襲:美國 8 家電信巨頭與數十國深陷駭客風暴

中國駭客組織「Salt Typhoon」已入侵數十個國家的電信公司,範圍涵蓋美國、印太地區、歐洲和其他地方

Photo Credit: Daily Security Review

在週三(12月4日)的白宮記者會上,美國總統拜登的副國家安全副顧問安妮·紐伯格(Anne Neuberger)警告,中國國家支持的駭客組織「Salt Typhoon」已經成功入侵數十個國家的電信公司,並對全球通訊基礎設施造成嚴重威脅。Neuberger透露,其中包括美國的八家主要電信公司,當中有四家公司此前未被公開報導過,突顯攻擊的廣泛性與隱蔽性。

她表示:「這些駭客活動可能已經持續了一至兩年,其影響範圍不僅限於印太地區,還波及歐洲及其他地區的電信企業。」她強調:「這是一項針對性極強的間諜行動,目標直指政府官員的敏感通訊,以及企業的核心智慧財產權。」

加密技術成為應對核心建議
在週二(12月3日),CISA 和 FBI 的高級官員共同建議美國民眾立即採用加密技術來保護通訊安全。他們指出,加密是應對此類網路攻擊的關鍵手段:「無論是文字訊息還是語音通訊,加密都能有效阻止駭客攔截後解讀信息。」這一建議不僅針對個人用戶,也適用於企業和政府部門,旨在大幅降低敏感數據被利用的風險。

T-Mobile與其他電信企業遭受攻擊
T-Mobile的資安長上週表示,公司的系統是透過一個有連接的有線網路供應商而被攻擊,但目前已經看不到任何駭客活動的跡象。Salt Typhoon這個駭客組織也被稱為FamousSparrow、Earth Estries、Ghost Emperor和UNC2286,自2019年起便針對東南亞的政府機構與電信公司進行入侵活動。CISA和FBI在10月底證實了這次駭客攻擊,Salt Typhoon入侵了多家電信公司的網路,包括T-Mobile、Verizon、AT&T和Lumen Technologies。

攻擊的規模與隱患
聯邦調查揭示,Salt Typhoon 不僅成功侵入部分美國政府官員的私人通訊平台,甚至深入竊取了政府執法部門的監聽平台數據,包括特定執法記錄與客戶通話詳情。這些行動表明駭客已在美國的關鍵基礎設施內部取得立足點,並可能進行長期的情報蒐集。

根據《華爾街日報》的分析,中國駭客可能已控制這些網路數月甚至更長時間,竊取包括企業與個人數據流量在內的海量資料,對國家安全與商業機密構成雙重威脅。

國際合作與防禦升級
為應對這次攻擊,CISA 聯合 FBI、國家安全局(NSA)及多個國際合作機構於週二(12月3日)發佈了專門針對 Salt Typhoon 的防禦指南。指南針對通訊基礎設施提出多項強化建議,包括:

*立即修補漏洞:要求企業和機構更新所有系統軟體,避免利用已知漏洞的攻擊。
*提升通訊保密性:鼓勵部署端到端加密的通訊方案,防止數據攔截。
*強化網路分段與監控:加強內部網路隔離,縮小駭客可能擴散的範圍。
*定期安全評估:要求系統管理員定期進行漏洞掃描和滲透測試,以提高網路防禦的敏捷性。

國際上,相關受害國家也加強了情報共享,並呼籲對中國的網路間諜行為採取更強有力的外交回應。這起事件可能推動更多國家參與制定全球網路安全協議,加強跨境協作應對日益頻繁的國家級網路攻擊。

對未來的影響與啟示
Salt Typhoon 的攻擊揭示了現代電信基礎設施的潛在風險,也暴露出全球在應對網路間諜行為上的防禦漏洞。以下是可行的下一步措施:

全球網路安全標準化:在國際層面推動建立統一的網絡安全規範,增強全球一致性。
技術創新投入:加速部署人工智能驅動的威脅檢測技術,探索量子密碼學應用,構建更加安全的通訊環境。
建立常態化聯合演習機制:促進政府、企業與技術專家的合作,模擬與測試應對大規模網路攻擊的能力。
Salt Typhoon 的事件不僅是一場網路安全危機,也是一個重要的警鐘,提醒全球必須更加專注於數位基礎設施的長期韌性與安全性。

Salt Typhoon駭客組織相關的部分的入侵指標(IOCs):

505b55c2b68e32acb5ad13588e1491a5
9218e2c37c339527736cdc9d9aad88de728931a3
25b9fdef3061c7dfea744830774ca0e289dba7c14be85f0d4695d382763b409b
2b5e7b17fc6e684ff026df3241af4a651fc2b55ca62f8f1f7e34ac8303db9a31
44ea2e85ea6cffba66f5928768c1ee401f3a6d6cd2a04e0d681d695f93cc5a1f
6d64643c044fe534dbb2c1158409138fcded757e550c6f79eada15e69a7865bc
b63c82fc37f0e9c586d07b96d70ff802d4b707ffb2d59146cf7d7bb922c52e7e

SmokeLoader 惡意軟體重出檯面,針對台灣的製造業和 IT 產業

SmokeLoader 惡意軟體因其多功能性與進階的規避技術而聞名,台灣企業成為最新目標

Photo Credit: SOC Prime

台灣的製造業、醫療保健及資訊科技等領域的企業,近日成為新的 SmokeLoader 惡意軟體攻擊活動的目標。SmokeLoader 是一款以其適應性和規避技術聞名的模組化惡意軟體。在此次攻擊中,它被用來直接執行惡意程式及指令,而非僅作為其他惡意軟體的下載媒介。

網路安全公司 Fortinet FortiGuard Labs 在一份報告中指出:「SmokeLoader 因其多功能性與高階的規避技術而聞名,其模組化的設計使它能執行廣泛的攻擊模式。」「雖然 SmokeLoader 主要是作為下載器來傳送其他惡意軟體,但在此案例中,它是從指令與控制(C2)伺服器下載外掛程式來自行執行攻擊。」

SmokeLoader 是一款於 2011 年首次在網路犯罪論壇上公開的惡意軟體下載器,主要用途是執行後續的惡意程式及指令。此外,它還能下載更多模組,擴充其功能以竊取資料、發動分散式阻斷服務(DDoS)攻擊,以及進行加密貨幣挖礦。

雲端運算安全公司 Zscaler ThreatLabz 對該惡意軟體的分析表示:「SmokeLoader 會偵測分析環境,生成假的網路流量,並混淆程式碼來規避偵測及阻礙分析。」「該惡意軟體系列的開發者持續提升其功能,透過引入新功能及混淆技術來阻礙分析工作。」

在 2024 年 5 月下旬,由歐洲刑警組織(Europol)主導的 Operation Endgame 行動中,與數個惡意軟體家族(例如 IcedID、SystemBC、PikaBot、SmokeLoader、Bumblebee 和 TrickBot)相關的基礎設施被拆除,導致 SmokeLoader 的活動大幅減少。

多達 1,000 個與 SmokeLoader 連結的 C2 網域被移除,超過 50,000 個受感染系統經由遠端清理。然而,該惡意軟體仍舊被網路威脅團體利用,透過新的 C2 基礎設施散發惡意程式及指令。Zscaler 表示,這主要歸因於網路上公開流通的許多破解版本,使得該惡意軟體仍具有活躍性。

根據 FortiGuard Labs 的發現,最新攻擊鏈的起點是一封帶有微軟 Excel 附件的網路釣魚電子郵件。當附件被開啟時,利用了多年前的安全漏洞(例如 CVE-2017-0199 和 CVE-2017-11882),挾帶一個名為 Ande Loader 的惡意軟體載入器,隨後將 SmokeLoader 部署到受感染的主機上。

SmokeLoader 包含兩個元件:stager 和主模組。

  • Stager 的目的是解密、解壓縮並將主模組注入到 explorer.exe 程序中執行。
  • 主模組則負責建立並維續持續性、與 C2 基礎設施通訊並執行指令。

該惡意軟體支持數種外掛程式,可以竊取登錄憑證、FTP 驗證資料、電子郵件地址、Cookie,以及來自網頁瀏覽器、Outlook、Thunderbird、FileZilla 和 WinSCP 的其他資訊。

FortiGuard Labs 提出幾項防禦措施以應對如 SmokeLoader 的威脅:

  • 防毒軟體保護: 確保防毒軟體的特徵碼是最新版本,以有效偵測及阻絕惡意軟體。
  • 網路釣魚攻擊意識培訓: 鼓勵企業組織利用免費資源來進行資訊安全意識的培訓。
  • 內容拆解與重建(CDR): 建置 CDR 服務,能使檔案文件中嵌入的惡意巨集失效。

Fortinet 解釋:「SmokeLoader 是一種能適應不同需求的模組化惡意軟體。在此案例中,SmokeLoader 是透過其外掛程式來執行攻擊,而非下載完整檔案來完成最後階段。這展現了 SmokeLoader 的靈活度,同時也警示分析人員,即使面對像這樣的知名惡意軟體,也需要特別謹慎小心。」

 SmokeLoader 惡意軟體相關的部分的入侵指標(IOCs):

15b00779bb5d457e76712ec3dd196c46
5fc6f24d43bc7ca45a81d159291955d1
89212a84f1b81d0834edb03b16a9db49
9ac835c38d4d0c6466e641427a2cf8f1
9edbf77e52249cc7c179ed1334847cdb
d0c53c25e4814001be39bd8e1d19e1f2
d20d31a0e64cf722051a8fb411748913
108a8b5f1eaf9ef078a3dc0210e6aa961d6b3787
431d44995111a40b0f8934c2f6e2406119ceeb92
4b37270aedc88397c027703f444ccaed9c23b862