美國司法部將勒索軟體調查的優先級提高到等同於恐怖主義(Terrorism),另白宮發公開信敦促美企嚴謹應對勒索軟體的風險

美國6月3日上午消息,美國司法部官員稱,在輸油管道公司 Colonial Pipeline遭遇駭攻,以及網路犯罪造成的損害不斷增加之後,美國司法部正在提升對勒索攻擊的調查等級,提升至與恐怖主義案件類似的優先級別。根據一份在周四發給全美各地檢察官辦公室的內部指南,稱勒索調查應與華盛頓最近成立的特別專案小組集中協調。

上個月,操作DarkSide勒索軟體的駭客組織攻擊美國東岸輸油管道,導致系統癱瘓,駭客要求Colonial Pipeline支付約500萬美元以換取解密工具。司法部在指南中表示,勒索軟體和數位勒索對國家構成的威脅日益增加,為了應對危機,美國認為應該加強追蹤能力。

另據NBC報導,拜登政府正在採取行動,將勒索軟體攻擊視為“國家安全威脅”,利用情報機構監視外國罪犯,並考慮對俄羅斯境內的駭客進行攻擊性網路行動。

司法部決定對勒索軟體予以打擊,此舉說明它的優先順序已經提升;以前美國司法部只是用這種方式對付恐怖主義,不包括勒索軟體。在操作過程中,未來美國檢察官辦公室在處理勒索軟體相關案件時,可能會與華盛頓分享案件詳細資訊和技術資訊。

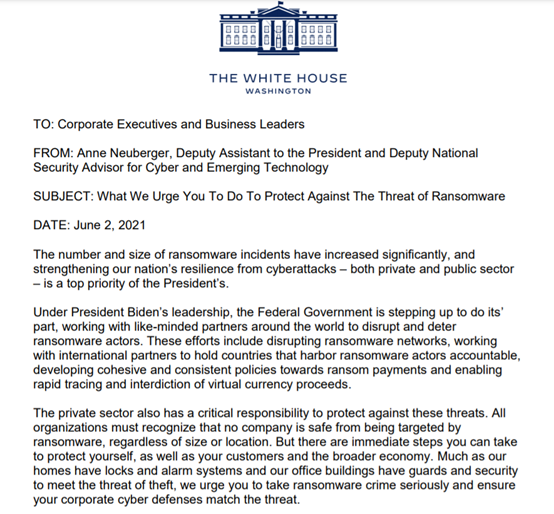
另外,美國白宮向企業發公開信,促請企業緊急行動應對勒索軟體威脅。信件由美國國家安全委員會首席網路安全顧問Anne Neuberger發出,信中促請企業認真對待勒索軟體罪行,確保企業數位防禦可應對威脅。信件亦表示,視勒索軟體為核心業務營運威脅多於視之為數據盜竊風險的企業,在回應及恢復時會更具效率。白宮表示在應對勒索軟體攻擊問題上,美國政府正在與世界各國合作,追究勒索軟體參與者和窩藏他們的國家的責任,敦促各公司加大力度處理勒索軟體攻擊的威脅。

Neuberger還強調了幫助防禦勒索軟體攻擊的最佳實踐:

*實施拜登總統行政命令中的五個最佳實踐

*備份您的數據、系統images和配置,定期對其進行測試,並使備份保持離線狀態

*及時更新和修補系統

*測試您的事件回應計劃

*使用第三方滲透測試檢查您的安全團隊的工作

*細分您的網路

在過去 30 天內發生了幾起勒索軟體事件(Colonial Pipeline關閉了美國最大的管道,全球最大的肉類加工商 JBS 也被迫停產等)影響了美國關鍵企業之後,白宮發布了這封信,所有這些攻擊,據信都是由俄羅斯的網絡路犯罪組織精心策劃的。
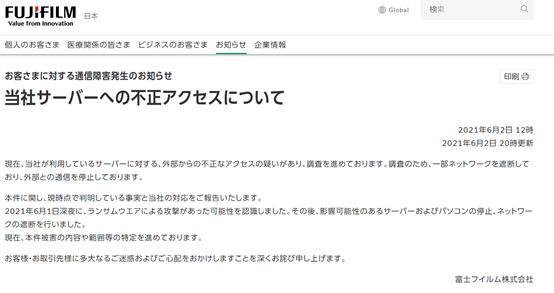
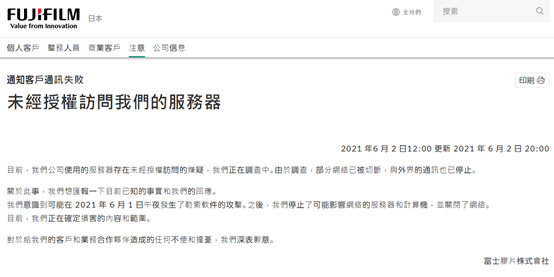
日本富士軟片 (FUJIFILM )為對抗潛在的勒索軟體攻擊,關閉系統,斷開與外部連線

Key Points:

*這家日本公司週三表示,它在 6 月 1 日晚上發現到遭勒索軟體攻擊的可能性,並採取措施暫停所有受影響的系統。

*富士軟片控股公司 (FUJIFILM)正在調查從公司外部的非法第三方存取其伺服器的資安事件

*FUJIFILM表示正在努力確認未經授權存取的規模

根據東京路透社6 月3日報導——FUJIFILM在6 月2日宣布,由於1日午夜發現到勒索軟體攻擊的可能性,確認其使用的伺服器涉嫌被外部非法存取,正在調查資料是否外洩。FUJIFILM為了防止損害擴大,關閉網路並與外部通信斷開連接,目前無法通過電話或電子郵件回覆客戶,系統恢復時間也未定。

FUJIFILM這家跨國公司最出名的是照相機和底片製造商——最近也生產高科技醫療設備,包括用於快速處理 Covid-19 測試的設備。

根據新西蘭先驅報,FUJIFILM當地合夥人收到的電郵上說,“FUJIFILM將關閉網路和伺服器環境,因此將無法接收和履行訂單,我們意識到這對業務產生了重大影響,但目前尚不清楚這種情況會持續多久。”

雖然 FUJIFILM 沒有說明遭到哪個勒索軟體組織的攻擊,但資安公司Advanced Intel的CEO Vitali Kremez 告訴 BleepingComputer,他們追踪到FUJIFILM 在上個月(似乎5 月 15 日)感染了Qbot 惡意軟體,QBot是一種木馬,用於資料竊或潛入網路,並被REvil 勒索軟體的幕後駭客廣泛利用。

FUJIFILM全球員工超過 37,000 名,在2020 年的收入超過 200 億美元,無疑是網路犯罪分子有利可圖的目標。

美國稱對肉類供應巨頭 JBS 的勒索軟體攻擊可能來自俄羅斯,白宮就此事直接與俄羅斯政府聯繫

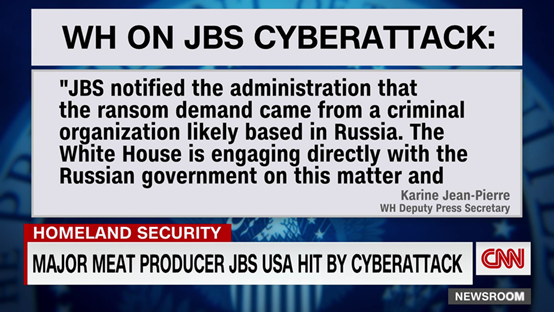
白宮週二(6/1)表示,JBS總公司告訴美國政府,對在其北美和澳洲的肉類生產造成癱瘓的勒索軟體攻擊源於一個可能設在俄羅斯的犯罪組織。雖然 JBS在(5/31)已發布了一份官方聲明,稱其北美和澳洲的部分 IT系統在周日(5/30)受到網路攻擊的影響,但並未將其稱為勒索軟體攻擊,然而今天白宮首席副新聞秘書 Karine Jean-Pierre 告訴記者,證實JBS收到了可能來自俄羅斯的攻擊者的勒索信。

Photo Credit:CNN

“肉類生產商 JBS 週日通知我們,他們是勒索軟體攻擊的受害者。白宮已向 JBS 提供援助,我們的團隊和農業部與他們的領導層進行了多次交談。白宮正在就此事直接與俄羅斯政府接觸,並傳達出負責任的國家不窩藏勒索軟體罪犯的訊息。聯邦調查局正在調查這一事件,CISA 正在與聯邦調查局協調,為該公司提供技術支援,以從勒索軟體攻擊中恢復。”Jean-Pierre說。

IT 系統在現代肉類加工廠中必不可少,電腦用於多個階段,包含計費,生產線和運輸等。據貿易組織Beef Central 稱,“超市和其他大型終端用戶,如麥當勞的漢堡肉餅供應,將成為受影響最直接的客戶,因為他們需要持續供應”。據彭博社報導,JBS 的五家最大的牛肉工廠都在美國,停產已經使那裡五分之一的肉類生產停止。同時澳洲和加拿大的工廠也受到影響,但該公司的南美業務並未中斷。

關於JBS:

*JBS 是全球最大的肉類供應商,在 15個國家/地區擁有 150 多家工廠

*它由牧場主 José Batista Sobrinho 於 1953 年在巴西成立,當時是一家屠宰企業

*公司目前在全球擁有超過 150,000 名員工

*其客戶包括大型超市和快餐店麥當勞等

*在美國,JBS加工該國近四分之一的牛肉和五分之一的豬肉

1名白宮官員透露,美國農業部、國土安全部和其他機構正在密切關注肉品和家禽類的供應。這名官員提到,這些部門也與農產品加工商合作,確保商品流通,且不會因網路攻擊事件而發生價格操縱的問題。另共和黨聯邦參議員John Thune表示:「這類網路攻擊突顯了國家食物供應鏈的安全性是相當脆弱,美國需要讓肉類加工產業分散,避免過度集中在少數公司。」

根據網路安全公司Recorded Future的高級安全架構師Allan Liska表示,自2020年5月以來,公開報導的食品公司勒索軟體攻擊事件已有40多起。

上個月,在針對 Colonial Pipeline遭勒索軟體攻擊後,美國東南部的燃料輸送中斷了六天,造成汽油短缺,為了恢復系統Colonial Pipeline向DarkSide勒索軟體的背後駭客支付了 440 萬美元的贖金。

*****6月3日更新*****

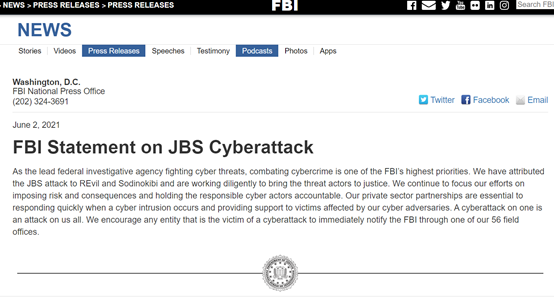
美國聯邦調查局(FBI)週三(6/2)證實,臭名昭著的REvil(也稱為 Sodinokibi)是全球最大肉類供應商JBS遭勒索軟體攻擊的幕後黑手。

有關REvil勒索軟體的情資:

https://otx.alienvault.com/pulse/60620612447fce2d8297e899

https://otx.alienvault.com/pulse/600ee787c56de0374e0aafc0

https://otx.alienvault.com/pulse/5ef222cc894e26def88c012f?fbclid=IwAR3kW9d-gk-6L_ZXX9oV0smDFV3K-PppBIw_tIrM4iwKqT9VJ1WrwzptSh8

日本富士通(Fujitsu)的ProjectWEB平台經非法第三方存取,造成政府機構的數據外洩,包含日本外交部,交通部,內閣網路安全中心,和成田機場等現已經暫停使用該平台。

5月24日,據日本政府進行調查的內閣網路安全中心(National center of Incident readiness and Strategy for Cybersecurity,NISC)稱,富士通的ProjectWEB平台發現了入侵事件,NISC向政府和重要基礎建設機構發出警告,富士通在NISC調查人員介入後,於5月25日關閉了ProjectWEB平台,以調查漏洞的範圍和原因。

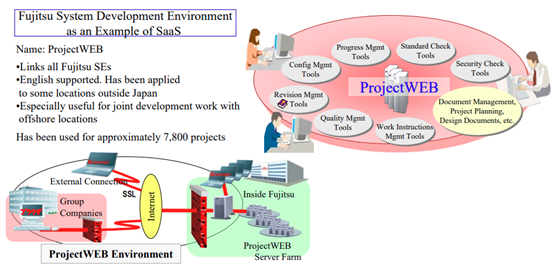
日本富士通的ProjectWEB,是一個軟體即服務(SaaS)平台,可透過ProjectWEB共享專案相關資料,Photo Credit: 日本富士通

迄今為止,已被公佈受影響的機構包括國土交通省,外交部,內閣網路安全中心和成田機場等。竊取的數據包括政府僱員存儲在ProjectWEB上的檔案,ProjectWEB是富士通在2000年中期推出的基於雲的企業協作和檔案共享平台,如今已被日本政府機構廣泛使用。

富士通ProjectWEB事件相關時間:

2021年5月6日   富士通發現非法第三方存取Project WEB的踪跡。

2021年5月14日 富士通報告非法第三方存取交通部系統,造成數據外洩。

2021年5月17日 富士通報告由於非法第三方存取成田國際機場系統而導致數據外洩。

2021年5月20日 成田國際機場宣布航班資料管理系統的資料外洩。

2021年5月24日 NISC宣布也是受害單位,並向政府和重要的基礎設施機構發出警告。

2021年5月25日 富士通暫停Project WEB系統的運作。

2021年5月25日 富士通宣布非法第三方存取ProjectWEB。

2021年5月26日富士通報告非法第三方存取外交部系統,造成數據外洩。

使用ProjectWEB的成田機場20日表示,對飛機的飛航管理相關資料遭竊;國土交通省昨天公布,至少有7萬6000名轄下公務員與業務相關人士的電子郵件帳號、電子郵件系統與網路設定等資訊外流。另外,外交部也說,有提供給富士通的資料外流。

目前尚不清楚非法第三方(攻擊者)的身份以及是否是由於利用漏洞或針對性的供應鏈攻擊而發生入侵事件,另日本富士通表示,會認真面對此事,與相關單位商討後續處理方式,全力支援受害的客戶。

Sources:

https://www.documentcloud.org/documents/20791612-japanese-cabinet-cyber-security-center-warning-about-projectweb-leaks-part-1

https://www.documentcloud.org/documents/20791611-japanese-cabinet-cyber-security-center-warning-about-projectweb-leaks-part-2

https://www3.nhk.or.jp/nhkworld/en/news/20210526_28/