台灣照明控制領域製造商遭 RansomHub 攻擊,揭示企業資安風險與挑戰

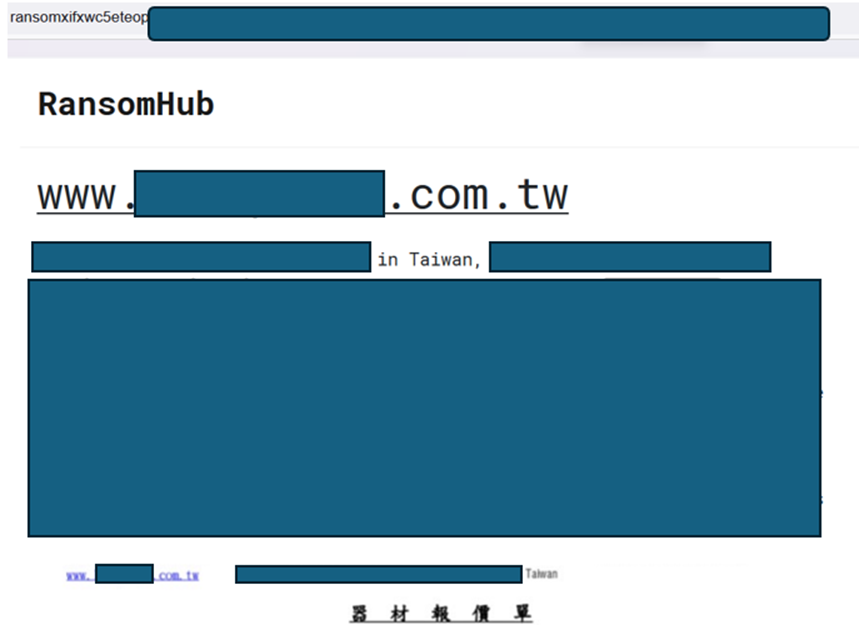
2024年1月16日,竣盟科技在RansomHub的暗網揭密網站上發現,台灣一家知名照明控制系統製造商遭受勒索軟體集團RansomHub的攻擊。RansomHub聲稱已獲取該企業46 GB的敏感數據,並威脅將於1月24日公開這些資料,這些資料包括客戶資料、設計文件及財務資訊。此次攻擊對該企業的運營及聲譽造成了嚴重影響,凸顯了在數位轉型過程中對資安防護的迫切需求。

RansomHub 的攻擊模式與策略

RansomHub 以其高效的「雙重勒索」策略而著名:

  • 加密數據:攻擊者鎖定企業的關鍵數據,要求高額贖金以解鎖。
  • 洩露威脅:若受害企業拒絕支付,攻擊者將公開機密資料,增加壓力。

RansomHub 通常針對技術密集型產業進行攻擊,利用釣魚郵件、弱密碼漏洞及不當配置進行滲透,並利用橫向移動技術擴大對系統的控制。

傳統製造業的資安挑戰

此次事件暴露了傳統製造業在數位轉型過程中對資安的重視不足。儘管該企業在技術研發方面領先市場,但其資安防護能力顯然未能應對日益複雜的網路威脅。

應對RansomHub攻擊的策略建議

建議企業採取以下策略來加強防禦:

  1. 強化員工教育與終端防護
    定期進行資安培訓,幫助員工識別釣魚攻擊和社交工程手段,並部署端點偵測與回應工具(EDR),即時偵測並回應可疑活動。
  2. 採用零信任架構(Zero Trust Architecture)
    實現強化的身份驗證和最低權限訪問原則,確保即便攻擊者成功滲透系統,也無法在內部橫向移動,擴大對其他資源的控制。
  3. 資料加密與離線備份策略
    對所有敏感資料進行強加密,並確保備份系統與主網隔離,定期測試備份恢復流程,確保業務能夠在遭受勒索攻擊後迅速恢復。
  4. 規劃前瞻性資安技術
    企業應評估並規劃採用後量子密碼學(PQC)等技術,提前做好準備以應對未來可能出現的高級加密破解威脅,確保在面對新型攻擊時保持競爭力。
  5. 引入欺騙技術(Deception Technology)
    部署欺騙技術,在企業內部設置假目標或虛擬資源,誘使攻擊者進行錯誤的行動或揭示其入侵路徑。這樣的策略能有效迷惑攻擊者,減少實際資源的暴露風險,並為安全團隊爭取更多反應時間。

台灣製造業的資安危機與未來展望

2024 年,RansomHub 頻繁鎖定台灣企業,以下是一些主要攻擊事件:

  1. 2024 年 6 月:攻擊台灣一家電腦大廠,造成數據洩露。
  2. 2024 年 8 月:攻擊台灣知名教科書大廠,竊取敏感資料。
  3. 2024 年 9 月:入侵台灣日系電機廠商,疑似竊取機密資料。
  4. 2024 年 10 月:攻擊台灣被動元件大廠,洩露核心技術資料。

攻擊頻率和規模顯著上升,特別是針對照明控制領域巨頭的攻擊,進一步提醒企業,網絡安全不僅是技術問題,更是企業治理和風險管理的核心議題。資安專家強調,企業必須將資安納入整體數位轉型戰略,建立全面的防禦體系,以應對日益複雜的跨境威脅,保護數據資產與競爭力。

結語:未來行動的迫切性

RansomHub 的持續活動顯示,全球網路威脅正在快速演變。對台灣企業而言,這既是警示,也是機遇。加強資安投入,提升風險抵禦能力,將是未來避免類似事件發生的關鍵。

有關RansomHub勒索軟體的部分入侵指標(Indicator of compromise -IOCs):

5089fd6ce6d8c0fca8d9c4af7441ee9198088bfba6e200e27fe30d3bc0c6401c

3e2272b916da4be3c120d17490423230ab62c174

b2a2e8e0795b2f69d96a48a49985fb67d22d1c6e8b40dadd690c299b9af970d4

173.44.141.226

185.174.101.240

38.180.81.153

104.238.61.144

88.119.175.65

23.227.193.172
Clop 勒索軟體利用 Cleo 檔案傳輸漏洞進行大規模攻擊 至少 66 家公司數據外洩

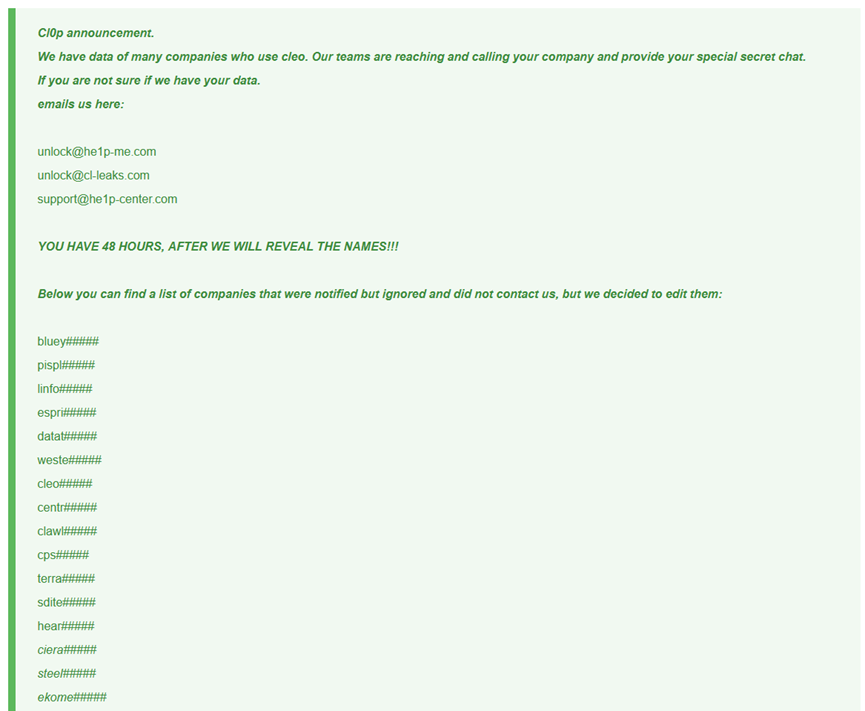
近期,Clop 勒索軟體集團再次展開攻擊,聲稱成功利用 Cleo 檔案傳輸工具的安全漏洞,竊取至少 66 家企業的敏感數據。本次攻擊主要針對 Cleo 的企業級 MFT(Managed File Transfer)解決方案,包括旗下系統 Harmony、VLTrader 和 LexiCom,此事件迅速引發全球網路安全領域的高度警戒。Clop 在其暗網的勒索網站上曝光部分受害企業名單,並威脅在 48 小時內公開完整名單,除非企業支付贖金以阻止數據外洩。

2024 年 12 月 13 日,CISA(美國網路安全與基礎設施安全局)證實,攻擊者利用 Cleo MFT 軟體中的關鍵漏洞 CVE-2024-50623,該漏洞允許未經身份驗證的攻擊者在受害主機上執行任意的 Bash 或 PowerShell 指令。此漏洞源自自動運行目錄的預設配置,導致攻擊者能遠端部署惡意程式,並在網路中建立持久化訪問通道。CISA 更在其公告中警告,此漏洞已被實際用於勒索軟體攻擊,對企業安全構成重大威脅。

資安公司 Huntress 於 12 月 9 日首次發出警告,表示從 12 月 3 日開始偵測到針對 Cleo 系列 MFT 工具的攻擊活動,並懷疑攻擊者正在利用未修補的漏洞進行大規模入侵行動。隨後,Huntress 進一步披露,Cleo 曾於 10 月份針對該漏洞發布修補,但修補措施不完整,可能間接導致此次事件的發生。


Clop 勒索軟體的手法分析

1. 攻擊技術與漏洞利用

Clop 展現了高超的漏洞挖掘與攻擊技巧,針對 Cleo 檔案共享系統中的安全漏洞發起精準攻擊。這些工具廣泛應用於企業的大型敏感數據傳輸,其漏洞一旦被利用,便可能對數據安全造成嚴重影響。

此次攻擊的技術特徵包括:

  • 針對未修補漏洞的高效利用:攻擊者可能掌握零日漏洞,並迅速部署攻擊工具。
  • 廣泛但有針對性的目標選擇:Clop 聚焦於依賴 Cleo 工具的企業,目標明確且具有高價值。

2. 雙重勒索策略

Clop 採用了熟練的雙重勒索模式,威脅受害者若不支付贖金,將公開其敏感數據。他們在公告中提到:

「我們擁有許多使用 Cleo 的公司的數據。我們的團隊正在聯繫貴公司,並提供專屬秘密聊天。如果您不確定我們是否擁有您的數據,請通過以下郵件聯繫:
unlock@he1p-me[.com
unlock@cl-leaks[.com
support@he1p-center[.com
您有 48 小時時間,否則我們將公佈受害公司的名稱!」


Huntress 和資安業界的初步應對

Huntress 於 12 月 9 日提醒業界注意 Cleo 檔案傳輸工具中的可疑活動,並呼籲企業立即採取行動修補漏洞。此外,資安專家建議受影響企業採取以下措施:

  1. 漏洞修補:檢查 Cleo 檔案傳輸工具的版本,並應用供應商最新的安全更新。
  2. 數據分類與加密:將最敏感的數據進行加密處理,即使被竊取也難以利用。
  3. 多因素身份驗證(MFA):提高檔案傳輸工具的使用安全性,降低帳戶被攻破的風險。
  4. 網路隔離:對受影響系統進行隔離,防止進一步的攻擊蔓延。

Clop攻擊模式的長期影響

Clop 對 Cleo 工具的攻擊延續了其針對檔案傳輸工具的戰略。在過去數年內,Clop 也曾利用 Accellion、GoAnywhere 和 MOVEit 的漏洞發起類似攻擊,影響數百家企業。此次事件再次強調了以下風險:

  • 供應鏈安全挑戰:企業使用的第三方工具漏洞可能成為重大威脅。
  • 文件傳輸工具的關鍵性:這類工具在數據交換中的核心角色使其成為高價值攻擊目標。

結論與建議

本次 Clop 勒索軟體針對 Cleo檔案傳輸漏洞的攻擊,對全球企業敲響了警鐘。企業應立即加強對檔案傳輸工具的安全監控,並建立完備的應急回應計劃。同時,網路安全業界需要加強威脅情報共享,推動供應商加速漏洞修補流程,以降低此類事件重演的可能性。

對於受影響的組織而言,應保持警惕,與法律機構和資安專家合作,採取全面的應對措施,最大程度減輕攻擊帶來的影響。

有關Clop勒索軟體的部分入侵指標(Indicator of compromise -IOCs):

Play 勒索軟體聲稱入侵 Krispy Kreme,威脅洩露公司機密數據

重點摘要

  1. Krispy Kreme 資料外洩事件:
    知名的 Play 勒索軟體集團公開聲稱對 Krispy Kreme 的資料外洩事件負責,並威脅於 48 小時內公開相關數據。
  2. 數據洩露風險:
    該組織揚言洩露公司內部敏感資料,對企業聲譽與運營構成重大威脅。
  3. 雙重勒索策略:
    Play 勒索軟體採用「雙重勒索」手法,先竊取資料後加密系統,迫使企業支付贖金。
  4. 全球目標與影響:
    Play 勒索軟體集團曾多次對全球多個行業發動攻擊,具備高度威脅性。
  5. 國際背景與連結:
    最新報告指出,該集團與北韓APT駭客存在合作關係,進一步加劇其攻擊的複雜性與破壞性。

事件詳情

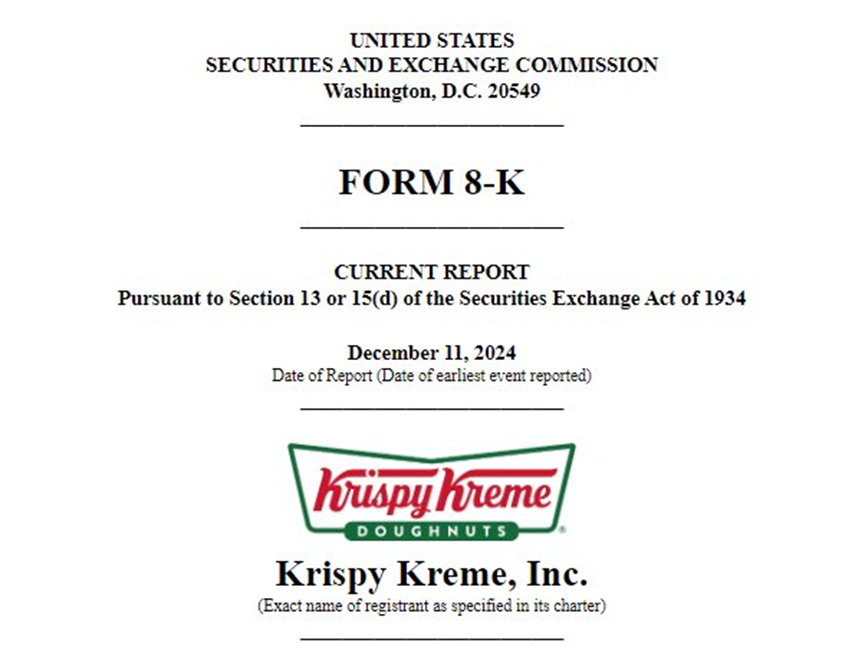
Krispy Kreme 作為廣受喜愛的甜甜圈品牌,於 2024 年 12 月 11 日正式披露其美國業務因資料外洩而受到影響。

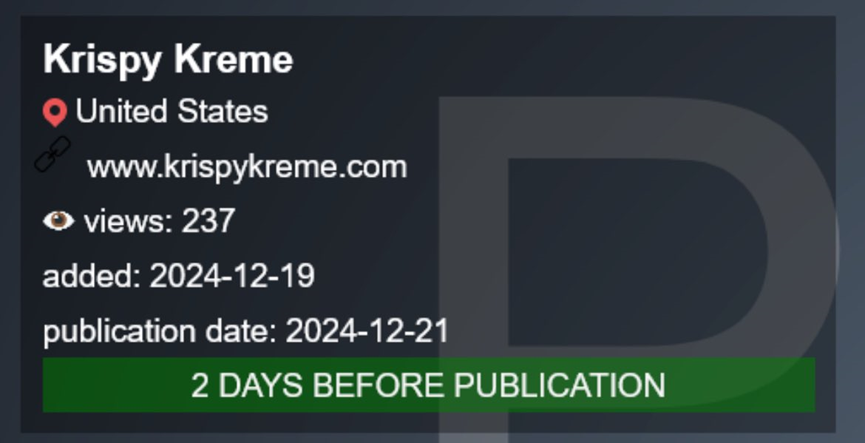
當時攻擊者身份尚未明確,但竣盟科技的暗網研究於 2024 年 12 月 19 日發現,Play 勒索軟體集團(亦稱 PlayCrypt)已在其暗網揭秘網站上公開承認此次攻擊的責任,並表示若企業不在指定期限內回應要求,將公開內部機密資料。根據聲稱,可能洩露的資料包括:

  • 身份證明文件
  • 客戶相關檔案
  • 員工薪資資訊
  • 財務相關數據
  • 預算與會計記錄
  • 稅務文件
  • 私密及個人機密信息

背景與威脅評估

Play 勒索軟體集團自 2022 年 6 月首次現身以來,迅速成為全球網路安全領域的重大威脅。他們專門針對商業、政府、基礎建設、醫療以及媒體等多個領域發動攻擊,足跡遍及北美、南美及歐洲,展現其攻擊範圍與技術的高度成熟性。

該集團採用「雙重勒索模式」,不僅加密受害者的數據,還威脅公開其敏感信息,以進一步施壓受害者支付贖金。2023 年 6 月,該組織針對瑞士政府部門發動的一次攻擊,導致數十萬人個人信息被洩露,成為其最具影響力的事件之一。

在 2024 年 7 月,Play 勒索軟體針對 Linux ESXi 環境推出新型變體,攻擊手段再度升級。同年 10 月,Palo Alto Networks 的 Unit 42 團隊揭示,該集團與北韓政府支持的駭客合作,進一步提升攻擊的國際化與組織化程度。

總結與建議

此次 Krispy Kreme 事件再度凸顯勒索軟體集團的威脅性與其攻擊手段的多樣化。隨著與國家支持駭客合作的跡象浮現,Play 勒索軟體集團已成為全球企業面臨的重大安全挑戰。建議企業加強內部資安防禦能力,採取多層次的應對策略,並確保針對此類威脅具備迅速回應的機制,以降低可能帶來的業務與聲譽損害。

有關PLAY勒索軟體的部分入侵指標(Indicator of compromise -IOCs):

e12f93d462a622f32a4ff1e646549c42                  

f01eae4ee3cc03d621be7b0af7d60411

540853beffb0ba9b26cf305bcf92fad82599eb3c

e3069713add2d99750af6c30580fb3595a0b6abc             

254ae6690c9e37fa7d249e8578ee27393e47db1913816b4982867584be7

99e2ebf8cec6a0cea57e591ac1ca56dd5d505c2c3fc8f4c3da8fb8ad49f1527e   

b1ac26dac205973cd1288a38265835eda9b9ff2edc6bd7c6cb9dee4891c9b449

b4f5d37732272f18206242ccd00f6cad9fbfc12fae9173bb69f53fffeba5553f

“轉貼、分享或引用文章內容,請註明出處為竣盟科技 https://www.billows.tech , 以免觸法”

支付298萬美元贖金無濟於事:角川集團仍難擋BlackSuit勒索軟體洩密風暴

據報導,日本知名媒體巨頭角川公司在2024年6月遭受了嚴重的網路攻擊,最終向與俄羅斯有關的BlackSuit勒索軟體集團支付了298萬美元贖金。然而,即便如此,該組織仍違背承諾,洩露了大量被盜數據。

什麼是 BlackSuit 勒索軟體?

BlackSuit 是一種具有高針對性和高破壞力的勒索軟體,自 2023 年底以來,Darktrace 已偵測到其滲透進入多家美國企業的網路。該勒索軟體的攻擊範圍廣泛,目標行業涵蓋藝術、娛樂、房地產、公共管理、國防以及社會保障等領域。

根據報導,BlackSuit 勒索軟體已索要超過 5 億美元的贖金,單次最高要求達到 6,000 萬美元。在過去BlackSuit針對的目標包括,CDK Global(一家專注於汽車零售技術的全球公司);多家教育機構(特別是美國的高等教育機構);Octapharma Plasma(一家專注於血漿治療的全球生物醫藥公司);巴西政府(影響其多個公共部門運營)等等。

攻擊始末與初步影響

這場網路攻擊於6月8日首次發生,目標鎖定角川的伺服器,涵蓋支援流行視訊串流平台Niconico及其相關服務的系統。攻擊者BlackSuit聲稱對此事件負責,並表示在發動攻擊前幾週已成功滲透角川網路,利用系統漏洞存取了大量敏感數據,包括員工詳細資料、合約文件以及財務記錄等。

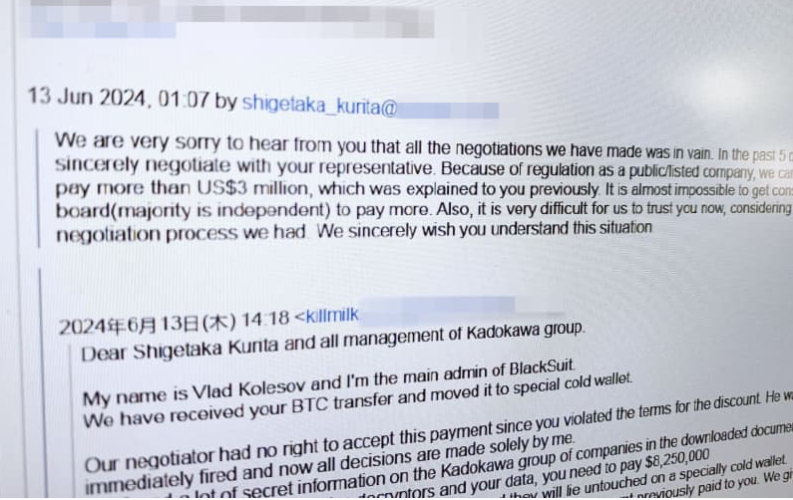
BlackSuit駭客組織向角川高層發送的電子郵件,Photo Credit: 共同通訊社

作為日本媒體領域的龍頭企業,角川以其多元的出版、電影及網路服務業務享譽業界。然而,這次攻擊對其運營帶來了毀滅性影響。Niconico服務被迫中斷數週,角川不得不採取臨時措施以維持部分平台功能。此外,其出版和商品業務也因延誤而受挫,進一步損害了公司聲譽與財務穩定性。

緊張的贖金談判

根據網路安全公司Unknown Technologies曝光的內部信件,角川公司與攻擊者之間的談判充滿緊張與不確定性。BlackSuit初步索要825萬美元的巨額贖金,然而,角川子公司Dwango Co.的營運長栗田茂隆(Shigetaka Kurita)表示該數額無法接受。栗田在與攻擊者的溝通中指出,由於公司在此前涉及東京奧運賄賂醜聞後採取了更加嚴格的合規政策,支付金額被限制在300萬美元以下。

最終,雙方協議支付價值298萬美元的比特幣(44枚),以換取攻擊者刪除被盜數據的承諾。然而,支付完成後,BlackSuit仍洩露了大部分敏感數據,包括Dwango Co.所有員工的個人信息及其他公司機密資料。

資料洩露與後續影響

此次數據洩露對角川公司及其相關利害關係人造成了深遠影響。雖然角川公司聲明未涉及信用卡資訊洩露,但洩露的員工個資與公司敏感數據嚴重損害了其公眾形象,並引發用戶及投資人的強烈不滿。

據分析,這些資料已被BlackSuit在暗網公開展示。角川公司對外表示,警方已介入調查,並拒絕正面回應是否支付贖金。然而,支付贖金的消息經洩露後,再次引發了有關勒索談判的道德與實際效果的激烈討論。專家警告稱,向攻擊者支付贖金不僅可能鼓勵其繼續犯罪,還不能保證資料不被洩露或受害者不被再次攻擊。

結語

角川的經歷提醒我們,面對不斷進化的勒索軟體攻擊,企業不僅需要加強技術防禦,更應在管理層面建立更健全的資安文化與預案。將資源投入於預防與恢復能力建設,才是最有效的應對方式。

BlackSuit勒索軟體的部分的入侵指標(IOCs):

0bb61c0cff022e73b7c29dd6f1ccf0e2                 

1b2b0fc8f126084d18c48b4f458c798b                

3900ebc7766f3894fb1eb300460376ad

3bf1142b3294c23852852053135ec0df

519dc779533b4ff0fc67727fecadba82

6015e6e85d0d93e60041fa68c6a89776    

76a2363d509cc7174c4abee9a7d7ae68   

820cfde780306e759bb434da509f7a91

b54240c98ca23202e58a1580135ad14c

bed5688a4a2b5ea6984115b458755e90

Salt Typhoon 狂襲:美國 8 家電信巨頭與數十國深陷駭客風暴

中國駭客組織「Salt Typhoon」已入侵數十個國家的電信公司,範圍涵蓋美國、印太地區、歐洲和其他地方

Photo Credit: Daily Security Review

在週三(12月4日)的白宮記者會上,美國總統拜登的副國家安全副顧問安妮·紐伯格(Anne Neuberger)警告,中國國家支持的駭客組織「Salt Typhoon」已經成功入侵數十個國家的電信公司,並對全球通訊基礎設施造成嚴重威脅。Neuberger透露,其中包括美國的八家主要電信公司,當中有四家公司此前未被公開報導過,突顯攻擊的廣泛性與隱蔽性。

她表示:「這些駭客活動可能已經持續了一至兩年,其影響範圍不僅限於印太地區,還波及歐洲及其他地區的電信企業。」她強調:「這是一項針對性極強的間諜行動,目標直指政府官員的敏感通訊,以及企業的核心智慧財產權。」

加密技術成為應對核心建議
在週二(12月3日),CISA 和 FBI 的高級官員共同建議美國民眾立即採用加密技術來保護通訊安全。他們指出,加密是應對此類網路攻擊的關鍵手段:「無論是文字訊息還是語音通訊,加密都能有效阻止駭客攔截後解讀信息。」這一建議不僅針對個人用戶,也適用於企業和政府部門,旨在大幅降低敏感數據被利用的風險。

T-Mobile與其他電信企業遭受攻擊
T-Mobile的資安長上週表示,公司的系統是透過一個有連接的有線網路供應商而被攻擊,但目前已經看不到任何駭客活動的跡象。Salt Typhoon這個駭客組織也被稱為FamousSparrow、Earth Estries、Ghost Emperor和UNC2286,自2019年起便針對東南亞的政府機構與電信公司進行入侵活動。CISA和FBI在10月底證實了這次駭客攻擊,Salt Typhoon入侵了多家電信公司的網路,包括T-Mobile、Verizon、AT&T和Lumen Technologies。

攻擊的規模與隱患
聯邦調查揭示,Salt Typhoon 不僅成功侵入部分美國政府官員的私人通訊平台,甚至深入竊取了政府執法部門的監聽平台數據,包括特定執法記錄與客戶通話詳情。這些行動表明駭客已在美國的關鍵基礎設施內部取得立足點,並可能進行長期的情報蒐集。

根據《華爾街日報》的分析,中國駭客可能已控制這些網路數月甚至更長時間,竊取包括企業與個人數據流量在內的海量資料,對國家安全與商業機密構成雙重威脅。

國際合作與防禦升級
為應對這次攻擊,CISA 聯合 FBI、國家安全局(NSA)及多個國際合作機構於週二(12月3日)發佈了專門針對 Salt Typhoon 的防禦指南。指南針對通訊基礎設施提出多項強化建議,包括:

*立即修補漏洞:要求企業和機構更新所有系統軟體,避免利用已知漏洞的攻擊。
*提升通訊保密性:鼓勵部署端到端加密的通訊方案,防止數據攔截。
*強化網路分段與監控:加強內部網路隔離,縮小駭客可能擴散的範圍。
*定期安全評估:要求系統管理員定期進行漏洞掃描和滲透測試,以提高網路防禦的敏捷性。

國際上,相關受害國家也加強了情報共享,並呼籲對中國的網路間諜行為採取更強有力的外交回應。這起事件可能推動更多國家參與制定全球網路安全協議,加強跨境協作應對日益頻繁的國家級網路攻擊。

對未來的影響與啟示
Salt Typhoon 的攻擊揭示了現代電信基礎設施的潛在風險,也暴露出全球在應對網路間諜行為上的防禦漏洞。以下是可行的下一步措施:

全球網路安全標準化:在國際層面推動建立統一的網絡安全規範,增強全球一致性。
技術創新投入:加速部署人工智能驅動的威脅檢測技術,探索量子密碼學應用,構建更加安全的通訊環境。
建立常態化聯合演習機制:促進政府、企業與技術專家的合作,模擬與測試應對大規模網路攻擊的能力。
Salt Typhoon 的事件不僅是一場網路安全危機,也是一個重要的警鐘,提醒全球必須更加專注於數位基礎設施的長期韌性與安全性。

Salt Typhoon駭客組織相關的部分的入侵指標(IOCs):

505b55c2b68e32acb5ad13588e1491a5
9218e2c37c339527736cdc9d9aad88de728931a3
25b9fdef3061c7dfea744830774ca0e289dba7c14be85f0d4695d382763b409b
2b5e7b17fc6e684ff026df3241af4a651fc2b55ca62f8f1f7e34ac8303db9a31
44ea2e85ea6cffba66f5928768c1ee401f3a6d6cd2a04e0d681d695f93cc5a1f
6d64643c044fe534dbb2c1158409138fcded757e550c6f79eada15e69a7865bc
b63c82fc37f0e9c586d07b96d70ff802d4b707ffb2d59146cf7d7bb922c52e7e

SmokeLoader 惡意軟體重出檯面,針對台灣的製造業和 IT 產業

SmokeLoader 惡意軟體因其多功能性與進階的規避技術而聞名,台灣企業成為最新目標

Photo Credit: SOC Prime

台灣的製造業、醫療保健及資訊科技等領域的企業,近日成為新的 SmokeLoader 惡意軟體攻擊活動的目標。SmokeLoader 是一款以其適應性和規避技術聞名的模組化惡意軟體。在此次攻擊中,它被用來直接執行惡意程式及指令,而非僅作為其他惡意軟體的下載媒介。

網路安全公司 Fortinet FortiGuard Labs 在一份報告中指出:「SmokeLoader 因其多功能性與高階的規避技術而聞名,其模組化的設計使它能執行廣泛的攻擊模式。」「雖然 SmokeLoader 主要是作為下載器來傳送其他惡意軟體,但在此案例中,它是從指令與控制(C2)伺服器下載外掛程式來自行執行攻擊。」

SmokeLoader 是一款於 2011 年首次在網路犯罪論壇上公開的惡意軟體下載器,主要用途是執行後續的惡意程式及指令。此外,它還能下載更多模組,擴充其功能以竊取資料、發動分散式阻斷服務(DDoS)攻擊,以及進行加密貨幣挖礦。

雲端運算安全公司 Zscaler ThreatLabz 對該惡意軟體的分析表示:「SmokeLoader 會偵測分析環境,生成假的網路流量,並混淆程式碼來規避偵測及阻礙分析。」「該惡意軟體系列的開發者持續提升其功能,透過引入新功能及混淆技術來阻礙分析工作。」

在 2024 年 5 月下旬,由歐洲刑警組織(Europol)主導的 Operation Endgame 行動中,與數個惡意軟體家族(例如 IcedID、SystemBC、PikaBot、SmokeLoader、Bumblebee 和 TrickBot)相關的基礎設施被拆除,導致 SmokeLoader 的活動大幅減少。

多達 1,000 個與 SmokeLoader 連結的 C2 網域被移除,超過 50,000 個受感染系統經由遠端清理。然而,該惡意軟體仍舊被網路威脅團體利用,透過新的 C2 基礎設施散發惡意程式及指令。Zscaler 表示,這主要歸因於網路上公開流通的許多破解版本,使得該惡意軟體仍具有活躍性。

根據 FortiGuard Labs 的發現,最新攻擊鏈的起點是一封帶有微軟 Excel 附件的網路釣魚電子郵件。當附件被開啟時,利用了多年前的安全漏洞(例如 CVE-2017-0199 和 CVE-2017-11882),挾帶一個名為 Ande Loader 的惡意軟體載入器,隨後將 SmokeLoader 部署到受感染的主機上。

SmokeLoader 包含兩個元件:stager 和主模組。

  • Stager 的目的是解密、解壓縮並將主模組注入到 explorer.exe 程序中執行。
  • 主模組則負責建立並維續持續性、與 C2 基礎設施通訊並執行指令。

該惡意軟體支持數種外掛程式,可以竊取登錄憑證、FTP 驗證資料、電子郵件地址、Cookie,以及來自網頁瀏覽器、Outlook、Thunderbird、FileZilla 和 WinSCP 的其他資訊。

FortiGuard Labs 提出幾項防禦措施以應對如 SmokeLoader 的威脅:

  • 防毒軟體保護: 確保防毒軟體的特徵碼是最新版本,以有效偵測及阻絕惡意軟體。
  • 網路釣魚攻擊意識培訓: 鼓勵企業組織利用免費資源來進行資訊安全意識的培訓。
  • 內容拆解與重建(CDR): 建置 CDR 服務,能使檔案文件中嵌入的惡意巨集失效。

Fortinet 解釋:「SmokeLoader 是一種能適應不同需求的模組化惡意軟體。在此案例中,SmokeLoader 是透過其外掛程式來執行攻擊,而非下載完整檔案來完成最後階段。這展現了 SmokeLoader 的靈活度,同時也警示分析人員,即使面對像這樣的知名惡意軟體,也需要特別謹慎小心。」

 SmokeLoader 惡意軟體相關的部分的入侵指標(IOCs):

15b00779bb5d457e76712ec3dd196c46
5fc6f24d43bc7ca45a81d159291955d1
89212a84f1b81d0834edb03b16a9db49
9ac835c38d4d0c6466e641427a2cf8f1
9edbf77e52249cc7c179ed1334847cdb
d0c53c25e4814001be39bd8e1d19e1f2
d20d31a0e64cf722051a8fb411748913
108a8b5f1eaf9ef078a3dc0210e6aa961d6b3787
431d44995111a40b0f8934c2f6e2406119ceeb92
4b37270aedc88397c027703f444ccaed9c23b862

中國支持的駭客 Liminal Panda 滲透南亞及非洲電信網路

Liminal Panda 自 2020 年起就開始滲透南亞和非洲的電信網路

Photo Credit: CrowdStrike

自 2020 年起,一個新的中國關聯的網路間諜團體被發現持續瞄準南亞與非洲的電信企業發動一系列針對性網路攻擊,其目的是進行情報蒐集。根據網路安全公司 CrowdStrike 的分析,該團體被命名為 Liminal Panda,其成員對於電信網路的運作模式、底層協定,以及不同電信服務供應商之間的互聯結構擁有深入了解。

Liminal Panda 是 CrowdStrike 所追蹤的 63 個不同的「Panda」之一。「Panda」是該網路安全公司用來指涉及中國內部或與中國有聯繫的網路入侵者的命名方式。自 2020 年起,Liminal Panda 就開始滲透南亞和非洲的電信網路。

CrowdStrike 指出,Liminal Panda 使用一系列專門設計的惡意工具來實現隱匿訪問、指令及控制(C2)和資料外洩。這些工具被用於滲透受害者的電信伺服器,並將攻擊範圍擴大至其他地區的服務供應商。該團體還利用支援行動通訊的協定,例如模擬全球行動通訊系統(GSM)協議進行 C2 操作,並開發工具來檢索行動用戶資訊、通話詮釋資料 (call metadata) 和簡訊(SMS)。

值得注意的是,部分與 Liminal Panda 有關的滲透活動早在 2021 年 10 月就已被記錄,但當時被錯誤地歸咎於另一個威脅團體 LightBasin(又名 UNC1945)。LightBasin 自 2016 年起便以攻擊電信企業而惡名昭彰,這次錯誤主要是因為有多個駭客團體都在同一受感染網路中進行惡意活動所導致。經過深入分析,CrowdStrike 確認這是一個全新的威脅團體,並揭露其專屬的工具組和攻擊模式。

Liminal Panda 的工具組包括數款專門針對電信協定設計的惡意軟體。例如,SIGTRANslator 是一個 Linux ELF 二進位檔案,能透過 SIGTRAN 協定進行資料傳輸;CordScan 是一款具備封包攔截與網路掃描功能的工具,專門用於辨識和檢索與電信協定相關的資料;PingPong 則是一個後門程式,能監聽特殊的 ICMP 回應請求,並建立反向的 TCP 殼層連結。這些工具展現了該團體對電信網路基礎設施的深厚理解。

該團體還採用開源後門工具 TinyShell 和公開的 SGSN 模擬器(稱為 sgsnemu)來進行指令與控制 (C2) 通訊。攻擊者常利用密碼噴灑攻擊法 (password spraying) 滲透外部 DNS(eDNS)伺服器,特別針對使用極弱密碼或與第三方相關的密碼進行攻擊。攻擊的最終目標是蒐集網路遙測資料與用戶資訊,或是利用電信業者之間的互聯需求,進一步滲透其他電信服務提供者。

Liminal Panda 的活動利用電信業者之間的信任關係,以及許多網路安全政策的漏洞。藉此由外部主機進而取得核心基礎設備的存取權限,進一步滲透受害者的網路。

CrowdStrike已追蹤中國關聯的網路威脅超過 20 年,據內部人員表示,這些攻擊行動已經從早期的「搶劫式突襲」進化為針對高價值目標個體和資訊的精準活動。這通常意味著鎖定能提供政治和軍事機密的來源,或者可能增進中國國家利益的智慧財產。

與此同時,法國網路安全公司 Sekoia 強調,中國的網路攻擊生態系統是一個由多方組成的合作體系,包括國家支持單位(如國家安全部 MSS 和公安部 MPS)、民間駭客以及民營機構。這些單位組織共同參與漏洞研究與攻擊工具開發,形成了一個緊密的合作網路。Sekoia 進一步指出,這種生態系統不僅涵蓋了攻擊的操作執行,還涉及販賣被盜資訊、提供攻擊服務與工具等多種業務,展現了國家與民間之間複雜而互補的協同關係。

這些針對電信業的攻擊行動,包括 Liminal Panda 以及其他如 Salt Typhoon 的中國相關威脅團體,突顯了電信業及其他關鍵基礎設施面臨的國家支持攻擊威脅。在這樣的背景下,強化通訊協定安全與防護電信供應商間信任模式下的漏洞成為各大電信業者的當務之急。

Liminal Panda 駭客組織相關的部分的入侵指標(IOCs):

3a5a7ced739923f929234beefcef82b5
9728cd06b3e5729aff1a146075d524c34c5d51df
05537c1c4e29db76a24320fb7cb80b189860389cdb16a9dbeb0c8d30d9b37006
16294086be1cc853f75e864a405f31e2da621cb9d6a59f2a71a2fca4e268b6c2
4480b58979cc913c27673b2f681335deb1627e9ba95073a941f4cd6d6bcd6181
6d3759b3621f3e4791ebcd28e6ea60ce7e64468df24cf6fddf8efb544ab5aec0
78c579319734a81c0e6d08f1b9ac59366229f1256a0b0d5661763f6931c3b63c
917495c2fd919d4d4baa2f8a3791bcfd58d605ee457a81feb52bc65eb706fd62
97d4c9b5750d614face73d11ba8532e53594332af53f4c07c1543195225b76eb
9973edfef797db84cd17300b53a7a35d1207d166af9752b3f35c72b4df9a98bc

中國關聯的駭客組織利用 Fortinet VPN 零日漏洞竊取憑證

Fortinet VPN 客戶端的零日漏洞被利用來提取憑證及 VPN 伺服器資訊

Photo Credit: Cyber Insider

中國政府有關聯的駭客組織正在利用 Fortinet 的 Windows VPN 客戶端中的零日漏洞來竊取憑證和其他資訊。這個零日漏洞使得網路威脅者在可以在用戶透過 VPN 裝置進行身份驗證後,從記憶體中竊取憑證資訊。

Volexity 威脅情報團隊指出,他們於今年夏天稍早發現了此漏洞並向 Fortinet 報告,目前該問題尚未被修復,亦未被給予 CVE 編號。

報告解釋道,「Volexity 在 2024 年 7 月 18 日將此漏洞向 Fortinet 報告,Fortinet 在 2024 年 7 月 24 日確認了這個問題,截至目前為止該問題尚未解決。」

此攻擊是由北京支持的駭客團體「BrazenBamboo」發起,他們素以開發和部署針對 Windows、macOS、iOS 和 Android 系統的高階惡意程式而著名,主要用於監視行動。

Volexity 解釋,網路威脅者在其攻擊中使用了多種惡意程式,包括 LightSpy 和 DeepPost。

  • LightSpy 惡意程式主要在記憶體中執行。它包含外掛程式來記錄按鍵、音訊和影像;收集 Cookies、存儲的憑證,以及已安裝軟體和服務的詳細資訊。
  • DeepPost 惡意程式則用於從受感染系統中竊取檔案。

Volexity 的報告重點介紹了 DeepData,一款用於 Windows 的模組化後滲透工具,具備多個外掛程式,專門用於竊取目標資料。

最新版本的DeepData於去年夏天被發現,內含一個專為 FortiClient 設計的外掛程式,利用產品中的零日漏洞來提取憑證(帳號、密碼)及 VPN 伺服器資訊。

DeepData 定位並解密 FortiClient 處理程序記憶體中的 JSON 物件,由於憑證會存留於記憶體中,便可透過 DeepPost 將資料外傳至攻擊者的伺服器。

透過入侵 VPN 帳戶,BrazenBamboo 能夠獲取企業網路的初始存取權,然後進行橫向移動、駭入敏感系統,並擴張其間諜活動。

Volexity 發現 DeepData 在 2024 年 7 月中旬利用了 FortiClient 零日漏洞,並指出它與 2016 年的一個漏洞相似(該漏洞亦未有 CVE 編號),該漏洞係因硬編碼 (hardcoded) 記憶體致使憑證暴露而遭利用。然而,2024 年的漏洞則是全新且不同以往的,僅出現於包括最新版本 v7.4.0 在內的近期釋出版本。

Volexity 解釋,問題出在 FortiClient 未能從記憶體中清除敏感資訊,包括帳號、密碼、VPN gateway (閘道器),這些資訊仍以 JSON 物件形式存於記憶體中。

在 Fortinet 確認漏洞並釋出修復更新之前,建議限制 VPN 存取權並監控不尋常的登入活動。與最新 BrazenBamboo 活動相關的入侵指標(IoC)可在此處查閱。

Fortinet VPN 零日漏洞相關的部分的入侵指標(IOCs):

707d410a72a630d61168593f17116119
7efb1bc15ee6e3043f8eaefcf3f10864
a2fee8cfdabe4fdeeeb8faa921a3d158
cad4de220316eebc9980fab812b9ed43
ef92e192d09269628e65145070a01f97
f162b87ad9466381711ebb4fe3337815
fb99f5da9c0c46c27e17dc2dc1e162d7
0563225dcc2767357748d9f1f6ac2db9825d3cf9
174519da762cf673051ed1c02a6edb9520886fec
30e33f1188ca4cffc997260c9929738594e7488c

Hunters International捲土重來 傳出台灣上市網通設備大廠成為最新攻擊目標

近日,台灣一家知名電信寬頻設備大廠被勒索軟體駭客組織 Hunters International 鎖定為攻擊目標。11 月 14 日,竣盟科技觀察到 Hunters International的揭露網站上列出了這家大廠為其受害者之一。值得注意的是,目前尚未發現任何竊取資料被公開,顯示攻擊行動仍處於談判或威脅階段。

Hunters International 因其高技術滲透能力而聞名,主要目標為高價值科技企業,透過資料竊取及勒索牟利,對產業安全構成重大威脅,並反映出台灣企業面臨日益升級的資安挑戰。

根據硏究,Hunters International的攻擊手法包括 結合了零日漏洞(Zero-Day Exploit)、社交工程手法,以及自訂的多階段惡意程式,使得入侵難以察覺。攻擊一開始,駭客透過精心設計的網路釣魚(Phishing)攻勢,誘騙特定人員下載惡意檔案,成功獲取初始存取權限。隨後,他們運用零日漏洞在短時間內提升權限,取得對企業內部網絡的高階權限,並深度滲透至關鍵系統中。


在攻擊過程中,Hunters使用的多階段惡意程式具備自我掩蔽和逆向分析防禦功能,能有效躲避傳統的防毒軟體及行為分析系統。該程式一旦部署成功,會進行橫向移動(Lateral Movement),藉由破解內部憑證和提權工具,持續擴展感染範圍,並搜集公司敏感資料。攻擊的目標包括技術文件、客戶資料,以及供應鏈合約資訊等高度機密的商業資料。


Hunters並非首次鎖定台灣企業,該組織過去曾多次針對台灣的重要企業進行網路攻擊,企圖竊取核心資料並施壓勒索。曾遭攻擊的台灣企業包括電子製造龍頭、半導體供應鏈關鍵廠商及高科技研發公司,這些企業均承擔著台灣高價值技術資產的重任。

此事件突顯出台灣高科技產業在面對國際性駭客組織的威脅下,必須迅速提升資安防護能力。建議企業應部署針對零日漏洞的快速應變機制、強化多層次的資安偵測架構,並提升員工的資安意識,以應對新一代攻擊手法的挑戰。

Hunters International的部分的入侵指標(IOCs):

09b5e780227caa97a042be17450ead0242fd7f58f513158e26678c811d67e264 

d2e7729c64c0dac2309916ce95f6a8253ca7f3c7a2b92b452e7cfb69a601fbf6   

b57ec2ea899a92598e8ea492945f8f834dd9911cff425abf6d48c660e747d722   

9a8967e9e5ed4ed99874bfed58dea8fa7d12c53f7521370b8476d8783ebe5021

3f1443be65525bd71d13341017e469c3e124e6f06b09ae4da67fdeaa6b6c381f  

223aa5d93a00b41bf92935b00cb94bb2970c681fc44c9c75f245a236d617d9bb

亞馬遜遭受 MOVEit Transfer 駭客攻擊而造成重大資料外洩

MOVEit Transfer 資料洩露事件中,亞馬遜受到的影響最大

Photo Credit: Daily Security Review

去年發生的 MOVEit Transfer 資料洩露事件,是近年來規模最大的事件之一,如今對各大企業仍存在深遠影響。最近一位自稱「資料激進駭客分子」的駭客將數百萬筆用戶資料公佈於資料洩露論壇。

亞馬遜是這次洩露中影響最大的公司,約有近 300 萬筆紀錄被洩露。亞馬遜證實,這次資料外洩中暴露了員工的電話號碼、電子郵件地址和辦公地點等資訊。然而,亞馬遜和 AWS 系統並未遭遇到資安事件的影響。

據網路安全公司 Hudson Rock 稱,其他受影響的公司還包括銀行巨頭匯豐(HSBC)、瑞銀集團(UBS)、City National Bank,還有科技大廠 HP 和聯想(Lenovo)。甚至連速食連鎖店麥當勞(McDonald’s)也在名單上。

攻擊者可能利用洩露的資訊來進行社交工程、網路釣魚攻擊和憑證填充攻擊(credential-stuffing attack),從而導致這些公司內部出現進一步的資料外洩事件。

有趣的是,發布這個龐大資料集的攻擊者自稱為「資料安全佈道者」,並且在知名資料洩露論壇上宣稱此舉是為了提高安全意識。

據 Hudson Rock 稱,數十家公司受影響,洩露了數百萬筆紀錄。但並非所有企業組織受影響的程度皆相同,有些公司僅有數千筆紀錄被洩露,而其他公司則從 50 萬筆到 280 萬筆不等。受影響的主要公司名單包括有 Amazon,MetLife,HSBC,U.S. Bank,HP,Delta Airlines 等。

根據 Hudson Rock 的資料,上週洩露的資訊包括 25 家「主要企業組織」的員工目錄。Hudson Rock 指出,「這些目錄包含詳細的員工資訊,包括姓名、電子郵件地址、電話號碼、成本中心代碼,甚至某些還包含完整的組織架構資訊。」「這樣的資料對於尋求進行網路釣魚、身份盜竊甚至大規模社交工程攻擊的網路犯罪分子來說,無疑是個金庫。」

去年,已解散的勒索軟體組織 Clop 利用 MOVEit Transfer(一種管理檔案傳輸的軟體)中的零日漏洞進行了攻擊。該漏洞現已修補,但之前攻擊者能夠進入 MOVEit Transfer 的伺服器,存取並下載公司客戶儲存於其中的資料。

據估計,Clop 在 MOVEit 攻擊行動中透過勒索贖金就賺取了 7500 萬到 1 億美元的收益。

Clop的一系列攻擊影響了多家公司,包括殼牌、荷蘭國際集團(ING Bank)、德意志銀行、Postbank、美國航空、Radisson Americas 等。根據網路安全公司 Emisoft 的資料,有超過 2700 家企業組織受到影響,而且多達 9500 萬用戶的資料遭暴露。

MOVEit Transfer攻擊相關的部分的入侵指標(IOCs):

c82059564d6e7a6f56d3b1597cdfe98dfc4e30a2050024bd744f12a3ef237bb5
d477ec94e522b8d741f46b2c00291da05c72d21c359244ccb1c211c12b635899
f994063b9fea6e4b401ee542f6b6d8d6d3b9e5082b5313adbd02c55dc6b4feb7
2931994f3bde59c3d9da53e0062e4d993dc6fc655a1bd325e90af6dc494ed1fa
3ff0719da7991a38f508e72e32412a1ee498241bf84f65e973d6e93dc8fd1f66
bdd4fa8e97e5e6eaaac8d6178f1cf4c324b9c59fc276fd6b368e811b327ccf8b
6015fed13c5510bbb89b0a5302c8b95a5b811982ff6de9930725c4630ec4011d
c56bcb513248885673645ff1df44d3661a75cfacdce485535da898aa9ba320d4
3a977446ed70b02864ef8cfa3135d8b134c93ef868a4cc0aa5d3c2a74545725b
de4ad0052c273649e0aca573e30c55576f5c1de7d144d1d27b5d4808b99619cd