分類: 資安
新的Megacortex勒索軟體更改Windows密碼,威脅要發佈數據…
Bleeping Computer報導了新的Megacortex勒索軟體更改Windows密碼,威脅要發佈數據…

發現了新版本的MegaCortex勒索軟體,不僅可以加密您的文件,而且現在可以更改已登錄用戶的密碼,並威脅說如果受害者不支付贖金就可以發佈受害者的文件。
對於不熟悉MegaCortex的用戶,它是通過木馬(例如Emotet)提供的網
路訪問安裝的定向勒索軟體。一旦MegaCortex參與者獲得了訪問權,他們就可以通過活動目錄控制器或後利用套件將勒索軟體推送到網路上的電腦。
MegaCortex新版本中的重大更改
在由MalwareHunterTeam發現,由Vitali Kremez反向工程,並由BleepingComputer進一步分析的勒索軟體的新樣本中,我們看到了MegaCortex的新版本,該版本與以前的變體相比有很大的變化。
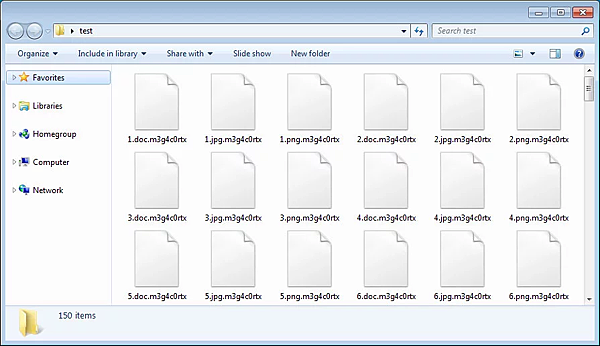
受害者看到的最明顯的變化是勒索軟體正在使用新的.m3g4c0rtx 的擴展名,如下所示。

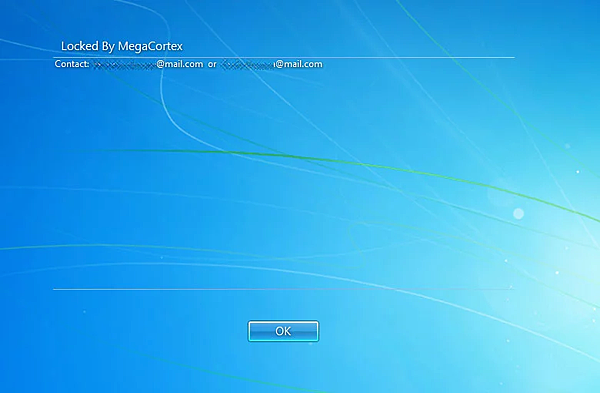
此外,MegaCortex將在加密的電腦上配置的法律聲明,以便在用戶登錄之前顯示帶有電子郵件聯繫人的基本“已被MegaCortex鎖定”勒索消息。

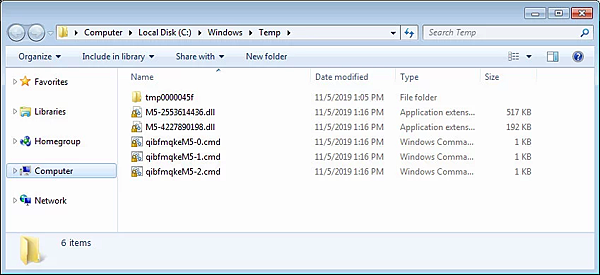
當執行主MegaCortex啟動器時,它將啟動兩個DLL文件和三個CMD腳本到C:\ Windows \ Temp。目前,此發射器已通過Sectigo證書籤署給名為“ MURSA PTY LTD”的澳洲公司。
 這些CMD文件將執行各種命令,以刪除卷影副本,使用Cipher命令擦除C:\驅動器上的所有可用空間,設置法律聲明,然後清除所有用於加密電腦的文件。
 Kremez在對話中告訴BleepingComputer,這兩個DLL文件用於加密電腦上的文件。一個DLL文件是一個文件迭代器,它查找要加密的文件,而另一個DLL將用於加密文件。
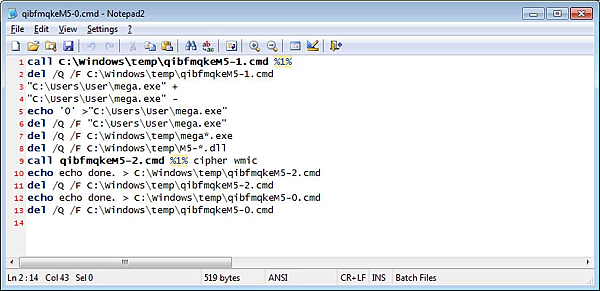
這些DLL不會注入到任何進程中,而是通過Rundll32.exe運作。
完成後,受害者將在桌面上找到贖金記錄,標題為!–!_ README _!-!. rtf
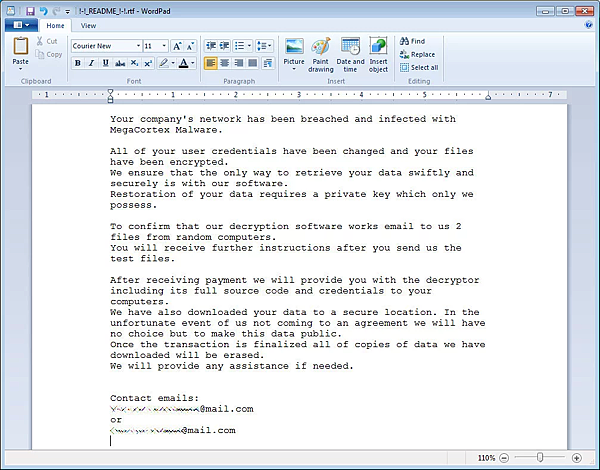
 經過進一步分析,我們確定至少有一種威脅是真實的。勒索軟體確實更改了受害者Windows帳戶的密碼。
MegaCortex更改受害者的Windows密碼
對於勒索軟體開發人員來說,為了嚇受害者支付錢財而製造沒有進行的威脅並不少見。
因此,當我們看到贖金通知書指出受害者的憑證已被更改時,我們將其駁回。
“您的所有用戶憑據已更改,並且您的文件已加密。”
測試勒索軟體並重新啟動加密的電腦後,我發現無法登錄我的帳戶。
Kremez對代碼進行的進一步分析證實,MegaCortex確實在更改受害者Windows帳戶的密碼。
它通過在執行勒索軟體時執行net user命令來實現。
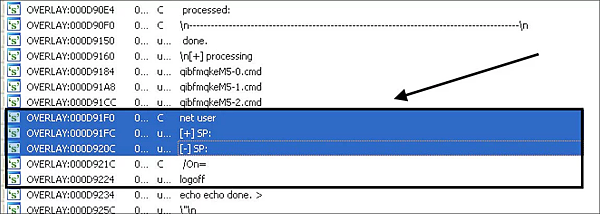
 這也解釋了為什麼攻擊者添加了一條法律提示,該提示在登錄提示處顯示,因為用戶將不再能夠登錄以存取他們的桌面。
威脅要發佈受害者的數據
除了已證實的更改用戶憑據的聲明外,攻擊者還更改了贖金記錄以聲明受害者的數據已複製到安全位置。
然後,他們威脅說,如果受害者不支付贖金,則必須公開此數據。
“我們還將您的數據下載到了安全的位置。不幸的是,如果我們未達成協議,我們別無選擇,只能將這些數據公開。
交易完成後,我們已下載的所有數據副本將被刪除。”
尚不確定攻擊者是否確實複製了受害者的文件,但是不應
打發這種威脅,受害者可能希望確認攻擊者與他們進行通訊時確實擁有他們所說的文件。
但是,如果MegaCortex參與者實際上在複製數據,受害者現在將不得不將這些攻擊視為未來的數據洩露,而不僅僅是勒索軟體感染。
這最終將為這些類型的攻擊增加一層全新的複雜性和風險。
更新11/7/19: Sectigo告訴BleepingComputer,他們已於美國東部時間11月5日下午4:20吊銷了該惡意軟體使用的證書。
Hashes:
ca0d1e770ca8b36f6945a707be7ff1588c3df2fd47031aa471792a1480b8dd53 [Launcher]
5ff14746232a1d17e44c7d095e2ec15ede4bd01f35ae72cc36c2596274327af9 [DLL]
e362d6217aff55572dc79158fae0ac729f52c1fc5356af4612890b9bd84fbcde [DLL]
關聯文件:
!-!_README_!-!.rtf
贖金文字:
新的Web緩存系統中毒攻擊
新的Web緩存系統中毒攻擊, 使用CDN(內容傳遞網路)的站點…
有關新的Web緩存中毒攻擊的詳細信息已經出現,這些攻擊可用於拒絕用戶訪問通過內容傳遞網路(CDN)分發的資源。
該新方法名為“緩存中毒拒絕服務(CPDoS)”,它具有多種變體,可以通過發送帶有格式錯誤的標頭的HTTP請求來工作。
通過緩存服務器進行DoS
CDN具有通過緩存客戶端經常請求的資源來減少使用其服務的原始伺服器上的通信量的特性。這樣做的直接效果是提高了性能。
CDN體系結構中的緩存系統通常分散在較大的地理區域中,以實現更好的分發,它存儲源伺服器中資源的最新版本,並在客戶端請求時將其交付給客戶端。
這些中間系統處理請求並將其轉發到目的地,等待回應和資源的新版本(如果存在)。使用標識新變體的緩存鍵可以確定資源的新鮮度。
CPDoS在CDN的中間緩存系統級別工作,該緩存系統接收並存儲由錯誤的HTTP請求標頭引起的錯誤頁面。
結果,嘗試訪問相同資源的用戶將收到緩存的錯誤頁面,因為這是原始伺服器在請求後返回的帶有錯誤標頭的內容。
攻擊的變化
Cologne大學應用科學和德國漢堡大學的Hoai Viet Nguyen,Luigi Lo Iacono和Hannes Federrath描述了CPDoS攻擊的三種變化:
HTTP標頭超大Header Oversize(HHO)
HTTP元字符Meta Character(HMC)
HTTP方法覆蓋Method Override(HMO)
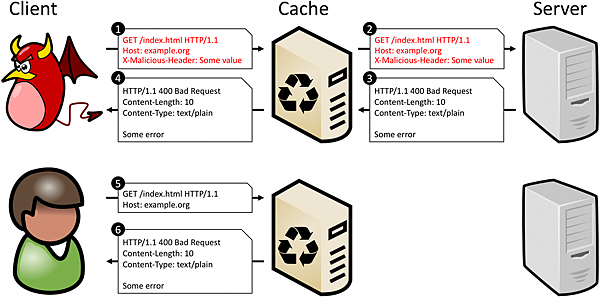
使用HHO類型的CPDoS攻擊,威脅參與者會利用為HTTP請求標頭設置的大小限制中間系統和Web伺服器。
如果緩存系統接受的請求標頭大小大於原始伺服器定義的請求標頭大小,則攻擊者可以使用超大請求密鑰或多個標頭來製作請求。
在這種情況下,緩存將轉發帶有多個標頭的請求,並且網
路伺服器將阻止該請求,並返回一個400 Bad Request錯誤頁面,該頁面將被緩存。以後對相同資源的請求將獲得錯誤頁面。
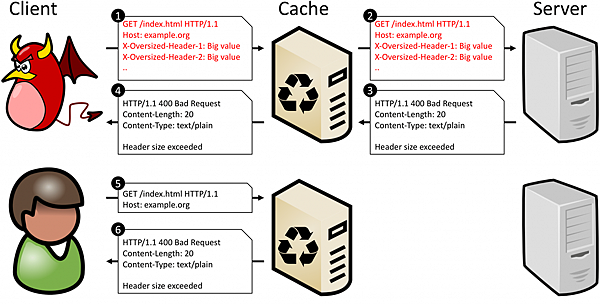
為了更好地說明這種情況,研究人員製作了一個視頻,目標是託管在Amazon CloudFront上的應用程式。
在攻擊過程中,錯誤頁面將有選擇地替換資源,直到整個網頁都不可用為止。
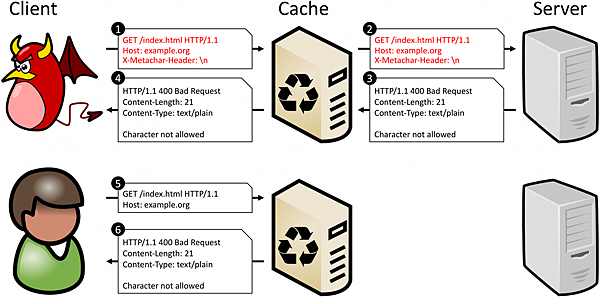
HTTP元字符(HMC),CPDoS攻擊的第二種變體與HHO類似,但利用了有害的元字符。這些是任何“控製字符,例如中斷/回車符(‘\ n)‘,換行符(‘\ r’)或鈴聲(‘\ a’)”。
再次,高速緩存系統執行其工作並轉發從客戶端收到的請求。當它到達源伺服器時,它可能被分類為惡意程式,並生成一條錯誤消息,該消息被緩存並呈現給客戶端而不是所請求的資源。
該方法超越了攻擊(HMO),這是CPDoS的第三種變體,它從僅支持GET和POST HTTP請求方法的中間系統(例如代理,負載平衡器,緩存,防火牆)中獲利。
這轉化為阻止其他HTTP請求方法。一個提供Web應用程式指示信息以替換標頭中支持的HTTP方法的Web框架允許繞過安全策略並提供不同的安全策略,例如DELETE。
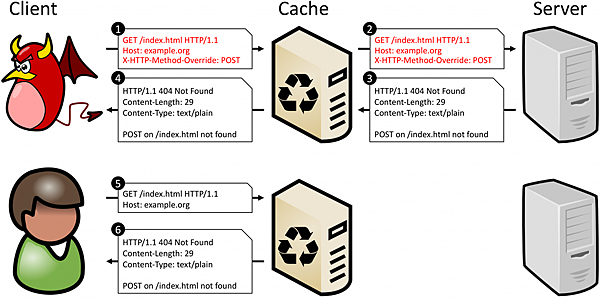
在上圖中,GET請求被覆蓋,原始伺服器上的Web應用將其解釋為POST,並返回相應的回應。
“讓我們假設目標Web應用程式未對/index.html上的POST實現任何業務邏輯。在這種情況下,諸如Play Framework 1之類的Web框架會 返回一條錯誤消息,狀態碼為404 Not Found。”
結果是該錯誤消息被緩存並用於/index.html資源的後續有效GET請求。
下面的視頻演示了CPDoS攻擊的這種變體,它使用Postman 工具測試Web服務來阻止對目標網站主頁的訪問。
影響深遠
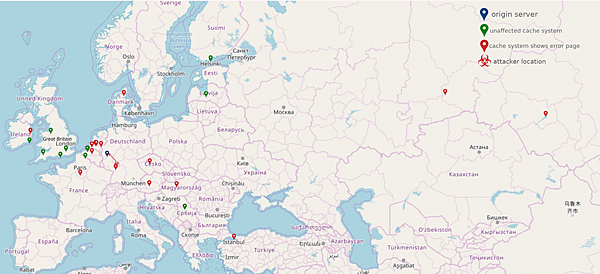
CDN在較大的地理位置上運行,CPDoS攻擊生成的錯誤頁面可以到達多個緩存伺服器位置。
但是,研究人員發現,並非所有邊緣伺服器都受到此威脅的影響,並且某些客戶端仍將從原始服務器接收有效頁面。
在測試中,他們使用了TurboBytes Pulse(全局DNS,HTTP和traceroute測試工具)和網站速度測量服務。
針對同一國家德國(法蘭克福)和(科隆)的目標發起的攻擊影響了整個歐洲和亞洲某些地區的緩存伺服器。
解決問題
這種DoS攻擊的標頭超大(HHO)和元字符(HHM)變體是可能的,因為它與標準HTTP實現有所不同,默認情況下,標準HTTP實現不允許存儲包含錯誤代碼的回應。
“ Web緩存標準只允許緩存錯誤代碼‘404 Not Found’,‘405 Method Not Allowed’,‘410 Gone’和‘501 Not Implemented’,”研究人員在CPDoS的網站上寫道。
阻止DoS受到這些攻擊的最簡單方法是遵守HTTP標準並僅緩存上面定義的錯誤頁面。
但是,由於內容提供者使用更通用的狀態代碼,因此使用不適當的狀態代碼來處理錯誤也會啟用這些攻擊。例如,“ 400錯誤請求”用於聲明過大的標頭。正確的是“ 431請求標頭字段太大”,研究人員分析的任何系統都沒有緩存它。
針對HHO和HHM CPDoS變體的全面解決方案是將錯誤頁面完全排除在緩存之外。
保護措施還包括在緩存前面設置Web應用程序防火牆(WAF),以捕獲試圖到達原始服務器的惡意內容。
存在於多個CDN上的問題
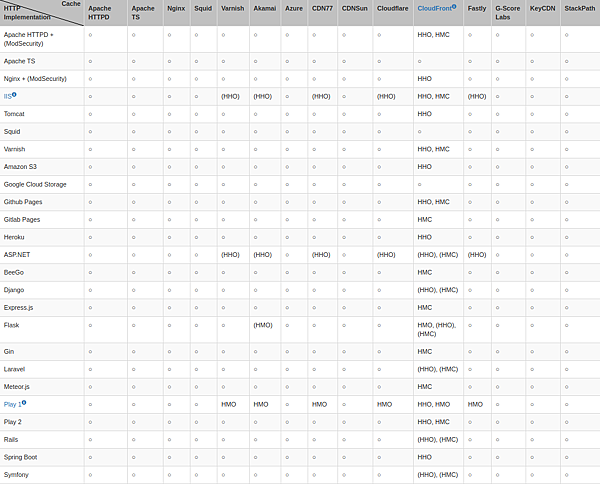
從三位學者進行的測試來看,亞馬遜的CloudFront CDN似乎最容易受到CPDoS威脅。
在研究人員測試的25個流量服務器和Web框架中,只有其中三個的HTTP實施不受CPDoS攻擊:Apache TS,Google Cloud Storage和Squid。
下表顯示了此類Web緩存系統和HTTP實施的組合受此類拒絕服務的影響。
已將問題報告給受影響的各方,其中一些人發布了補丁或以其他式糾正了它們。
Microsoft更新了IIS Server的修復程式,並於6月發布了有關漏洞的詳細信息(CVE-2019-0941)。Play Framework還在1.5.3和1.4.6版本中針對HMO方法修補了其產品。
但是,並非所有供應商的反應都相同。與Flask開發人員進行了多次聯繫,但沒有回复,並且對CPDoS的彈性尚不清楚。
Amazon的安全團隊承認CloudFront的弱點,並在default的情況下停止使用狀態碼“ 400 Bad Request”緩存錯誤頁面。但是,研究人員說,溝通主要是一種方式,因為他們從未收到有關緩解進度的最新信息。
Hoai Viet Nguyen,Luigi Lo Iacono和Hannes Federrath在《您的緩存已下降:緩存中毒的拒絕服務攻擊》一文中詳細介紹了這種Web緩存中毒攻擊及其變化。
他們將在11月14日於倫敦舉行的第26屆ACM Conference on Computer and Communications Security(CCS)會議上發表該論文。
更新[10/23/2019]: CloudFlare回應BleepingComputer的評論請求說,它為影響其係統的CPDoS方法增加了緩解措施。
為了與HTTP方法覆蓋(HMO)對抗,該公司將特殊標頭添加到了存在這些標頭的緩存鍵中。“這確保了使用標頭發出的請求不會毒化沒有它們的請求的緩存內容。”
對於其他兩種方法(標頭超大(HHO)和元字符(HMC)),CloudFlare的系統不會緩存“ 400錯誤請求”頁面。
公司代表告訴BleepingComputer:“我們還沒有發現使用本文所述漏洞的大規模攻擊方法。”
Akamai今天發表了一篇文章, 說他們的緩存系統遵循標準的HTTP實施,並且不受CPDoS攻擊方法的影響。
但是,可以實現非標準配置,並允許緩存錯誤消息。該公司建議其客戶檢查設置的自定義是否會使他們的網站容易受到攻擊。
Source: http://spr.ly/60161yiAK
Open Threat Exchange(OTX)的新功能
AT & T Cybersecurity一直在努力持續開發Open Threat Exchange(OTX)平台。 以下是最新消息和下一步的消息…
OTX的新功能
AT&T Alien Labs和Open Threat Exchange (OTX)開發團隊一直在努力工作,持續對OTX平台進行的開發。你們可能已經注意到,去年我們增加了一些令人興奮的新功能,使OTX社區對不斷發展的威脅和新出現的威脅有更多的了解。
惡意軟體分析使所有人受益
OTX中最大(也是最新)的新功能是能夠提交到我們的後端AT&T Alien Labs系統中進行分析樣本的功能。(Alien Labs是AT&T網路安全的威脅情報部門。)您現在可以上傳文件和URL進行分析,並在幾分鐘之內得到結果,可以通過OTX Portal(如下所示)或以程式通過API進行提交。
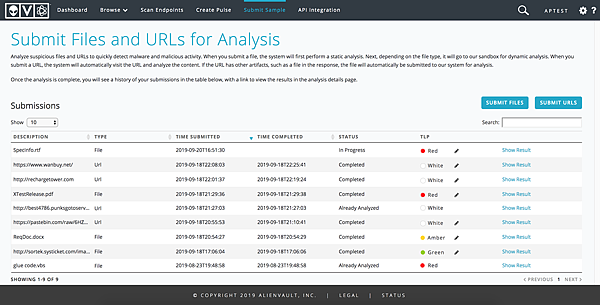
在“ Submit Sample提交樣本”頁面上,您將能夠看到所有提交的內容以及指向結果的鏈接。而且,如果您擔心包含敏感信息的示例,您可使用OTX的交通燈號協議(TLP)將提交的文件和URL設為私有。
Pulse的增強功能
您可以通過單擊按鈕輕鬆地將result indicator 新增到新的Pulse中。實際上,您也可以從任何indicator的詳細信息頁面使用新的“Add to Pulse”按鈕。
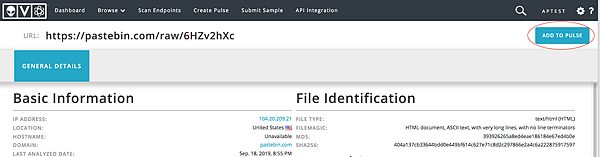
談到Pulse,我們已經將OTX可以自動提取IOC的文件類型添加到列表中,現在也包括PCAP和電子郵件。
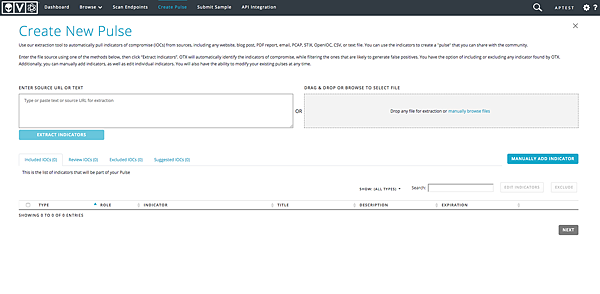
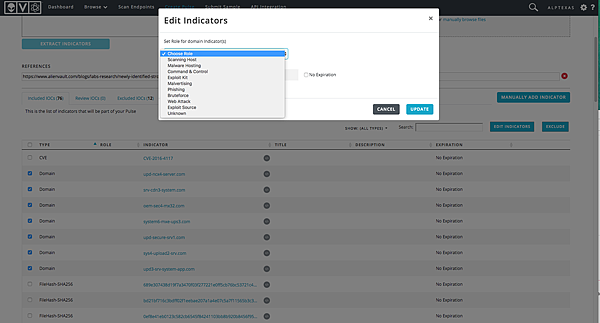
您還可以一次編輯多個indicator,從而使Pulse的建立更加容易。
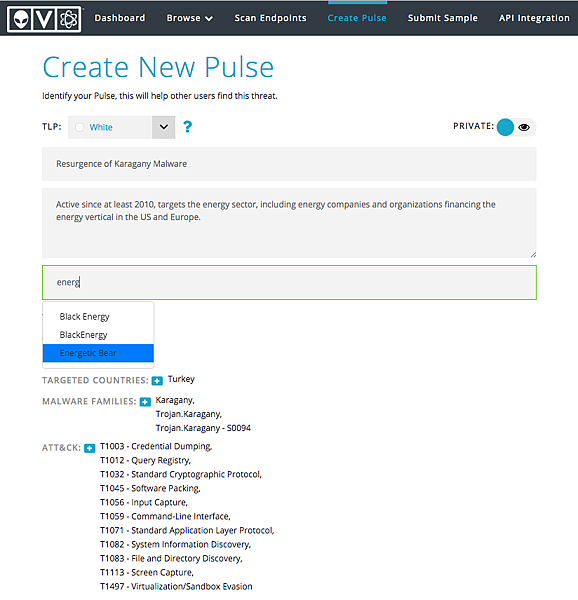
我們還通過針對惡意軟體家族和威脅參與者的自動建議,使Pulse在添加更多詳細信息變得更容易。只需在associated fields(相關領域)進行輸入,OTX將提供建議列表。此外,OTX也會從資源(例如Blog或威脅報告)中識別MITER ATT& CK ID,並將此信息自動添加到Pulse中。
CVSS v3嚴重性分數
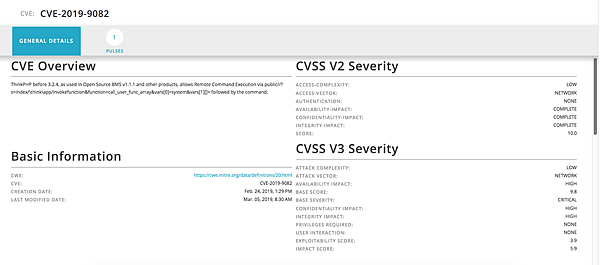
我們還新增了對CVSS v3的支援,因此您現在可以引用和參考CVSS v2和v3嚴重性信息。
And more!
我們還對Passive DNS data進行了改進,並增加了Linux沙箱對ARM,x86和x64的支援。
What’s coming next…..
- 重新設計並增強了文件indicator的詳細信息頁面
- 改進的IoC搜索功能
- 能夠從Pulse電子郵件中啟動端點掃描
請持續關注,因為我們還有更多很棒的東西要來!
Source: http://spr.ly/60151EaFN