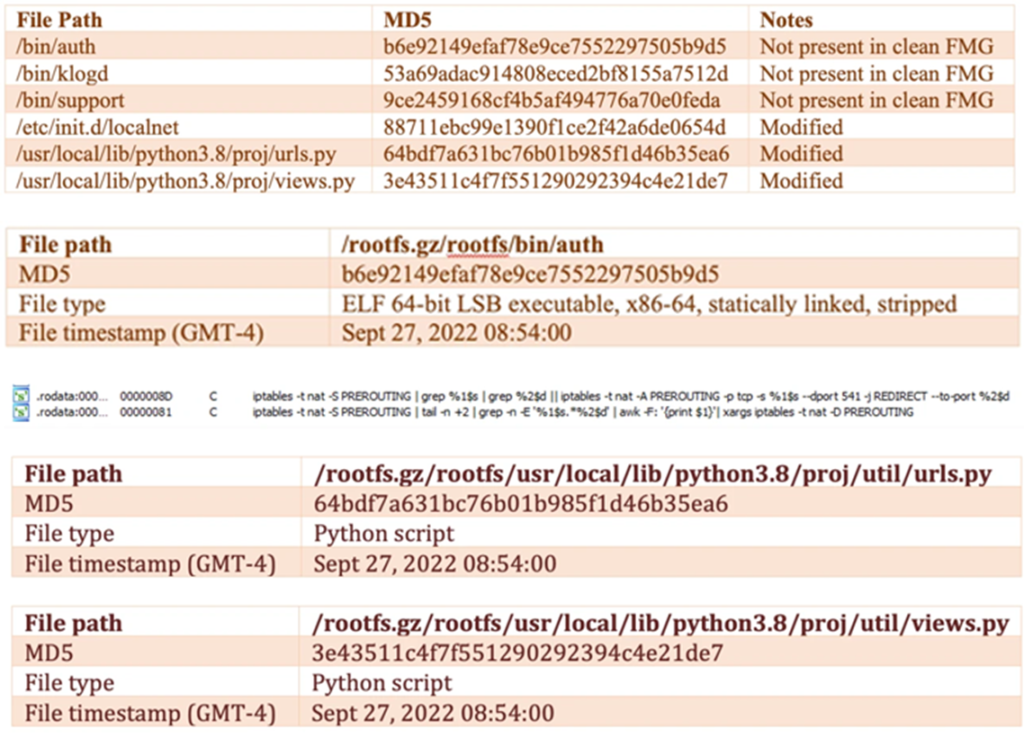
“由於 FIPS 錯誤,系統進入錯誤模式:韌體完整性自檢失敗”(System enters error-mode due to FIPS error: Firmware Integrity self-test failed)完整性測試的失敗會阻止設備重新啟動,以保護網路的完整性。研究人員發現攻擊者修改了韌體映像中的/sbin/init 檔案夾,他們注意到存在一個新檔案 /bin/fgfm,修改旨在為攻擊者提供持久存取。
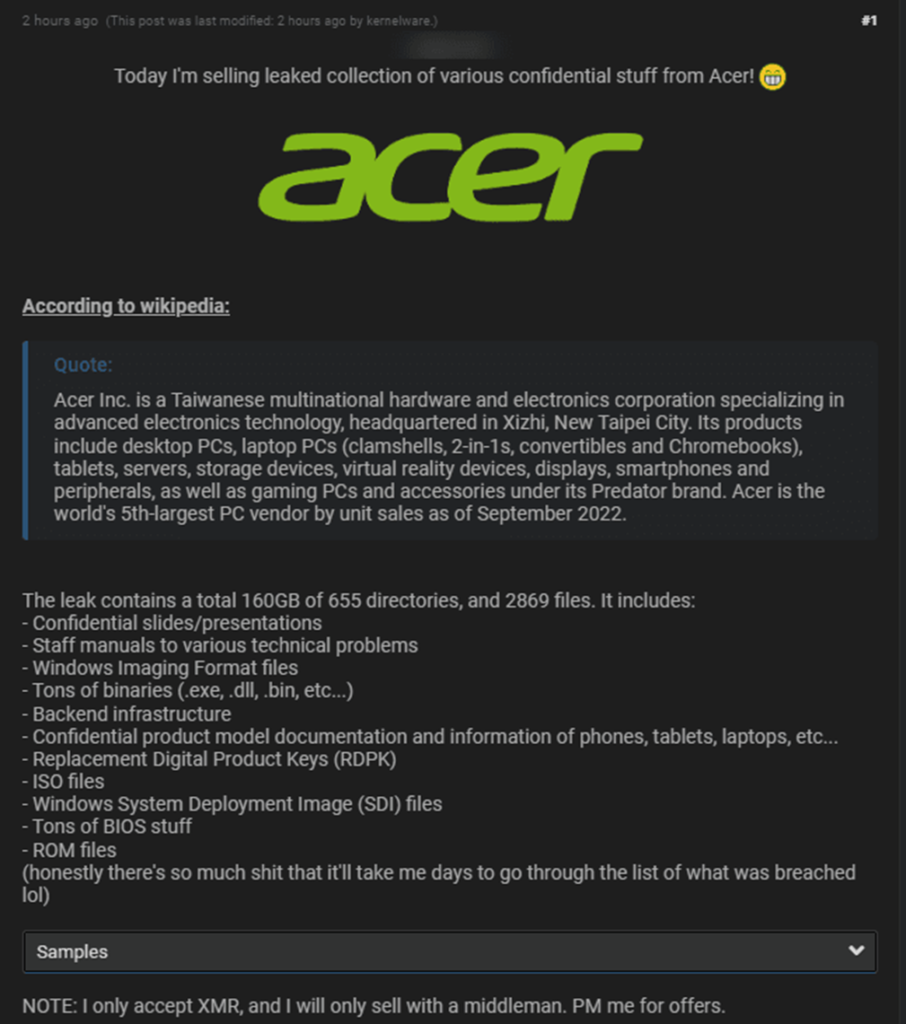
根據多家資安外媒報導,3月6日,一個名為Kernelware的駭客在暗網論壇上聲稱成功在2月中旬入侵宏碁,並已竊盜該電腦巨擘共2869個檔案,即約160GB的數據。Kernelware是該論壇的知名成員,他沒有列出出售這批資料的售價,然而要求買家私訊了解並以門羅幣進行交易。報導稱Acer Corporate Communications發出聲明,證實駭客入侵了其託管維修技術人員使用的私人檔案的伺服器,然而該公司表示,到目前為止的調查結果並未表明此資安事件已影響客戶數據。(We have recently detected an incident of unauthorized access to one of our document servers for repair technicians. While our investigation is ongoing, there is currently no indication that any consumer data was stored on that server.)
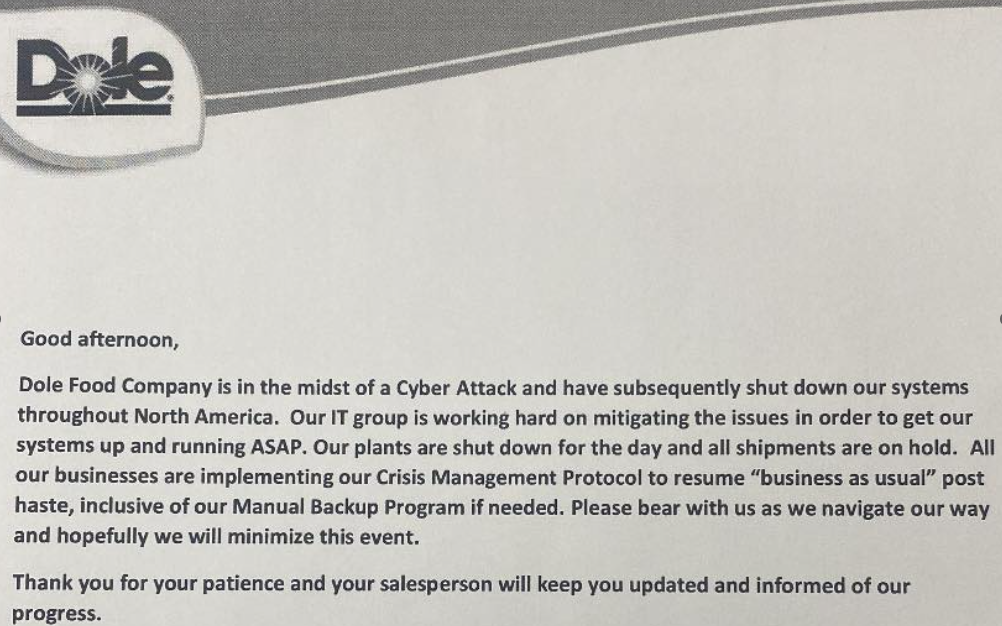
CNN獲得的一份由都樂高級副總裁 Eanuel Lazopoulos在2 月 10日撰寫的備忘錄告訴零售商,都樂正處於網路攻擊之中,[我們]隨後關閉了我們在整個北美的系統(Dole Food Company is in the midst of a Cyber Attack and [we] have subsequently shut down our systems throughout North America.) 根據都樂的網站,這家製造商在全球擁有 250 多家工廠,它在美國擁有三個沙拉加工廠,CNN報導稱在,都樂的預切和混合沙拉包系列佔據超市足夠多的空間,以致於貨架上缺少沙拉包的情況很明顯,德州及新墨西哥州的某些超市自上週初以來,沙拉包一直短缺。
最嚴重被濫用的漏洞為CVE-2023-21823,這是一個 Windows 圖形組件遠端程式碼執行(RCE)漏洞,成功利用此漏洞的攻擊者可以獲得系統(SYSTEM)權限。微軟還呼籲特別注意CVE-2023-21715,這是 Microsoft Publisher 中的一個功能繞過漏洞;和CVE-2023-23376為Windows 通用日誌檔案系統驅動程式中的特權升級漏洞,該漏洞存在於 Windows 10 和 11 系統以及許多伺服器版本的 Windows 中。這三個零時差漏洞是微軟週二在其月度安全更新中披露一部分。另外該公司將其中 9個漏洞評估為重大嚴重程度,將 66 個漏洞評估為對組織構成重要(Important)威脅。微軟本月披露的近一半漏洞 (38個)是遠端程式碼執行 (RCE) 漏洞,再來是特權提升漏洞,其次是阻斷服務攻擊漏洞和欺騙漏洞。
另外,CVE-2023-21823 -圖形組件遠端程式碼執行(RCE)漏洞, 由資安公司 Mandiant 的 Dhanesh Kizhakkinan、Genwei Jiang 和 Dhanesh Kizhakkinan 發現。微軟表示,這個遠端程式碼執行漏洞允許攻擊者以 SYSTEM 權限執行命令。然而此安全更新將通過 Microsoft Store 而不是 Windows Update 推送給用戶。因此,對於那些關閉Microsoft Store 中自動更新的用戶,Microsoft 不會自動推送更新,用戶需手動安裝修補程式。
資安公司Automox 建議使用 Microsoft 365 Applications for Enterprise 的組織在 24 小時內修補 CVE-2023-2175,“這個漏洞是一個被積極利用的零時差漏洞,允許攻擊者製作一個檔案來繞過 Office 安全功能,”Automox 在一篇博客文章中說,它允許攻擊者“如果他們可以通過社交工程學脅迫用戶在易受攻擊的設備上下載和打開檔案,則他們有可能在最終用戶設備上執行惡意程式碼。”
新的 Exchange 伺服器威脅
Tenable 的高級研究工程師 Satnam Narang 強調了三個 Microsoft Exchange 伺服器漏洞(CVE-2023-21706、CVE-2023-21707、CVE-2023-21529)作為組織應該注意的問題,因為 Microsoft 已將它們識別為攻擊者可以攻擊的漏洞更有可能被利用。Narang 表示,在過去的幾年裡,世界各地的 Microsoft Exchange 伺服器都受到了多個漏洞的打擊,從 ProxyLogon 到 ProxyShell,再到最近的 ProxyNotShell、OWASSRF 和 TabeShell。近年來,Exchange 伺服器漏洞近年來已成為駭客的寶貴商品,強烈建議依賴Microsoft Exchange 伺服器的組織確保他們已應用Exchange 伺服器的最新更新。