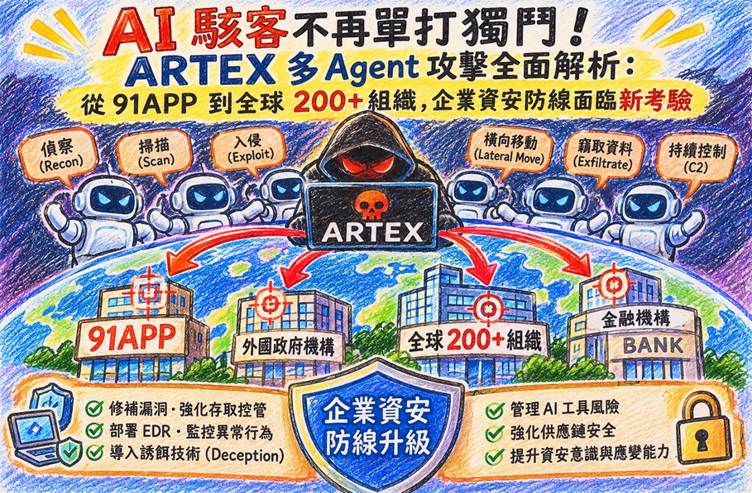
AI Agent 正將滲透測試、漏洞探索與橫向移動串成自動化攻擊鏈。當攻擊者開始以多個 AI Agent 同時執行任務,企業面對的已不只是更快的駭客,而是更具規模、更持續且更難以預測的攻擊模式。
人工智慧(AI)正在改變資安攻防的運作方式。過去需要資安人員逐步執行的網路探索、弱點分析、憑證蒐集、權限提升與攻擊路徑規劃,如今可以透過 AI Agent 自動完成部分工作,甚至由多個 Agent 分工合作,持續探索目標環境並調整攻擊策略。
近期受到關注的 ARTEX,正是這類 AI 驅動攻擊框架的代表。從臺灣 91APP 資安事件、韓國金融業攻擊,到美國資安研究機構揭露的 VAPOR PANDA 全球攻擊活動,以及印度 CERT-In 對金融業發布的 AI 自動化攻擊警示,都顯示 AI Agent 正逐步進入實際攻擊行動。
更值得注意的是,攻擊者不一定需要開發全新的零時差漏洞。透過 AI Agent 自動探索既有漏洞、分析系統設定、尋找暴露的憑證與錯誤的權限配置,就可能將原本分散的弱點串成完整攻擊鏈。
對企業而言,真正的風險不只是 AI 能否成功入侵,而是攻擊者能否以更低的人力成本、更快的速度,同時對更多目標展開攻擊。
一、ARTEX 是什麼?不是單一 AI,而是多 Agent 攻擊協作框架
ARTEX 並不是一個單純的聊天機器人,也不是只會產生滲透測試報告的 AI 工具,而是一套結合大型語言模型(LLM)、多 Agent 協作、攻擊工具整合與任務管理機制的自動化攻擊框架。
其核心概念,是讓 AI 不只回答問題,而是能夠根據任務目標,自行規劃步驟、呼叫工具、分析結果、產生下一步行動,並持續執行攻擊探索。
Google Cloud 威脅情報團隊 GTIG 在 2026 年 10 月 30 日發布的研究指出,ARTEX 已被不同威脅行為者用於自動化攻擊活動,其能力涵蓋網路探索、Active Directory 偵察、權限提升、雲端環境分析、Web Shell 部署及資料外洩準備等攻擊階段。
ARTEX 的核心架構:由 AI Agent 分工完成攻擊任務
ARTEX 的運作方式,可以理解為一個具備攻擊目標、任務規劃、工具執行與結果分析能力的 AI 攻擊工作平台。
其主要組成包括:
- Main Agent(主要 Agent):負責整體任務管理、判斷目前進度及整合各 Agent 的結果,並與操作人員互動。
- Planner Agents(規劃 Agent):將攻擊目標拆解成可執行的任務,規劃探索方向與後續步驟。
- Worker Agents(執行 Agent):分別執行網路探索、服務辨識、弱點驗證、憑證分析及其他攻擊任務。
- Asset Graph(資產關聯圖):整理已發現的主機、服務、帳號、憑證與其他資產關係,協助建立攻擊路徑。
- Exploration Graph(探索圖):記錄已執行的探索、發現與待處理任務,避免重複工作並協助規劃下一步。
- 工具與整合介面:透過命令列工具、MCP、Skills 及其他整合機制,讓 Agent 能呼叫實際攻擊工具與外部服務。
- Memory(記憶機制):保存任務過程中的重要資訊、發現與執行結果,讓後續 Agent 能延續先前工作。
- Human-in-the-loop(人工介入):操作人員可以設定目標、提供指令、核准特定操作或調整任務方向。
這種架構的關鍵,在於 AI Agent 不再只負責單一任務,而是能將不同攻擊階段串接起來,並依據前一階段取得的資訊,持續調整後續探索策略。
例如,當 Agent 發現某台主機存在管理介面,可能進一步分析服務版本、尋找已知漏洞;如果取得帳號或憑證,則可能繼續探索其他系統的存取關係;當發現新的網路區段或資料庫,也可能將其納入後續攻擊規劃。
這代表攻擊者不必事先完全掌握目標環境,而是可以讓 AI Agent 在執行過程中逐步建立攻擊路徑。
AI Agent 不等於完全自主駭客
需要釐清的是,ARTEX 並不代表 AI 已經能完全自主完成所有入侵行動。
其執行能力仍受到模型推理品質、工具可用性、權限限制、網路環境及操作人員設定影響。AI Agent 可能產生錯誤判斷、執行失敗的操作,或需要人工介入才能繼續。
但這不會降低其威脅性。
真正的變化是:即使 AI Agent 無法完全自主完成攻擊,仍然可以大幅減少攻擊者在探索、分析、工具操作與任務規劃上的人力投入。
二、ARTEX 攻擊事件時間軸:從臺灣到全球,AI 攻擊框架逐步進入實戰
ARTEX 相關活動在 2026 年下半年陸續受到研究機構與企業資安團隊關注。以下整理目前較具代表性的事件與揭露時間。
| 日期 | 事件 | 主要觀察 |
| 2026/8/31 起 | GreyNoise 揭露 AI 輔助攻擊活動 | 攻擊者利用大量 AI Agent、Codex 類工具及 DeepSeek,針對 PaperCut 已知漏洞展開自動化攻擊。 |
| 2026/10/7 | 韓國金融業 ARTEX 攻擊活動受到關注 | CrowdStrike 揭露未知威脅行為者利用 ARTEX 對韓國金融機構進行攻擊。 |
| 2026/10/8 | ARTEX 原始 GitHub 專案遭移除 | 原始公開專案被移除後,仍有其他分支、複製版本及相關映像持續流通。 |
| 2026/10/17 起 | VAPOR PANDA 展開全球攻擊活動 | CrowdStrike 追蹤到以 ARTEX 為核心的攻擊活動,涉及多國政府、半導體、電信與國防相關組織。 |
| 2026/10/19 | 日本 GMO 相關攻擊活動受到關注 | 日本企業攻擊活動中出現 ARTEX 相關操作痕跡,顯示該框架已被用於不同地區的攻擊行動。 |
| 2026/10/22 | 91APP 公布資安事件調查資訊 | 91APP 說明遭入侵原因與攻擊路徑,揭露未修補的內部應用程式及資料庫憑證暴露等問題。 |
| 2026/10/29 | CrowdStrike 發布 VAPOR PANDA 全球攻擊研究 | 揭露超過 200 個組織受到攻擊活動影響或遭到攻擊者探索,至少 9 個組織確認出現後續入侵活動。 |
| 2026/10/30 | Google Cloud GTIG 發布 ARTEX 研究 | 說明 ARTEX 已被不同威脅行為者用於多階段自動化攻擊。 |
| 2026/11/4 | 印度 CERT-In 發布 AI 攻擊金融業警示 | 警示 AI Agent、自動化攻擊框架與金融 API 濫用等攻擊趨勢。 |
| 2026/11/5 | ARTEX 惡意 Docker 映像風險受到關注 | 研究人員通報疑似遭植入後門的 ARTEX Docker 映像,提醒使用者注意供應鏈與安裝來源風險。 |
上述事件並不代表所有攻擊都由同一組威脅行為者發動,也不代表每一個案例都能確認由 ARTEX 自主完成全部攻擊步驟。不同研究機構對活動的追蹤範圍、證據及歸因方式也有所差異。
但整體趨勢相當明確:AI Agent 正逐漸成為攻擊者整合既有工具、加速攻擊探索及擴大攻擊規模的重要手段。
三、VAPOR PANDA 全球攻擊:超過 200 個組織遭鎖定,AI Agent 大規模探索企業環境
2026 年 10 月 29 日,CrowdStrike 發布研究,揭露威脅行為者 VAPOR PANDA 利用 ARTEX 展開全球攻擊活動。研究指出,活動自 10 月 17 日起持續約 11 天,涉及至少 14 個國家、超過 200 個組織。
攻擊目標涵蓋:
- 外國政府與外交部門。
- 美國半導體產業相關組織。
- 國防相關企業與研究機構。
- 電信業者。
- 智庫及其他具有戰略價值的組織。
CrowdStrike 指出,這次活動中至少有 9 個組織確認出現後續入侵活動,攻擊者在部分環境部署 BLOODALCHEMY 後門,並執行網路探索、掃描及其他偵察活動。此外,至少還有 12 個組織遭到帳號密碼噴灑或網路掃描。
200 多個目標,不代表 200 多家企業都已遭入侵
這項數據必須正確解讀。
超過 200 個組織是研究所觀察到的攻擊目標或活動涉及範圍,並非所有組織都已確認遭成功入侵。CrowdStrike 明確指出,只有部分組織確認出現後續攻擊或入侵活動。
這也是企業閱讀 AI 攻擊事件時需要注意的重點:被掃描、被鎖定、遭帳號攻擊與確認遭入侵,是不同的事件階段,不能混為一談。
AI Agent 如何協助攻擊者擴大攻擊規模?
CrowdStrike 觀察到,VAPOR PANDA 使用 ARTEX 進行自動化探索,主要搭配 DeepSeek 模型及其他商用大型語言模型。攻擊過程中,Planner Agents 與 Worker Agents 分工執行任務,並透過主要 Agent 整合結果及接受操作人員指令。
研究也指出,單次入侵過程中,規劃 Agent 的輸入 Token 使用量曾達約 14 億。這顯示攻擊者可能透過大量模型推理,持續分析環境、規劃任務及協調多個 Agent。<Cite refs={[“turn415736search0″,”turn305408search13”]}/>
這種攻擊模式與傳統人工滲透測試最大的差異,不在於每個攻擊步驟都變得更高明,而是攻擊者可以:
- 同時對多個目標展開探索。
- 自動整理掃描與偵察結果。
- 依據發現的資產與服務調整攻擊方向。
- 將不同攻擊任務交由多個 Agent 平行執行。
- 持續產生新的探索任務,降低人工介入需求。
為什麼攻擊者會檢查是否存在 Falcon?
CrowdStrike 研究指出,VAPOR PANDA 的操作過程中,出現檢查目標主機是否安裝 Falcon 的行為。
這顯示攻擊者可能會將端點偵測與應變(EDR)產品的存在與否,納入攻擊環境評估,並針對不同主機的防禦狀態調整後續行動。
對企業而言,這代表 EDR 的部署覆蓋率、偵測品質與伺服器防護能力,都可能直接影響攻擊者能否持續進行探索與入侵。
AI Agent 能自動化攻擊流程,但企業也可以透過自動化防禦、行為偵測與欺敵誘捕,讓攻擊者在探索過程中更容易被發現。
四、91APP 資安事件:AI 攻擊框架之外,更值得警惕的是企業內部的弱點串連
2026 年 10 月,臺灣電商服務業者 91APP 公布資安事件調查資訊,引發企業對 AI 輔助攻擊及內部系統安全的關注。
根據 91APP 公開調查內容,事件涉及未修補的 Appsmith 應用程式、內部網路存取及 GitLab 中保存的資料庫憑證等問題。攻擊者在取得初始存取後,進一步利用相關憑證存取資料庫,造成訂單相關資料遭到未授權存取。
91APP 事件的攻擊路徑
從公開調查資訊可整理出以下攻擊鏈:
第一階段:利用未修補的 Appsmith
攻擊者利用未修補的 Appsmith 應用程式取得初始存取機會,進入企業內部環境。
第二階段:進入內部網路並取得 GitLab 相關資訊
攻擊者進一步存取內部系統,並取得 GitLab 中保存的資料庫憑證或相關敏感資訊。
第三階段:利用資料庫憑證存取 Commerce Cloud 訂單資料
取得有效資料庫憑證後,攻擊者進一步存取 Commerce Cloud 相關資料,造成訂單資訊遭未授權存取。
這個事件的重要性,在於它呈現出一條典型的企業攻擊路徑:
未修補的應用程式 → 內部網路存取 → 敏感憑證暴露 → 資料庫存取 → 業務資料遭侵害
ARTEX 在 91APP 事件中扮演什麼角色?
91APP 事件與 ARTEX 的關聯受到關注,但分析時仍須區分公開調查所確認的入侵路徑,以及 ARTEX 相關工具或操作痕跡。
目前公開資料能支持的重點,是 91APP 事件涉及未修補應用程式、內部網路存取及資料庫憑證等問題;不能因此直接推論所有攻擊步驟都由 ARTEX 自動完成,也不能將每一項入侵行為都歸因於 AI Agent。
這個區分非常重要。
ARTEX 可能協助攻擊者進行探索、任務規劃、工具操作或攻擊路徑分析,但真正造成資料外洩的關鍵,仍是企業環境中存在可被利用的弱點與不當存取權限。
91APP 事件對臺灣企業的三項警示
第一,內部應用程式不等於安全。
企業經常優先修補對外服務,卻忽略內部管理工具、開發平台及測試系統。這些系統一旦遭入侵,可能成為進入核心網路的跳板。
第二,程式碼與開發平台可能成為憑證集中暴露的風險來源。
GitLab、CI/CD、程式碼 Repository 與設定檔,可能保存資料庫密碼、API Key、服務帳號及其他敏感資訊。即使攻擊者只取得有限的初始存取權,也可能藉此擴大攻擊範圍。
第三,企業不能只防止初始入侵,還必須限制入侵後的攻擊擴散。
如果應用程式、開發環境與正式資料庫之間缺乏存取限制,攻擊者一旦取得一組憑證,就可能沿著系統關聯持續擴大影響。
91APP 事件再次說明:企業真正需要防範的不是單一漏洞,而是漏洞、憑證、網路連線與權限配置所形成的完整攻擊鏈。
五、韓國、日本與其他 AI 攻擊活動:ARTEX 已不再只是研究工具
ARTEX 相關攻擊活動並非僅限臺灣。CrowdStrike、Google Cloud 及其他資安研究機構陸續觀察到不同地區的攻擊者使用 ARTEX 或類似 AI Agent 框架。
韓國金融業:AI Agent 協助攻擊者自動化探索
CrowdStrike 在 2026 年 10 月公布韓國金融業攻擊研究,指出未知威脅行為者利用 ARTEX 對金融機構進行攻擊,攻擊過程涉及自動化探索及後續入侵行動。
這顯示金融業不只是資料竊取與勒索攻擊的目標,也可能面臨 AI Agent 自動化探索所帶來的更高攻擊頻率。
日本企業:攻擊活動出現 ARTEX 相關操作痕跡
日本企業的相關攻擊活動也出現 ARTEX 操作痕跡,顯示 AI 攻擊框架正逐步被不同地區及不同產業的攻擊者採用。
不過,各事件之間是否存在相同攻擊者、相同模型或相同攻擊目的,仍須依個別調查證據判斷,不能僅因使用同一套工具就直接認定具有共同背景。
Microsoft 觀察:Storm-0940 也利用 ARTEX
Microsoft 在 2026 年 10 月公布 Storm-0940 相關研究,指出該威脅行為者利用 ARTEX 進行攻擊活動,並觀察到部分雲端權限取得及攻擊操作具有相當高的速度。
這代表 ARTEX 不只是單一攻擊者的工具,而可能被不同威脅行為者採用,並依各自的攻擊目標、基礎設施與操作方式進行調整。
企業應關注的重點,不是 ARTEX 是否成為某一個攻擊組織的專屬工具,而是這類框架已降低自動化攻擊的操作門檻,並可能被不同攻擊者快速複製與使用。
六、GreyNoise AI 攻擊活動:大量 Agent 不代表大量成功入侵
除了 ARTEX,GreyNoise 也揭露過利用大量 AI Agent 及 Codex 類工具進行自動化攻擊的活動。
該活動於 2026 年 8 月 31 日開始,攻擊者利用 AI Agent 搭配 DeepSeek 等模型,針對 PaperCut 相關已知漏洞展開攻擊,研究觀察到約 440 個實例、涉及 395 個可辨識組織及 48 個國家。部分目標確認遭取得網域管理員權限。
這個案例與 VAPOR PANDA 的 ARTEX 活動並非同一事件,不應將其數據混合計算。
但兩者呈現相同的趨勢:
- AI Agent 可協助攻擊者快速探索大量目標。
- 已知漏洞仍是自動化攻擊的重要入口。
- AI 可以協助攻擊者產生、調整及執行攻擊腳本。
- 攻擊規模增加,不代表每個目標都成功遭入侵。
- 取得高權限仍取決於漏洞、設定、憑證與環境條件。
AI 攻擊真正改變的,是攻擊者執行既有技術的速度、規模與成本,而不是所有攻擊都突然變得無法防禦。
七、CERT-In 警示:AI Agent 正將金融 API 與身分濫用風險推向新階段
2026 年 11 月 4 日,印度電腦緊急應變小組 CERT-In 發布 AI 輔助攻擊相關警示,提醒金融服務業關注 AI Agent、自動化攻擊框架及金融 API 濫用等威脅。<
警示提及的攻擊工具及框架包括 ARTEX、PentAGI、Cairn 與 CyberStrikeAI 等,攻擊目標涵蓋銀行、金融科技公司、非銀行金融機構(NBFC)、數位貸款業者、支付服務業者及加密貨幣相關服務。
AI Agent 如何改變金融業攻擊模式?
CERT-In 所描述的風險,不只是 AI 協助撰寫攻擊腳本,而是 AI Agent 可能將多個攻擊階段串接起來,包括:
- 自動化網路探索與弱點辨識。
- 產生、修改及測試攻擊腳本。
- 蒐集帳號、憑證與 API 存取資訊。
- 針對金融服務 API 進行異常操作。
- 利用非正式環境或測試環境的存取權限,嘗試進入正式環境。
- 透過大量自動化操作測試交易流程與授權機制。
- 在取得存取權後,嘗試隱藏操作痕跡或干擾安全監控。
其中,金融 API 的風險尤其值得關注。
如果攻擊者取得有效帳號、API Key 或服務憑證,可能利用原本合法的 API 呼叫方式執行未授權操作。這類活動不一定會呈現傳統惡意程式的特徵,也可能難以單靠 IP 封鎖或固定攻擊特徵辨識。
金融業應注意:合法 API 不代表合法交易
攻擊者可能利用已取得的憑證,透過看似正常的 API 請求執行異常交易、測試支付流程、濫用授權機制或存取敏感資料。
因此,金融業不能只檢查 API 是否具備身分驗證,更應確認:
- API 呼叫者是否具有執行該項操作的權限。
- 交易金額、頻率、對象與行為是否符合正常使用情境。
- 是否存在異常的小額測試交易或大量連續請求。
- 非正式環境的帳號與憑證是否能存取正式交易系統。
- 是否具備即時停止異常交易、撤銷憑證與阻斷存取的能力。
- API、身分驗證、交易與稽核紀錄是否能進行關聯分析。
對金融業而言,AI 攻擊最值得警惕的風險之一,是攻擊者不一定需要突破所有防禦,而可能利用已取得的合法身分與 API 權限,執行超出授權範圍的操作。
八、ARTEX 惡意 Docker 映像:AI 攻擊框架本身也可能成為供應鏈風險
2026 年 11 月 5 日,ARTEX 相關惡意 Docker 映像風險受到關注。
研究人員通報 Docker Hub 上出現疑似遭植入後門的 ARTEX 映像,涉及 tomicdd/artex。相關報告聲稱,映像中的程式碼可能透過未經驗證的登入流程執行命令,並以高權限操作主機。報導也提及,該映像可能已被下載數千次。
但目前仍需保留查證空間
這項後門指控並非所有研究者都已獨立重現或確認。
The Hum 的後續分析指出,相關研究證據仍存在限制,部分判斷依據為 AI 分析截圖或研究者描述,而非完整公開的程式碼逆向與可重現驗證,因此尚無法獨立確認所有後門細節。<Cite refs={[“turn305408search8”]}/>
因此,較適當的說法是:
研究人員已通報 ARTEX 相關 Docker 映像存在疑似後門風險,但其完整技術細節及實際影響仍需進一步驗證。
為什麼這件事值得企業重視?
ARTEX 本身是攻擊工具,但其安裝與部署環境同樣可能遭到供應鏈攻擊。
如果企業或研究人員直接下載不明來源的 Docker Image,並在具有高權限的主機或正式環境執行,即使原本只是要進行資安研究,也可能讓主機、憑證、網路與其他敏感資料暴露於風險中。
尤其當 Docker Container 以 Root 權限執行、管理介面暴露於網際網路,或容器能直接存取主機敏感目錄及其他內部服務時,疑似後門可能造成更嚴重的影響。
企業與研究人員應注意
- 僅使用可信任的原始專案、官方發布來源及經驗證的映像。
- 不應直接使用來路不明的 ARTEX Fork 或 Docker Image。
- 下載後應驗證映像 Digest、來源及版本,並檢查程式碼變更。
- 避免以 Root 權限執行不必要的容器。
- 不應將測試工具直接部署於正式環境或暴露於網際網路。
- 若曾執行疑似遭植入後門的映像,應將相關主機視為可能遭入侵,進行隔離、憑證輪替、網路與日誌調查,並從可信任來源重新建置環境。
這也提醒企業,AI 資安工具本身並不等於安全。工具來源、部署權限、容器設定與供應鏈完整性,同樣需要納入資安治理。
九、資安專家觀點:AI 攻擊時代,企業不能只靠傳統防禦
ARTEX 與近期 AI 攻擊活動所揭示的核心趨勢,是攻擊者正在將大型語言模型、多 Agent 協作、既有漏洞利用工具及自動化攻擊流程整合成可持續運作的攻擊架構。
這不代表 AI 已經完全取代駭客,也不代表每一次 AI 輔助滲透測試都能成功入侵企業。
但當攻擊者能以更低的人力成本,同時探索大量目標、分析攻擊路徑並持續調整策略,企業原本依賴人工調查、固定特徵碼及被動告警的防禦模式,就必須重新檢視。
AI Agent 帶來的三項結構性變化
第一,攻擊探索速度提高。
AI Agent 可以持續分析目標環境、整理掃描結果並規劃下一步,降低攻擊者在人工分析上的時間成本。
第二,攻擊規模擴大。
多 Agent 協作讓不同任務可以平行執行,攻擊者不再需要逐一對每個目標進行人工探索。
第三,攻擊行為更具變化性。
當攻擊者能使用不同模型、工具及任務規劃方式,攻擊流程可能持續改變,使單純依賴固定攻擊特徵或 IP 封鎖的防禦方式更容易出現盲點。
因此,企業不能只問「是否已經部署防火牆或 EDR」,而應進一步思考:
- 攻擊者取得初始存取後,能否快速發現其他系統?
- 企業是否能偵測帳號、憑證及服務之間的異常關聯?
- 如果攻擊者開始探索內部網路,是否能在真正接觸核心資產前發現?
- 是否能立即限制攻擊者的橫向移動?
- 是否具備阻斷異常 API 操作及撤銷遭濫用憑證的能力?
- 企業是否能掌握 AI Agent 或自動化工具在內部環境中的操作行為?
未來企業資安防禦的關鍵,不只是能否阻擋已知攻擊,而是能否在攻擊者持續探索、取得憑證與建立橫向移動路徑的過程中,及早發現、有效阻斷並快速應變。
十、企業如何因應 ARTEX 與 AI Agent 自動化攻擊?六大防禦策略
面對 AI 驅動的自動化攻擊,企業應從單點防護轉向結合攻擊面管理、身分治理、欺敵誘捕及行為偵測的整體防禦架構。
1. 優先修補漏洞,降低 AI Agent 可利用的攻擊面
AI Agent 並不一定需要全新的零時差漏洞才能取得突破。未修補的公開漏洞、過時的內部管理工具、暴露於網際網路的服務,以及設定不當的應用程式,仍可能成為攻擊者進入企業環境的入口。
企業應優先盤點:
- 對外暴露的 Web 應用程式、VPN、遠端管理介面及第三方服務。
- 開發、測試與內部管理平台,例如 Appsmith、GitLab 等。
- 未更新的軟體、過期套件與已知高風險漏洞。
- 存放於程式碼、設定檔、CI/CD 或容器映像中的敏感資訊。
重點不是只修補對外服務,而是確保內部系統不會因為被視為可信任環境,就成為 AI Agent 攻擊時容易突破的弱點。
2. 強化憑證治理與權限控管,避免單一帳號引發連鎖入侵
91APP 事件顯示,攻擊者一旦取得應用程式或 GitLab 中保存的資料庫憑證,就可能進一步存取其他系統及重要資料。
企業應落實:
- 禁止在程式碼、Git Repository 或設定檔中保存明碼密碼及 API Key。
- 定期掃描程式碼與歷史版本中的敏感資訊,並立即撤銷、輪替已暴露的憑證。
- 導入多因素驗證(MFA)及最小權限原則。
- 限制服務帳號、資料庫帳號及自動化帳號的存取範圍。
- 避免開發、測試環境憑證直接存取正式環境。
- 強化 API 身分驗證、伺服器端授權及異常交易監控。
尤其當攻擊者透過 AI Agent 自動探索帳號、憑證與服務關係時,一組有效憑證可能比單一漏洞更具攻擊價值。
3. 導入 Deception Technology 欺敵誘捕,提早發現 AI Agent 的探索與橫向移動
面對 AI Agent 能持續自動探索網路、辨識資產、分析服務與嘗試取得權限的攻擊模式,企業可導入欺敵誘捕技術(Deception Technology),在正式環境中部署具高度辨識性的誘捕資產,建立攻擊者容易觸及、但不屬於正常營運流程的監測節點。
例如:
- 誘捕伺服器與服務:部署偽裝成內部重要系統、管理介面或資料庫的誘捕資產。
- 誘捕帳號與憑證:配置不具正式系統存取權限的誘捕帳號、偽造憑證及誘捕 API Key。
- 誘捕資料與內部資產:建立看似具商業價值的文件、資料庫資料及網路資源,觀察是否遭到未授權存取。
- 誘捕橫向移動路徑:在適當的網路區段部署誘捕節點,監測異常服務連線、帳號使用及權限探索行為。
當 ARTEX 或其他自動化攻擊工具進行內網探索、服務辨識、憑證蒐集或橫向移動時,一旦接觸誘捕資產,即可觸發高可信度告警,協助資安團隊及早掌握攻擊行為,並進一步分析攻擊路徑、使用帳號及相關工具。
相較於傳統仰賴已知攻擊特徵碼或 IP 位址的偵測方式,欺敵誘捕能從攻擊者與誘捕資產的實際互動中取得偵測訊號,降低對既有攻擊特徵的依賴。
AI Agent 的自動化探索速度越快,企業越需要利用欺敵誘捕建立高辨識度的偵測機制,避免攻擊者在真正接觸核心資產前,仍未被察覺。
4. 建立網路分區,限制 AI Agent 的橫向移動與攻擊擴散
企業不能假設攻擊者取得一台主機或一組帳號後,就能立即存取整個內部網路。
建議透過網路分區、零信任架構及細緻化存取控制,限制不同系統之間的連線關係:
- 隔離開發、測試與正式環境。
- 限制 CI/CD 平台對正式資料庫的直接存取。
- 將重要資料庫、身分管理系統及核心服務設置獨立存取控制。
- 針對管理介面與高權限帳號設定額外驗證。
- 持續監控非預期的內部連線與跨區存取。
即使攻擊者透過 AI Agent 自動發現新的攻擊路徑,也應確保每一次跨系統存取都受到驗證與授權。
5. 強化行為偵測與事件應變,避免只依賴攻擊 IP 或特徵碼
AI Agent 可以改變探索順序、重新產生攻擊腳本、切換模型,甚至透過不同代理節點分散操作,因此單純依靠固定攻擊特徵或封鎖 IP,可能無法有效阻止攻擊。
企業應結合 EDR、NDR、SIEM 與威脅情資,關注:
- 短時間內大量服務探索、目錄列舉及異常登入。
- 不符合正常使用情境的帳號、憑證及 API 使用行為。
- 非預期的資料庫存取、資料匯出及跨系統連線。
- 管理工具遭異常執行、權限提升及安全機制遭停用。
- 連續出現弱點驗證、憑證使用及橫向移動等攻擊行為。
透過行為關聯分析及自動化應變,企業可更早發現攻擊者正在建立攻擊鏈,而不是等到資料外洩或勒索事件發生後才開始調查。
6. 建立 AI Agent 使用治理,防止攻擊工具與企業內部 AI 成為風險來源
AI Agent 不只被攻擊者用於滲透測試與入侵,也可能被企業內部導入自動化維運、資安分析及系統管理工作。
當 Agent 可以自行呼叫工具、執行程式、讀取資料或操作 API,企業就必須將其視為具有實際操作能力的身分,而不是單純的聊天機器人。
建議建立:
- AI Agent 專屬身分與操作紀錄。
- 明確的任務目標、工具使用範圍及存取權限。
- 高風險操作的人工核准機制。
- 對 Agent 使用的 API、憑證及資料來源進行限制。
- 可立即中止 Agent 執行、撤銷憑證及停止相關工作流程的機制。
- 對 Agent 操作結果、工具呼叫與資料存取建立稽核紀錄。
企業應避免讓 AI Agent 以過高權限直接操作正式環境,並確保自動化能力受到可驗證、可追蹤及可中止的治理機制約束。
結語:AI 攻擊可以自動化,企業防禦也必須具備主動性
從 ARTEX、VAPOR PANDA、91APP 資安事件,到金融業 AI 攻擊警示與惡意 Docker 映像風險,可以看出 AI 正逐步改變資安攻防的運作方式。
攻擊者開始利用 AI Agent 將網路探索、弱點分析、憑證蒐集、攻擊腳本生成及後續任務規劃串接起來,降低人工操作成本並提高攻擊規模。
但這並不意味著企業已經失去防禦能力。
真正需要改變的是企業對資安防禦的思考方式:從單純阻擋已知攻擊,轉向持續掌握資產、身分、權限與行為之間的關聯,並在攻擊者建立完整攻擊鏈之前,及早發現與阻斷威脅。
未來企業資安防禦應結合:
- 攻擊面管理與漏洞修補:降低攻擊者可利用的入口。
- 身分與權限治理:避免憑證遭濫用及攻擊擴散。
- 零信任與網路分區:限制攻擊者橫向移動。
- EDR、NDR 與行為偵測:掌握異常操作與攻擊鏈。
- Deception Technology 欺敵誘捕:利用誘捕資產與誘捕憑證,提早發現自動化探索及未授權存取。
- AI Agent 治理:確保企業內部自動化工具具備明確權限、稽核與中止機制。
其中,欺敵誘捕能補足傳統偵測機制對未知攻擊行為的不足,透過誘捕資產與誘捕憑證,讓攻擊者在探索與移動過程中留下可辨識的行為訊號,協助資安團隊提早發現威脅。
當攻擊者開始利用 AI Agent 擴大攻擊速度與探索範圍,企業防禦也必須從被動等待告警,轉向結合行為偵測、欺敵誘捕與主動威脅辨識的防禦架構。
AI 不會自動讓每一次攻擊都成功,但它正在讓攻擊者更有效率地尋找企業防禦中的缺口。
企業真正需要準備的,不是單純追逐最新 AI 攻擊工具,而是建立一套能持續辨識威脅、限制攻擊擴散、保護重要資料並快速應變的資安防禦能力。
_________________________________________________________________________________________________________________________________________
ARTEX 相關 C2 網域與 IP 情資
竣盟科技已彙整 ARTEX 相關命令與控制(C2)網域及 IP 情資。如有索取需求,歡迎來信 [email protected] 洽詢。
_________________________________________________________________________________________________________________________________________
參考資料
- CrowdStrike — VAPOR PANDA 利用 ARTEX 展開全球攻擊活動
https://www.crowdstrike.com/en-us/blog/vapor-panda-uses-artex-to-scale-global-campaign/ - CrowdStrike — ARTEX 攻擊韓國金融業研究
https://www.crowdstrike.com/en-us/blog/unknown-threat-actor-uses-artex-to-target-south-korean-finance/ - Google Cloud GTIG — ARTEX and Friends: Agentic Offensive Frameworks
https://cloud.google.com/blog/topics/threat-intelligence/artex-and-friends-enter-agentic-offensive-frameworks - Microsoft — Storm-0940 利用 ARTEX 進行攻擊活動
https://www.microsoft.com/en-us/security/blog/2026/10/21/storm-0940-uses-artex-agentic-ai-connectwise-supply-chain-compromise/ - 91APP — 資安事件調查與說明
https://91app.com/91app-202610-security-incident/ - 91APP — 資安事件後續調查報告
https://91app.com/blog/91app-202610-security-incident-2/ - iThome — 91APP 資安事件相關報導
https://www.ithome.com.tw/news/179923 - CERT-In — AI 輔助攻擊及金融業資安警示
https://www.cert-in.org.in/s2cMainServlet?VLCODE=CIAD-2026-0058&pageid=PUBVLNOTES02 - The Hacker News — ARTEX 疑似惡意 Docker 映像風險
https://thehackernews.com/2026/11/backdoored-docker-image-for-artex-ai.html - The Hum — ARTEX Docker 後門指控的獨立查證限制
https://hum.vibes.dev/s/researcher-says-one-artex-docker-image-is-backdoored/ - Zscaler ThreatLabz — AI 輔助全球攻擊活動研究
https://www.zscaler.com/blogs/security-research/inside-global-ai-assisted-hacking-campaign